强密码保护了用户登录的那一刻,但在登录之后创建的会话对于攻击者而言依然具有价值。被窃取的 Cookie、被遗忘的设备、共用的计算机以及从未被停用注销的账户,都可以在无需再次提示输入密码的情况下保持访问权限。会话安全是一门从登录到登出全过程控制该访问权限的学科。
从我们内容中的控制措施开始 WordPress 登录安全指南,然后将其延长至每个已认证会话的完整生命周期。目标很简单:让合法用户保持登录状态足够长的时间以便工作,同时使被盗或废弃的会话生命周期短暂且易于撤销。
WordPress 会话如何运作
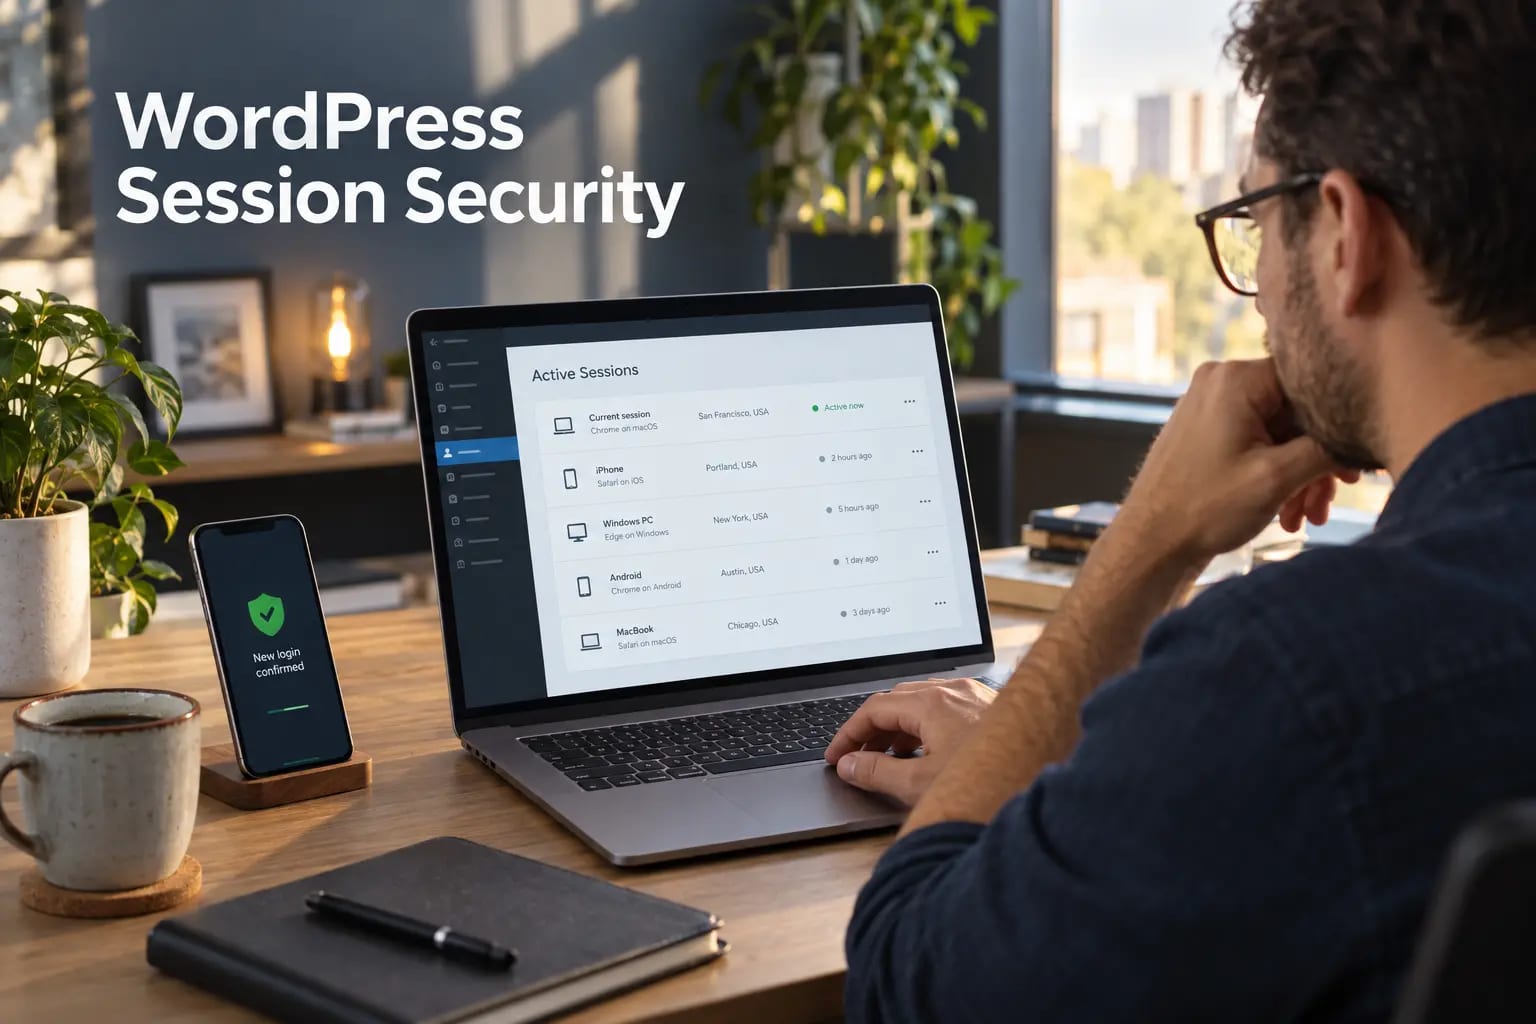
WordPress 使用身份验证 cookie 来识别登录用户。 cookie 包含 WordPress 针对服务器端会话数据进行验证的信息。注销会使当前会话失效; WordPress 还提供了“在其他地方注销”操作,可以破坏帐户的其他活动会话。
因此,会话不仅仅是一个浏览器标签页。关闭标签页并不一定意味着用户已登出,更改密码的同时也应当审查活跃设备。应将身份验证 Cookie 视为临时密钥:保护其传输方式,限制其有效期限,并在风险发生变化时予以撤销。
1。强制使用 HTTPS 并采用更安全的 Cookie 传输方式
通过 HTTPS 为整个站点提供服务,尤其是 wp-admin 和登录页面。一致地重定向 HTTP 请求并删除混合内容,以便身份验证 cookie 不会暴露在不安全的请求上。代理、CDN 或负载均衡器更改后,在浏览器级别验证安全和 HttpOnly cookie 行为。
使用传输和浏览器保护 WordPress 安全标头指南 作为伴随检查。标头不会取代安全 cookie,但它们减少了脚本注入、框架和降级错误的常见机会。
2。增加特权会话被窃取的难度
管理员和编辑账户应享有比低风险订阅者账户更严格的控制。要求使用独特的具名账户、强密码管理器生成的凭据以及多因素身份验证。避免共用管理员登录名,因为这会使会话所有权和撤销操作无法进行审计。
对于最敏感的角色,请遵循 WordPress 双因素认证指南,安全地存储恢复代码,并在紧急情况发生之前测试恢复流程。
3。根据风险定义会话持续时间
正确的超时取决于角色、设备和业务工作流程。管理员的绝对生命周期较短可以减少暴露,而空闲超时则可以限制对无人值守设备的访问。面向客户的网站可能需要更长、用户友好的窗口,但结帐、个人资料和付款更改应该需要重新确认。
- 为管理员、支持人员和财务角色使用更短的空闲和绝对超时。
- 在共用或不受管理的计算机上避免使用“记住我”。
- 在密码、电子邮件、角色或付款设置更改之前重新进行身份验证。
- 记录异常情况,而不是默默地延长每个用户的会话。
4。在账户发生更改时撤销会话
在疑似泄露、密码重置、角色更改或员工离职后强制注销。在撤销该用户的所有会话、API 凭据和应用程序密码之前,从团队中删除用户的操作尚未完成。每月以及承包商工作结束后立即审查管理员帐户。
如果出现不熟悉的特权帐户,请使用中的步骤 如何查找并删除流氓 WordPress 管理员 在恢复访问之前。保留证据、轮换凭证并检查持久性,而不是删除帐户并继续。
5。监控会话相关的事件
登录日志能够记录账户、时间、IP 地址、设备上下文、结果和后续操作时,它便会派上用场。针对重复失败、来自异常位置的管理员成功登录、权限变更以及批量会话撤销发出警报。仅保留您需要的数据并定义保留期限。
将这些信号与我们的文件和配置警报结合起来 WordPress 安防监控指南。如果您能立即查看到插件、用户或关键文件在事后是否发生了更改,会话警报就会具有更高的可操作性。
一份实用的会话安全检查清单
- HTTPS 在公共站点、登录和管理区域强制实施。
- 每个特权用户都有一个个人帐户和 MFA。
- 空闲和绝对会话限制与每个角色的风险相匹配。
- 用户可以查看和撤销其他活动会话。
- 卸载会撤销会话、密码、API 密钥和应用程序密码。
- 登录和权限事件会生成经过审核的警报。
将这些检查项添加到例行 WordPress 安全审计 因此,会话控制会在身份验证、托管或 CDN 更改后进行测试。
核心要点
会话安全缩小了成功登录和安全注销之间的差距。 HTTPS、MFA、基于角色的超时、可靠的撤销和有用的监控协同工作。从特权帐户开始,测试登台的整个生命周期,并使会话审查成为日常维护的一部分。
常见问题
关闭浏览器是否会将用户从 WordPress 中注销?
并非总是如此。持久身份验证 cookie 可以在浏览器关闭后保持用户登录状态,具体取决于登录选择和站点配置。使用 WordPress 注销操作使会话无效。
WordPress 管理员应该使用较短的会话吗?
通常是的。特权会话如果被盗,会产生更大的影响,因此在不干扰基本工作的情况下,较短的空闲和绝对超时是明智的。
我什么时候应该强制所有用户重新登录?
在疑似违规、重要身份验证更改、紧急凭证轮换或可能暴露会话 cookie 的缺陷后强制重新进行身份验证。
MFA 足以阻止会话劫持吗?
不会。MFA 保护登录步骤,但被盗的经过身份验证的 cookie 可能会绕过新的登录质询。将 MFA 与 HTTPS、安全 cookie、超时、撤销和监控相结合。