قراءة
أذونات ملفات WordPress: إعدادات آمنة وإصلاحات
فهم أذونات ملفات WordPress الآمنة، ولماذا يُعد 777 محفوفًا بالمخاطر، وكيف تؤثر الملكية على التحديثات، وكيفية إصلاح الوصول دون كسر موقعك.

جاري التحميل…
أدلة وشروحات وتحديثات حول تطوير مواقع الويب، وتحسين محركات البحث التقنية، والأمان، والأتمتة.
مقالات حول تطوير WordPress وNext.js، وأداء مواقع الويب، وتحسين محركات البحث التقنية، وبحث الذكاء الاصطناعي، وShopify، وأتمتة سير العمل. تصفح حسب الموضوع، وتأكد من المؤلف وتاريخ النشر، واستكشف المصادر والأمثلة المرتبطة. لترى كيف نطبق هذه التكتيكات عملياً.
شارِك رابط موقع الويب الخاص بك، وأهدافك، ومنصتك، وأية قيود تتعلق بالمواعيد النهائية أو الميزانية. عادة ما نرد خلال يوم عمل واحد بأسئلة أو خطوات مقترحة تالية. يُرجى عدم إرسال كلمات المرور أو سجلات العملاء.
فهم أذونات ملفات WordPress الآمنة، ولماذا يُعد 777 محفوفًا بالمخاطر، وكيف تؤثر الملكية على التحديثات، وكيفية إصلاح الوصول دون كسر موقعك.
بناء خطة موثوقة للنسخ الاحتياطي والاسترداد لـ WordPress مع التردد المناسب، والتخزين المعزول، والاستبقاء، واختبارات الاستعادة، وكيل حوادث واضح.
اتبع قائمة تحقق عملية لتأمين ما بعد التنظيف لإزالة الاستمرارية، وتدوير بيانات الاعتماد، وإغلاق نقطة الدخول، ومراقبة WordPress للتكرار.

قارن بين Gemini 3.8 Flash و Flash Cyber: الوصول، وحالات الاستخدام، والتسعير التمهيدي، وكيف تختلف عن GPT-6 Astra و Claude و Grok.
دليل عملي لـ GPT-6 Astra: المواصفات التحقق منها، الإصدار، تكاليف واجهة برمجة التطبيقات وخطة تقييم مقياس لسير عمل الأعمال.
قارن بين GPT-6 Astra وClaude Fable 5.1 وOpus 5 وGrok 4.6 من حيث تسعير واجهة برمجة التطبيقات (API)، والسياق، ومعايير تقييم الأعمال العملية.
تنظيف موقع WordPress مخترق، وإصلاح تحذيرات التصفح الآمن من جوجل وتقديم مراجعة أمنية كاملة لـ Search Console.
اكتشف سبب عودة برمجيات WordPress الخبيثة بعد التنظيف وكيفية القضاء على الثغرات المخفية، والوصول المكشوف، والبرمجيات المعرضة للخطر.
تعرف على كيفية العثور على الباب الخلفي المخفي لـ WordPress، وإزالة الاستمرارية بأمان، وإغلاق نقطة الدخول ومنع المهاجمين من العودة.
ابحث عن مصدر عمليات إعادة التوجيه الخبيثة لـ WordPress، وقم بإزالة كل آلية استمرارية ومنع اختراق إعادة التوجيه من العودة.
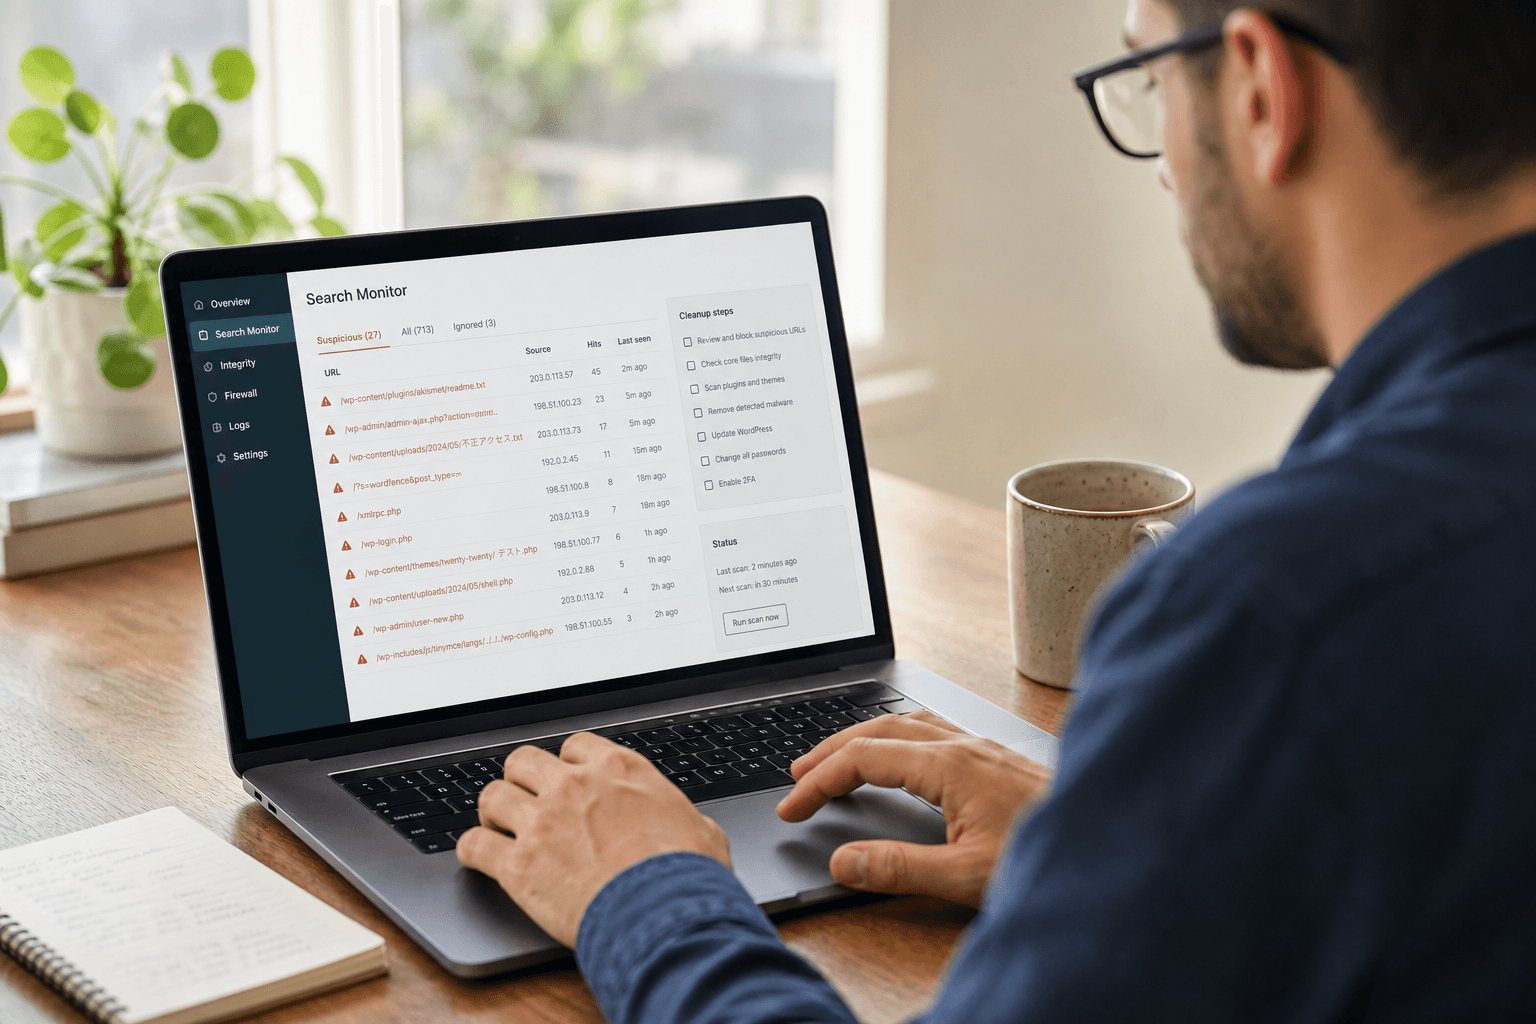
أزل روابط البريد العشوائي اليابانية من WordPress، وأغلق نقطة دخول المهاجم واستعد ظهور البحث النظيف باستخدام دليل الاستعادة العملي هذا.
ابحث عن مسؤولي WordPress الخبثاء، واحفظ الأدلة، وأزل الوصول الخبيث واقنع المهاجم من العودة.