
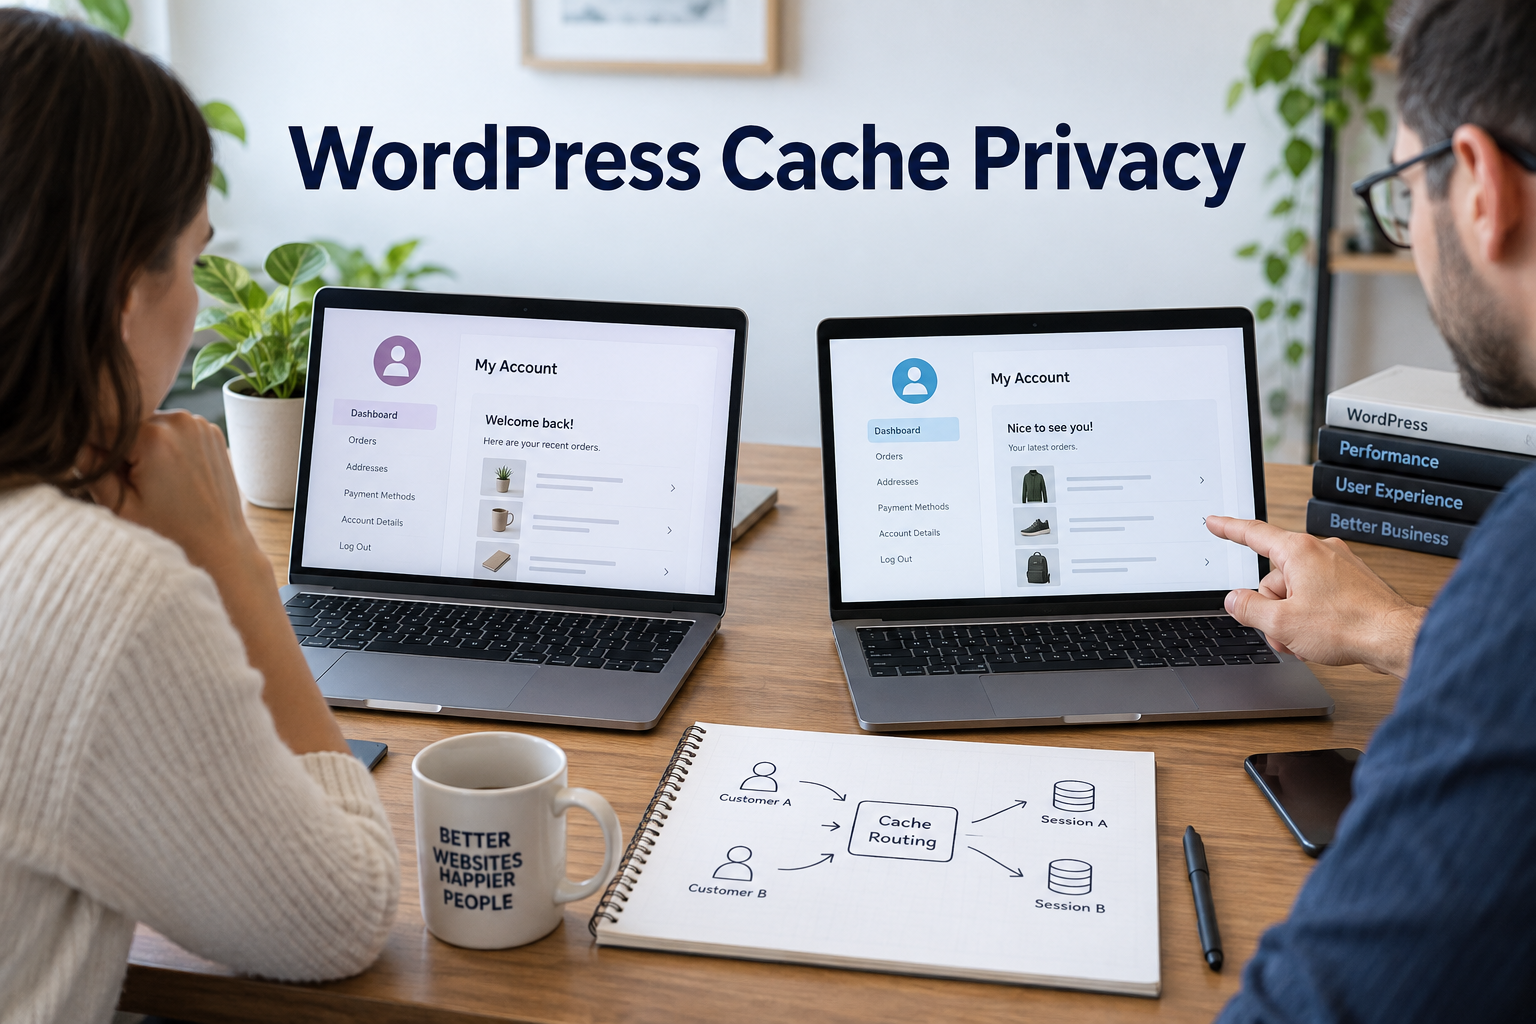
Un client deschide o pagină de cont și vede numele altcuiva. Conectarea poate funcționa așa cum a fost proiectat. Este posibil ca o memorie cache partajată să fi salvat pagina greșită și să fi trimis-o următorului vizitator.
Memorarea în cache face WordPress mai rapidă prin reutilizarea muncii. Dar o pagină creată pentru o singură persoană are nevoie de reguli diferite față de o postare publică pe blog. Acest ghid arată cum să verificați acea limită fără a dezactiva fiecare funcție de viteză.
Hartați cache-urile pe care le utilizează site-ul dvs
Începeți cu browserul, apoi CDN-ul, cache-ul de găzduire, pluginul pentru pagina-cache și cache-ul obiectelor. Un CDN este o rețea care servește conținut aproape de vizitatori. Un cache de obiecte stochează datele utilizate de aplicație; nu este același lucru cu o pagină completă salvată.
Scrieți cine deține fiecare strat. Două instrumente pot arăta corecte în mod izolat, în timp ce o regulă generală o înlocuiește pe cealaltă. O regulă „memorează totul în cache” merită o revizuire atentă pe un magazin sau pe site-ul de membru.
Brieful WordPress ghid de viteză acoperă partea de performanță. Adăugați o verificare a confidențialității la aceeași lucrare, astfel încât câștigurile de viteză să nu ascund o scurgere de date.
Decideți ce răspunsuri trebuie să rămână private
Listează pagini care arată nume, comenzi, adrese, descărcări private, detalii de cont sau prețuri personalizate. Includeți apelurile API care încarcă aceste date după deschiderea paginii.
Paginile de coș, de casă și de cont necesită adesea reguli de ocolire a memoriei cache partajate. La fel și răspunsurile autentificate și paginile care depind de o sesiune privată. Verificați rutele reale utilizate de pluginurile dvs.; o pagină de cont personalizată poate avea o adresă URL diferită.
O pagină publică poate încărca un widget privat. De exemplu, shell-ul paginii poate fi păstrat în cache în siguranță, în timp ce rezumatul comenzii nu este. Inspectați răspunsul care conține datele private, nu doar bara de adrese.
Folosește-ne WooCommerce listă de verificare de securitate pentru a include fluxurile de cont și de plată în revizuire.
Înțelegeți trei directive utile pentru cache
Antetul Cache-Control spune cache-urilor compatibile cum să gestioneze un răspuns. „Privat” exclude memoria cache partajată, dar poate permite un cache în browser. „No-store” spune cache-urilor să nu rețină răspunsul. „Fără cache” permite stocarea, dar necesită validare înainte de reutilizare. Nu înseamnă „nu salva niciodată asta”.
Aceste semnificații și comportamentul specific furnizorului sunt documentate în Ghidul de control al memoriei cache al Cloudflare. Verificați-vă și regulile de gazdă și CDN. Un antet singur nu este o dovadă a ceea ce face întregul stivă.
Pentru paginile sensibile, utilizați o politică deliberată atât pentru browser, cât și pentru cache-urile partajate. Apoi testați răspunsul. Păstrați verificările de autentificare: anteturile cache nu pot decide cine poate vedea o comandă.
Rulați un test pentru două conturi
Creați doi clienți de testare cu date simulate clar diferite. Utilizați profiluri separate de browser, astfel încât cookie-urile să rămână separate. Un al treilea profil ar trebui să rămână deconectat.
- Conectați-vă ca client A și deschideți pagina contului de mai multe ori.
- Deschideți aceeași rută ca clientul B și comparați rezultatul.
- Solicitați traseul în timp ce sunteți deconectat.
- Repetați după o curățare a memoriei cache și din nou după ce memoria cache s-a încălzit.
- Verificați atât pagina vizibilă, cât și răspunsurile rețelei care o completează.
Niciun nume privat, ordine sau adresă nu trebuie să se încrucișeze între aceste sesiuni. Repetați cu un coș, o autentificare expirată și o descărcare protejată prin parolă. Utilizați comenzi de testare, nu înregistrări reale ale clienților.
Brieful ghid de securitate al sesiunii explică de ce cookie-urile și comportamentul de deconectare contează aici.
Pune aceste idei în practică.
De la o îmbunătățire punctuală la un website complet, te ajutăm să definești scopul și să îl realizezi.
Discută despre website-ul meuSoluții avansate de securitate WordPressÎmpărtășește-ne obiectivele tale. Răspundem de obicei în 4 ore cu întrebări și pași practici următori.
Verificați ce a servit de fapt memoria cache
Cereți dezvoltatorului să inspecteze anteturile de răspuns și starea memoriei cache. O lovitură neașteptată a memoriei cache a unui răspuns privat necesită investigație. O pierdere a memoriei cache nu este suficientă pentru a dovedi siguranța; următoarea cerere poate fi un succes.
Testați cu același CDN și configurație de găzduire ca și site-ul live. Dacă staging nu are CDN, rezultatele sale nu vor acoperi edge caching. Include punerea în scenă a garanțiilor și un mic control live controlat.
Păstrați o evidență a rutei, a stării utilizatorului, a comportamentului așteptat și a rezultatului. Repetați aceste verificări după o schimbare în cache-plugin, o nouă funcție de membru sau o mutare de găzduire.
Ce trebuie să faceți dacă datele sunt expuse
Opriți stocarea în cache partajată pe rutele afectate și ștergeți răspunsurile stocate la fiecare strat relevant. Păstrați suficiente dovezi pentru a înțelege ce date au fost difuzate și când. Remediați regula, retestați și evaluați cine ar fi putut fi afectat.
Schimbarea unui antet nu elimină în mod fiabil copiile vechi deja stocate în altă parte. Urmați pașii din noastre ghid de răspuns la incident dacă problema implică datele clienților.
Postările publice și materialele statice pot beneficia în continuare de cache. Pentru ajutor la verificarea graniței, nostru serviciu de optimizare a vitezei poate revizui performanța alături de comportamentul paginii private.
Întrebări frecvente
Ar trebui să dezactivez toate stocarea în cache într-un magazin WordPress?
De obicei nu. Conținutul public și materialele statice pot fi încă stocate în cache. Examinați separat paginile private, sesiunile și răspunsurile API.
No-cache oprește stocarea unei pagini?
Nu. Permite stocarea, dar necesită validare înainte de reutilizare. No-store este directiva folosită pentru a preveni depozitarea.
Este un browser deconectat suficient pentru a testa confidențialitatea memoriei cache?
Nu. Testați două conturi de utilizator separate și o sesiune deconectată. Verificați atât stările cache, cât și cele calde.
Curățarea memoriei cache remediază o regulă proastă?
Nu. O curățare elimină copiile stocate, dar aceeași regulă poate stoca din nou date private. Corectați politica și retestați-o.




