آپ کا نیا پبلشنگ ٹول WordPress پاس ورڈ مانگتا ہے۔ یہ ایک چھوٹا سا قدم لگتا ہے۔ پھر بھی آپ جو اکاؤنٹ منتخب کرتے ہیں وہ اس ٹول کو اس کی ضرورت سے کہیں زیادہ طاقت دے سکتا ہے۔
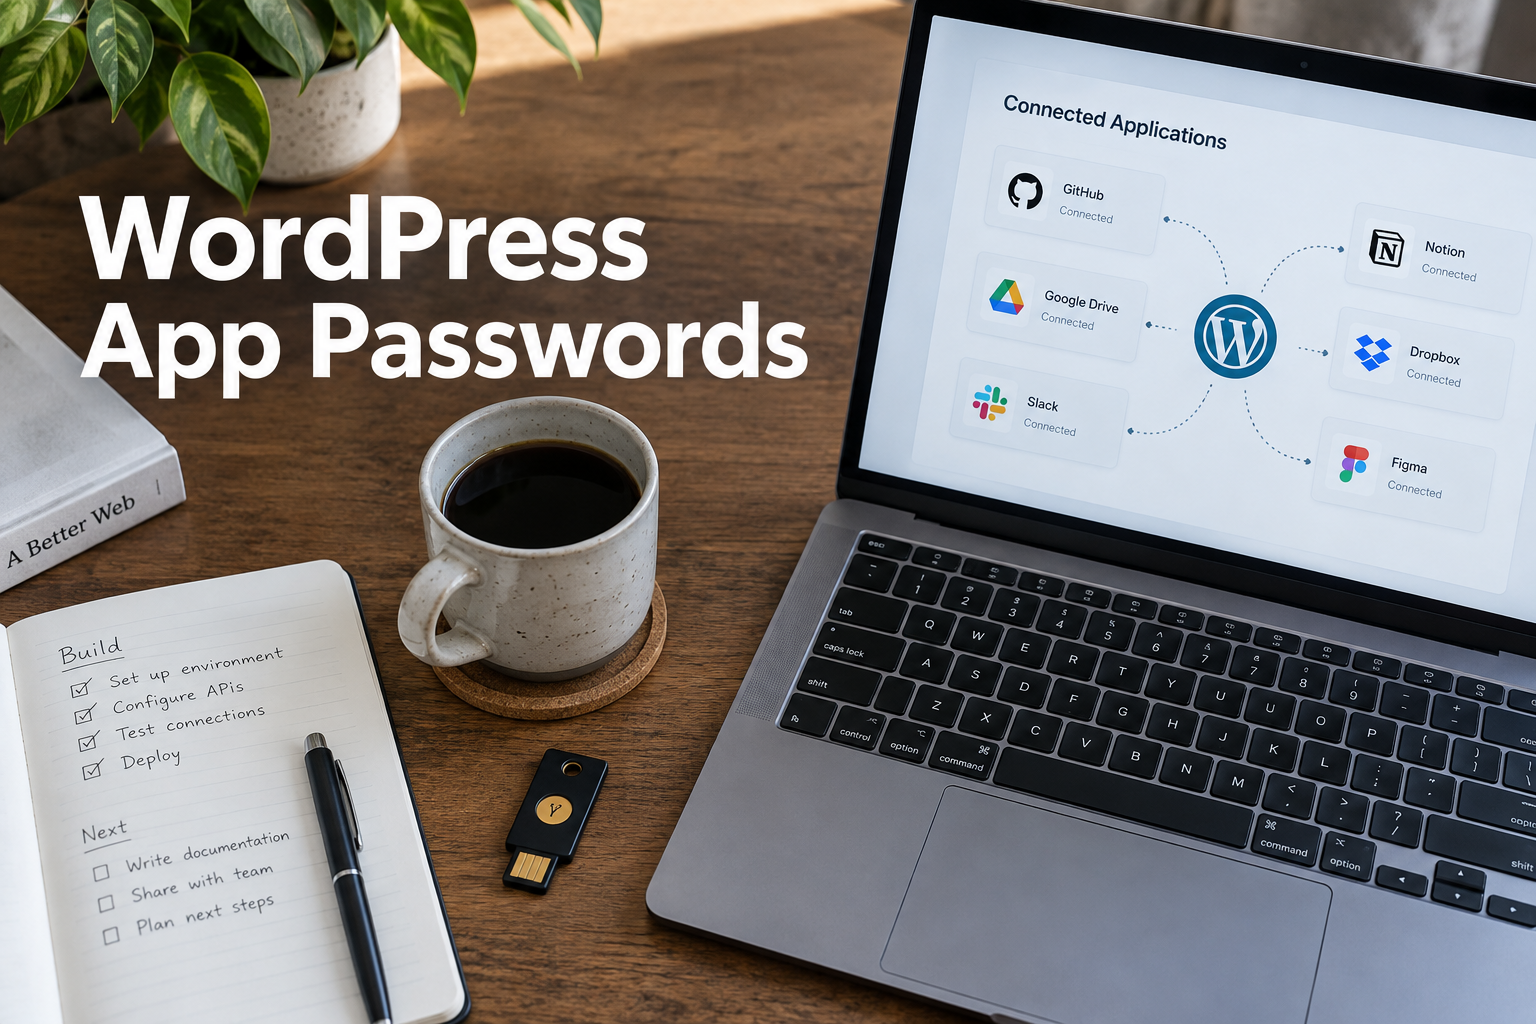
WordPress ایپلیکیشن پاس ورڈز آپ کو اپنے مرکزی لاگ ان کا اشتراک کیے بغیر ایپس کو جوڑنے میں مدد کرتے ہیں۔ مشکل حصہ یہ فیصلہ کرنا ہے کہ ایپ کس کے طور پر کام کرتی ہے، اس کا راز کہاں رہتا ہے، اور اسے بعد میں کیسے روکا جائے۔ یہ گائیڈ ان انتخابوں کے ذریعے چلتا ہے۔
ایپلیکیشن پاس ورڈ کیا ہے؟
یہ WordPress صارف سے جڑا ایک الگ راز ہے۔ ایک ایپ سائٹ کے API کو کال کرتے وقت اپنی شناخت ثابت کرنے کے لیے اسے استعمال کرتی ہے۔ آپ اس راز کو اپنے طور پر منسوخ کر سکتے ہیں۔ یہ عام ڈیش بورڈ لاگ ان سکرین کے ذریعے سائن ان کرنے کا پاس ورڈ نہیں ہے۔ ملاحظہ کریں آفیشل WordPress جائزہ بنیادی رویے کے لیے۔
اسے ایک کنکشن کی کلید سمجھیں۔ کلید کا نام آپ کو بتاتا ہے کہ یہ کس لیے ہے۔ اس کی طاقت اب بھی اس کے پیچھے موجود صارف اکاؤنٹ سے آتی ہے۔ کسی کلید کو "صرف پڑھنے" کا نام دینے سے یہ صرف پڑھا نہیں جاتا ہے۔
کلید بنانے سے پہلے اکاؤنٹ کا انتخاب کریں۔
پہلے کام کی فہرست بنائیں۔ کیا ٹول عوامی پوسٹس کو پڑھتا ہے، ڈرافٹ محفوظ کرتا ہے، میڈیا اپ لوڈ کرتا ہے، یا لائیو صفحات میں ترمیم کرتا ہے؟ عوامی مواد کو لاگ ان کی بالکل بھی ضرورت نہیں ہے۔ ایک ٹول جو ڈرافٹ محفوظ کرتا ہے اسے پلگ ان انسٹال کرنے کی ضرورت نہیں ہونی چاہیے۔
جب یہ کام کو الگ رکھنے میں مدد دے تو ایک مخصوص اکاؤنٹ بنائیں۔ اسے حقوق کا سب سے چھوٹا مجموعہ دیں جو کام کو کامیاب ہونے دیتا ہے۔ اگر معیاری رول بہت وسیع ہیں، تو کسی ڈویلپر سے کہیں کہ وہ ایک کسٹم رول ڈیزائن اور ٹیسٹ کرے۔
مثال کے طور پر، مسودہ لکھنے والے ٹول کو پوسٹس بنانے کی ضرورت پڑ سکتی ہے۔ اسے شائع کرنے کی ضرورت نہیں ہو سکتی ہے۔ دونوں صورتوں کی جانچ کریں: مسودہ محفوظ کرنا کام کرنا چاہیے، جبکہ ممنوعہ عمل ناکام ہونا چاہیے۔
ہمارا REST API سیکیورٹی گائیڈ ان درخواستوں کے پیچھے رسائی کے چیک کی وضاحت کرتا ہے۔ ایک درست راز کو کبھی بھی اس جانچ کی جگہ نہیں لینا چاہئے کہ صارف کیا کرسکتا ہے۔
ہر ایپ کے لیے ایک راز بنائیں
متعلقہ صارف کے پروفائل میں، ایپلیکیشن پاس ورڈز تلاش کریں۔ ایک واضح نام استعمال کریں، جیسے کہ “Editorial sync — production.” پاس ورڈ بنائیں اور اسے فوراً محفوظ کریں۔ WordPress سادہ راز صرف اس وقت دکھاتا ہے جب یہ بنتا ہے۔
اسٹیجنگ اور پروڈکشن کو الگ الگ کریڈینشل دیں۔ ہر وینڈر کو اس کی اپنی چابی دیں۔ اس سے بعد میں تبدیلی کرنا بہت آسان ہو جاتا ہے: آپ باقی کو روکے بغیر ایک کنکشن بند کر سکتے ہیں۔
اپنی ٹیم کے ریکارڈ میں ایپ کے مالک اور جائزہ کی تاریخ شامل کریں۔ اس راز کو اس ریکارڈ میں نہ رکھیں جب تک کہ یہ ایک منظور شدہ سیکرٹ والٹ نہ ہو۔ ہمارا راز مینجمنٹ گائیڈ ان اقدار کو ذخیرہ کرنے کے طریقے کا احاطہ کرتا ہے۔
ان خیالات کو عملی شکل دیں۔
ایک مخصوص اصلاح سے لے کر مکمل ویب سائٹ تک، ہم کام کا دائرہ طے کرنے اور اسے مکمل کرنے میں مدد کرتے ہیں۔
میری ویب سائٹ پر بات کریںجدید WordPress سیکیورٹی سلوشنزاپنے اہداف کا اشتراک کریں۔ ہم عام طور پر سوالات اور عملی اقدامات کے ساتھ 4 گھنٹوں کے اندر جواب دیتے ہیں۔
راز کو سرور پر رکھیں
کنکشن کے لیے HTTPS استعمال کریں۔ پاس ورڈ کو ایپ کے محفوظ سرور کی ترتیبات یا خفیہ اسٹور میں رکھیں۔ اسے کبھی بھی عوامی JavaScript، ویب صفحہ، اسکرین شاٹ، یا مشترکہ سپورٹ ٹکٹ میں نہ رکھیں۔
ایک عام غلطی راز کو براؤزر ایپ میں رکھنا ہے کیونکہ پہلا ٹیسٹ کام کرتا ہے۔ کوئی بھی شخص جو درخواست کا معائنہ کر سکتا ہے وہ اسے کاپی کر سکتا ہے۔ ایک قابلِ اعتماد سرور لیئر شامل کریں جو کریڈینشل کو محفوظ رکھے اور صرف وہ ایکشنز سامنے لائے جن کی براؤزر کو ضرورت ہے۔
اگر آپ ورک فلو ٹول استعمال کرتے ہیں، تو محدود کریں کہ کون اس کے کریڈینشل دیکھ سکتا ہے یا تبدیل کر سکتا ہے۔ ہمارا n8n آٹومیشن سروسز انضمام کے ڈیزائن کے اس حصے کا احاطہ کریں۔
پورے کنکشن کی جانچ کریں۔
بے ضرر پڑھنے کی درخواست کے ساتھ شروع کریں۔ اس کے بعد، ٹیسٹ سائٹ پر ایپ کو جس کام کی ضرورت ہے وہی کام آزمائیں۔ چیک کریں کہ جب پاس ورڈ غلط، غائب، یا منسوخ ہو جاتا ہے تو کیا ہوتا ہے۔
ناکام درخواست کا مطلب ہمیشہ یہ نہیں ہوتا کہ راز غلط ہے۔ کوئی پراکسی تصدیقی ہیڈر کو ہٹا سکتی ہے۔ کوئی حفاظتی اصول راستے کو مسدود کر سکتا ہے۔ اکاؤنٹ میں مطلوبہ حق کی کمی ہو سکتی ہے۔ زیادہ رسائی دینے سے پہلے ان تہوں کو چیک کریں۔
ہمارا استعمال کریں۔ حفاظتی چیک لسٹ کو ترتیب دینا حقیقی کسٹمر ڈیٹا کو ٹیسٹ سے دور رکھنے کے لیے۔ ہر اجازت یافتہ اور مسدود کارروائی کے لیے متوقع نتیجہ ریکارڈ کریں۔
منسوخی کو حوالگی کا حصہ بنائیں
طے شدہ روٹیشن کے لیے، نیا راز شامل کریں، ایپ کو اپ ڈیٹ کریں، اور اس کی جانچ کریں۔ پھر پرانے کو منسوخ کریں اور تصدیق کریں کہ یہ ناکام ہو جاتا ہے۔ اگر کوئی راز لیک ہو گیا ہے، تو اسے فوری طور پر منسوخ کریں اور اس کے ظاہر ہونے کی جانچ کریں۔
ایسا اس وقت کریں جب کوئی وینڈر چلا جائے، ورک فلو ریٹائر ہو جائے، یا کوئی آلہ کھو جائے۔ معمول کی سائٹ کی دیکھ بھال کے حصے کے طور پر غیر استعمال شدہ چابیاں کا جائزہ لیں۔ ڈیش بورڈ لاگ ان کی تبدیلی ایپ کی اسناد کو چیک کرنے کا متبادل نہیں ہے۔
ہمارا WordPress دیکھ بھال کے منصوبے وہ جائزہ شامل کر سکتے ہیں۔ مقصد آسان ہے: ہر کام کرنے والی کلید کا ایک معروف مالک اور موجودہ مقصد ہونا چاہیے۔
اکثر پوچھے گئے سوالات
کیا ایپلیکیشن کا پاس ورڈ wp-admin میں لاگ ان کر سکتا ہے؟
نہیں، یہ معاون API درخواستوں کے لیے ہے، عام براؤزر لاگ ان فارم کے لیے نہیں۔
کیا ہر ایپلیکیشن کا پاس ورڈ ایک API روٹ تک محدود ہے؟
اس کے نام سے یا پہلے سے طے شدہ نہیں۔ رسائی صارف کے اکاؤنٹ اور اختتامی نقطہ کی اجازت کی جانچ پر منحصر ہے۔ ضرورت پڑنے پر تنگ کردار یا اضافی کنٹرول استعمال کریں۔
کیا مجھے ہر ایپ کو ایک ہی پاس ورڈ دینا چاہیے؟
نہیں، علیحدہ اسناد آپ کو ایک ایپ کو دوسرے کو توڑے بغیر منسوخ کرنے دیتی ہیں۔ ٹیسٹ اور لائیو سائٹس کے لیے بھی مختلف راز استعمال کریں۔
کیا ڈیش بورڈ کی دو فیکٹر توثیق (two-factor authentication) ایپ کے پاس ورڈ کی حفاظت کرتی ہے؟
یہ فرض نہ کریں کہ یہ ایسا کرتا ہے۔ ایپ کے پاس ورڈز رسائی کا ایک الگ راستہ ہیں۔ ان کی الگ سے حفاظت کریں، جائزہ لیں اور منسوخ کریں، اور چیک کریں کہ آپ کا سیکیورٹی پلگ ان ان کو کیسے ہینڈل کرتا ہے۔