
استعادة أمان WordPress: إزالة البرمجيات الخبيثة بالكامل والتحصين
دراسة حالة استعادة البرمجيات الخبيثة لـ WordPress تغطي إزالة البريد العشوائي، والمشرفين الوهميين، واستعادة الملفات النظيفة، والتحصين ما بعد التنظيف.
- العميل
- WordPress Security Recovery Client
- النطاق
- تطوير مواقع الويب WordPress
- نُشِرت دراسة الحالة
معاينة المشروع
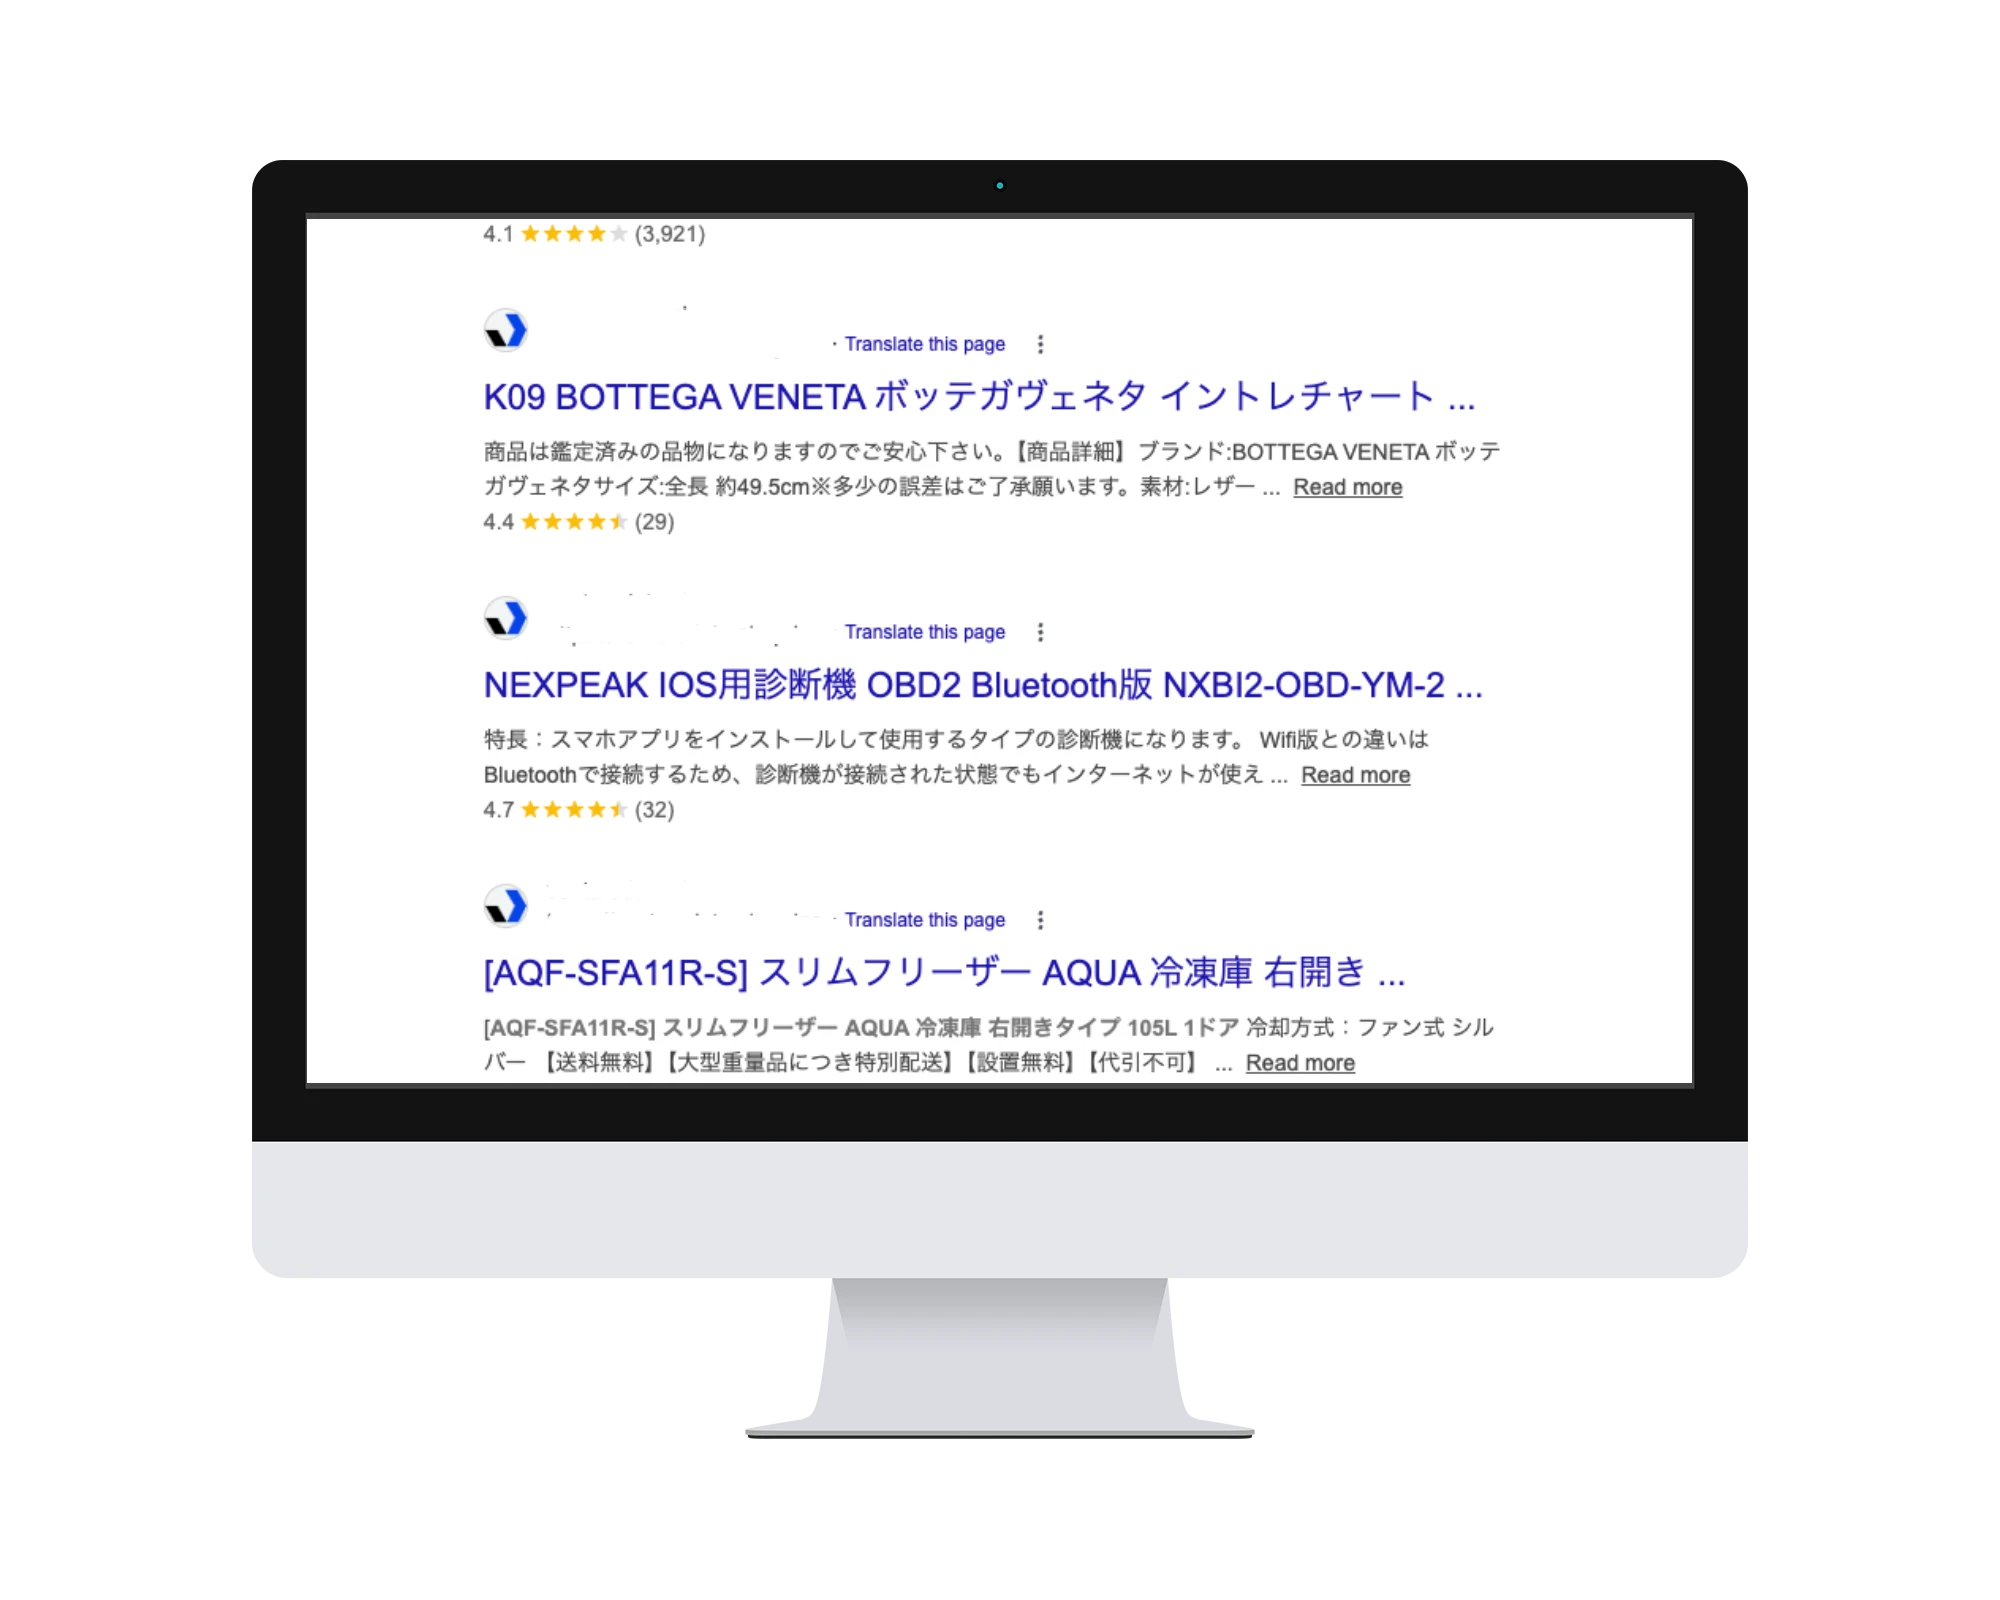
تعرض هذه الإطارات نفس صورة المشروع بعرض مختلف. افتح الصورة لعرضها بالحجم الكامل؛ الإطارات ليست لقطات شاشة منفصلة لسطح المكتب والجوال.
ما الذي تغير في هذا المشروع
تأتي هذه النتائج من سجل هذا المشروع. وهي تصف هذا المشروع ولا تضمن تحقيق نفس النتيجة لموقع ويب آخر.
تمت إزالة ملفات البرمجيات الخبيثة
100% Clean60+ Backdoors
تم تحديد وتطهير كل شل ويب (webshell)، وحقن مشفر، ومعيد إصابة قائم على الكرون (cron).
تم رفع تحذير جوجل
72h Recovery72 Hours
تم رفع إجراء جوجل اليدوي "قد يكون هذا الموقع مخترقاً" في غضون 3 أيام من عملية التنظيف الخاصة بنا.
استعادة حركة المرور العضوية
Full Recovery+340%
عادت حركة المرور إلى مستويات ما قبل الاختراق في غضون 4 أسابيع وتجاوزتها في غضون 8 أسابيع.
تحدي العميل
تم اختراق موقع العميل WordPress باختراق كلمات مفتاحية يابانية — حيث تم حقن آلاف صفحات البريد العشوائي في فهرس جوجل، وإعادة توجيه الزوار العضويين إلى مواقع التصيد الاحتيالي، وإطلاق تحذير جوجل "قد يكون هذا الموقع مخترقاً". انخفضت حركة المرور العضوية بنسبة 90% في غضون أيام.
النهج والتنفيذ
قمنا بإزالة البرمجيات الخبيثة الطارئة (أكثر من 60 ملف باب خلفي)، ونظفنا قاعدة البيانات من محتوى البريد العشوائي المحقون، وقدمنا طلبات إزالة لعناوين URL المفهرسة كبريد عشوائي، ونشرنا قواعد WAF على مستوى الخادم مع مراقبة سلامة الملفات لمنع إعادة الإصابة. تم رفع إجراء جوجل اليدوي في غضون 72 ساعة من طلب إعادة النظر الخاص بنا.
التحدي
الموقع المخترق هو طوارئ رقمية تهدد سمعة العلامة التجارية، وتصنيفات محرك البحث (SEO)، وسلامة مستخدميها. وصل إلينا هذا الموقع WordPress تحت هجوم قسري (brute-force) شديد ومستهدف. تجاوز المهاجمون مرشحات التسجيل القياسية لإنشاء حسابات إدارية متعددة تلقائياً باستخدام رسائل البريد الإلكتروني الخاصة بالروبوتات (Bots). كانت التداعيات واسعة النطاق: امتلأت قاعدة البيانات بأكثر من 6,000 منشور بريد عشوائي محقون، وتم تضمين الكود الضار بعمق داخل بنية الموقع. لم يكن الهدف الفوري هو وقف النزف النشط فحسب، بل إصلاح وضع أمان الموقع بالكامل حتى لا يتكرر ذلك أبداً.
الحل
نفذ فريقنا بروتوكول فرز واستعادة منهجي متعدد الطبقات. أولاً، قمنا بعزل البيئة وأجرينا تدقيقاً دقيقاً لنواة WordPress، والقوالب، والمكونات الإضافية لعزل وإزالة كل أثر للكود الضار والأبواب الخلفية بشكل دائم. ومع نظافة نظام الملفات، تعاملنا مع قاعدة البيانات المخترقة: تمريرة تحسين صارمة قامت بتطهير أكثر من 6,000 منشور بريد عشوائي، وحذف حسابات المستخدمين الوهميين، وتصفية البيانات الوصفية اليتيمة التي تبطئ الأداء.

مع إزالة الإصابة، قمنا بتحصين المحيط. ومع علمنا بأن مرشحات التسجيل القياسية قد فشلت مرة واحدة بالفعل، قمنا بإخفاء وحماية عنوان URL الافتراضي لتسجيل الدخول لـ WordPress لتحييد سكريبتات القوة الغاشمة الآلية فوراً. وأخيراً، طبقنا رؤوس أمان HTTP صارمة للحماية ضد البرمجة النصية عبر المواقع (XSS) والتلاعب بالنقر (clickjacking)، مما يضمن أن الخادم يرفض الحمولة الضارة قبل وصولها إلى طبقة التطبيق.
النتائج لمحة سريعة
- أكثر من 6,000 منشور بريد عشوائي محقون تم تطهيرها من قاعدة البيانات
- جميع حسابات المشرفين الوهميين والأبواب الخلفية تم تحديدها وإزالتها
- صفر فقدان للبيانات — تم الاحتفاظ بجميع المحتويات والإعدادات الشرعية
- أوقات تحميل أسرع بشكل دراماتيكي بعد تحسين قاعدة البيانات
- صفر إعادة إصابة منذ التحصين — تم تحييد حركة مرور القوة الغاشمة بالكامل
النتيجة
تمت استعادة موقع الويب إلى حالة نظيفة وعالية الأمان مع عدم فقدان أي بيانات للمحتوى الشرعي. أدى مسح البريد عشوائياً بشراسة وتحسين قاعدة البيانات إلى تحسين سرعة التحميل بشكل كبير، بينما قامت بنية تسجيل الدخول المحمية ورؤوس الأمان الصارمة بتحييد حركة مرور الروبوتات المستمرة تماماً. غادر مالك الموقع وهو يحمل استقراراً طويل الأجل، وراحة بال، ودفاعاً محصناً ضد الهجمات المستقبلية.
هل يُظهر موقع WordPress الخاص بك علامات اختراق؟
عمليات إعادة التوجيه غير المتوقعة، ومسؤولو الموقع غير المعروفين، وصفحات البريد العشوائي في جوجل، أو الانخفاض المفاجئ في حركة المرور كلها علامات تحذيرية — وكل ساعة تبقى فيها الإصابة نشطة تكلفك التصنيفات والثقة. خدماتنا الأمنية لـ WordPress تغطي إزالة البرمجيات الخبيثة الطارئة، والتحصين، والمراقبة المستمرة. اتصل بنا للحصول على تقييم أمني مجاني — عادة ما نرد في غضون ساعات.
الخدمات والرؤى ذات الصلة
استمر في الاستكشاف: كيفية تأمين موقع WordPress و Wordfence مقابل Cloudflare.
النتائج المعروضة خاصة بهذا التعاقد وليست توقعات. تختلف النتائج باختلاف الحالة الأولية، وحركة المرور، والسوق، والاستضافة، والتغييرات المستمرة.
المزيد من قصص المشاريع
عرض جميع الأعمال
تحسين سرعة WordPress: إنقاذ نتيجة سطح مكتب تقل عن 20
أنقذت Premier Solutions موقعاً لـ WordPress كان يفشل في اختبارات السرعة على سطح المكتب (أقل من 20/100) باستخدام صور WebP من الجيل التالي، والتخزين المؤقت متعدد المستويات، وتصغير JavaScript لتقديم مؤشرات أداء أساسية للويب من الدرجة الأولى.
عرض الأعمال
دراسة حالة موقع Apex Miles
قامت Premier Solutions بتحويل معيار منافس إلى موقع WordPress فريد ومولّد للعملاء المحتملين لـ Apex Miles باستخدام Elementor - وهو تصميم UX/UI وبناء تقني كامل من لوحة بيضاء.
عرض الأعمال
Homeland Restorers: هندسة منصة استجابة سريعة لخدمات الطوارئ
قامت Premier Solutions ببناء موقع WordPress عالي الأداء وموجه للجوال لـ Homeland Restorers، مما يحول عمليات البحث عن استعادة الطوارئ إلى مكالمات خدمة بأداء سريع وتجربة مستخدم للنقر للاتصال.
عرض الأعمالاستكشف خدماتنا
عرض جميع الخدماتتطبيقات Next.js و React
تطبيقات عالية الأداء يتم تقديمها عبر الخادم، مصممة للسرعة، والتوصيل عبر الحافة، والتفاعلات الحديثة للعملاء.
اعرف المزيدتطوير WordPress
تخصيص سمات WordPress، والإضافات، وسير عمل التحرير المصممة خصيصاً لتلبية متطلبات المشروع.
اعرف المزيدتحسين محركات البحث التقني
مراجعات قابلية الزحف، والبيانات المنظمة، والروابط الداخلية، وعرض المحتوى.
اعرف المزيد