
Pagbawi sa Seguridad ng WordPress: Kumpletong Pag-aalis ng Malware at Pagpapatibay
Isang case study sa pagbawi ng malware sa WordPress na sumasaklaw sa pag-aalis ng spam, mga rogue administrator, pagpapanumbalik ng malinis na file at pagpapatibay pagkatapos ng paglilinis.
- Kliyente
- WordPress Security Recovery Client
- Saklaw
- WordPress Pag-unlad ng Website
- Na-publish ang pag-aaral ng kaso
Preview ng proyekto
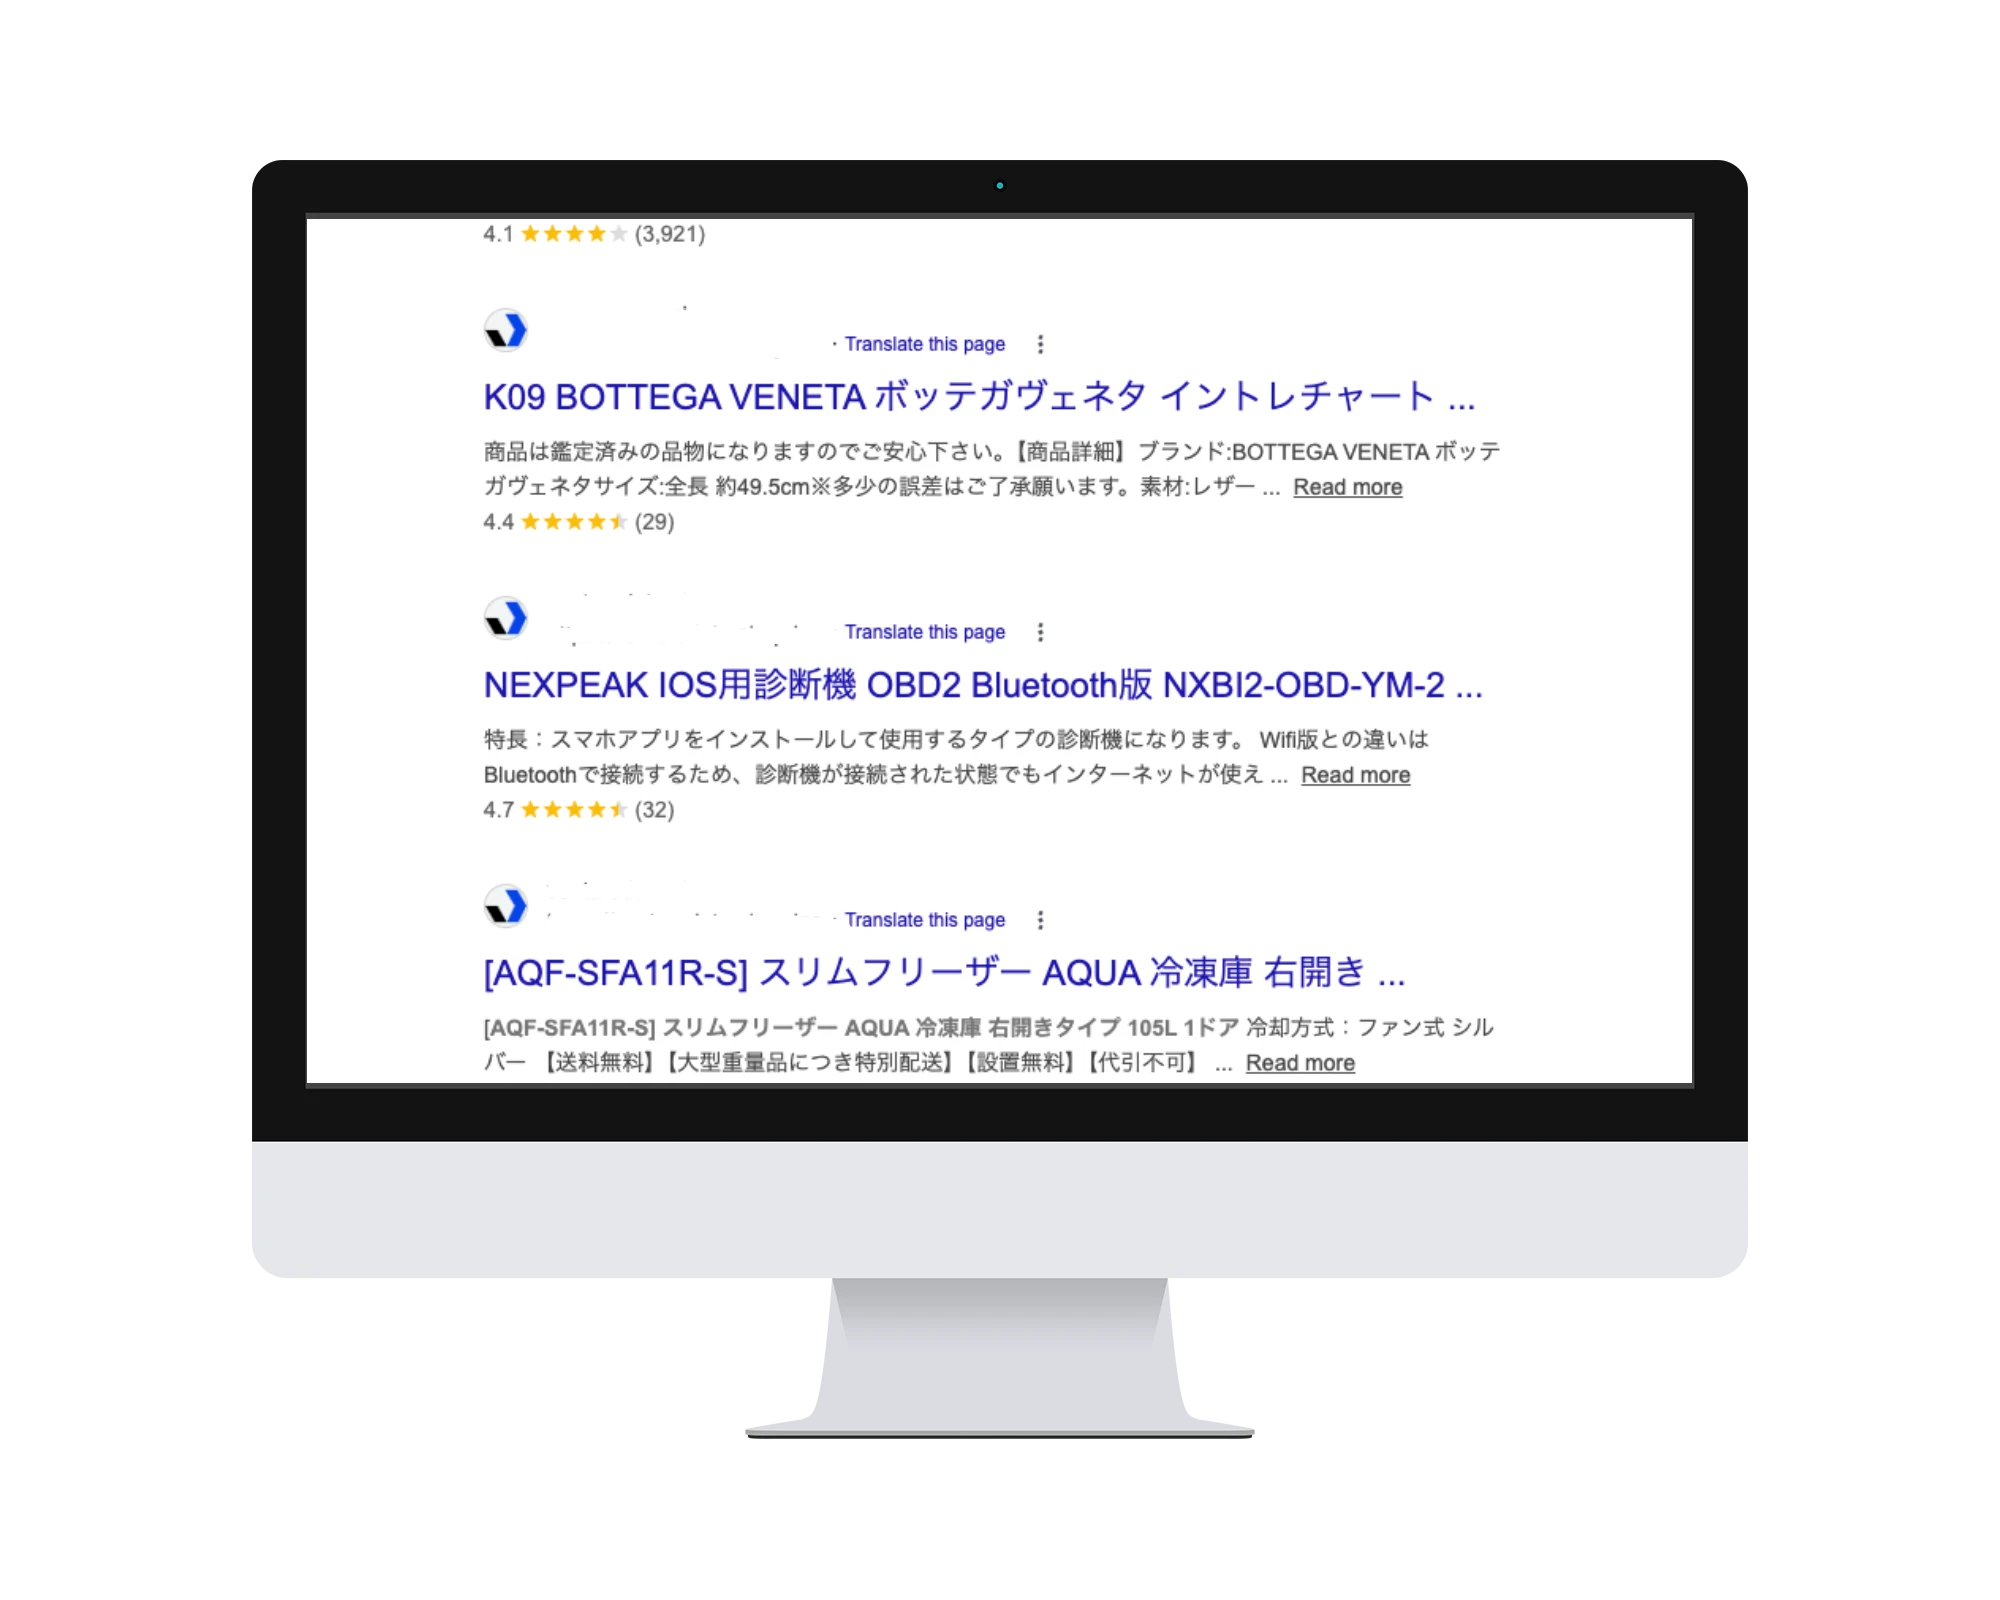
Ipinapakita ng mga frame na ito ang parehong larawan ng proyekto sa iba't ibang lapad. Buksan ang larawan para makita ito nang buo; ang mga frame ay hindi magkakahiwalay na screenshot para sa desktop at mobile.
Ang nagbago para sa proyektong ito
Ang mga resultang ito ay nagmula sa rekord ng proyektong ito. Inilalarawan nila ang proyektong ito at hindi ginagarantiyahan ang parehong kinalabasan para sa ibang website.
Mga Naalis na File ng Malware
100% Clean60+ Backdoors
Bawat webshell, naka-obfuscate na injection, at cron-based na re-infector ay natukoy at tinanggal.
Naalis ang Babala ng Google
72h Recovery72 Hours
Ang manu-manong aksyon ng Google na 'Maaaring na-hack ang site na ito' ay naalis sa loob ng 3 araw ng aming paglilinis.
Pagbawi ng Organikong Trapiko
Full Recovery+340%
Ang trapiko ay bumalik sa mga antas bago ang hack sa loob ng 4 linggo at lumampas sa mga ito sa loob ng 8 linggo.
Ang hamon ng kliyente
Ang site ng WordPress ng kliyente ay nakompromiso sa isang Japanese keyword hack — nag-inject ng libu-libong pahina ng spam sa index ng Google, nagre-redirect sa mga organikong bisita sa mga phishing site, at nag-trigger ng babala ng Google na 'Maaaring na-hack ang site na ito'. Ang organikong trapiko ay bumaba ng 90% sa loob ng ilang araw.
Ang pamamaraan at pagpapatupad
Nagsagawa kami ng emergency na pag-aalis ng malware (60+ backdoor file), nilinis ang database ng naka-inject na nilalaman ng spam, isinumite ang mga kahilingan sa pag-aalis para sa mga URL na naka-index sa spam, at nag-deploy ng mga panuntunan sa WAF sa antas ng server na may pagsubaybay sa integridad ng file upang maiwasan ang muling impeksyon. Ang manu-manong aksyon ng Google ay naalis sa loob ng 72 oras ng aming kahilingan sa muling pagisip.
Ang Hamon
Ang isang nakompromisong website ay isang digital na emerhensiya na nagbabanta sa reputasyon ng isang brand, ang mga ranggo nito sa SEO, at ang kaligtasan ng mga gumagamit nito. Ang site na ito ng WordPress ay lumapit sa amin sa ilalim ng isang malubha, naka-target na pag-atake ng brute-force. Nalampasan ng mga umaatake ang mga karaniwang filter sa pagpapatala upang awtomatikong lumikha ng maraming rogue administrator account gamit ang mga awtomatikong bot email. Malawak ang epekto: ang database ay bloated na may higit sa 6,000 na naka-inject na spam post, at ang malisyosong code ay malalim na naka-embed sa loob ng arkitektura ng site. Ang agarang layunin ay hindi lamang ihinto ang aktibong pagdurugo, kundi upang lubos na baguhin ang posisyon ng seguridad ng site upang hindi na ito mangyari kailanman.
Ang Solusyon
Ang aming koponan ay nagpatupad ng isang sistematiko, multi-layered na protocol ng triage at pagbawi. Una, isinailalim namin sa quarantine ang kapaligiran at nagsagawa ng granular audit ng core, mga tema, at mga plugin ng WordPress upang i-hiwalay at permanenteng alisin ang bawat bakas ng malisyosong code at mga backdoor. Sa malinis na file system, tinrabaho namin ang nakompromisong database: isang mahigpit na pass sa pag-optimize na kirurhikong naglinis sa 6,000+ na spam post, nag-tanggal sa mga rogue user account, at nag-alis ng mga orphaned metadata na nagpapababa sa pagganap.

Sa pagkaalis ng impeksyon, pinatibay namin ang gilid. Dahil alam na ang mga karaniwang filter sa pagpapatala ay nabigo na minsan, tinakpan at pinrotektahan namin ang default na URL ng pag-log in ng WordPress upang agad na neutralisahin ang mga awtomatikong brute-force script. Sa wakas, nagpatupad kami ng mga mahigpit na header ng seguridad sa HTTP upang maprotektahan laban sa cross-site scripting (XSS) at clickjacking, tinitiyak na tinatanggihan ng server ang mga malisyosong payload bago pa man sila umabot sa application layer.
Mga Resulta sa Isang Sulyap
- 6,000+ naka-inject na spam post na tinanggal mula sa database
- Lahat ng rogue admin account at mga backdoor ay natukoy at tinanggal
- Zero data loss — lahat ng lehitimong nilalaman at mga setting ay napanatili
- Mas mabilis na mga oras ng pag-load pagkatapos ng pag-optimize ng database
- Zero na muling impeksyon mula noong nag-hard — ang trapiko ng brute-force ay ganap na na-neutralisa
Ang Kinalabasan
Ang website ay naibalik sa isang malinis, lubos na secure na estado na may zero data loss para sa lehitimong nilalaman. Ang agresibong paglilinis sa spam at pag-optimize ng database ay labis na nag-pabuti sa bilis ng pag-load, habang ang protektadong arkitektura ng pag-log in at mga mahigpit na header ng seguridad ay ganap na nag-neutralisa sa nagpapatuloy na trapiko ng bot. Ang may-ari ng site ay umalis na may pangmatagalang katatagan, kapayapaan ng isip, at isang pinatibay na depensa laban sa mga pag-atake sa hinaharap.
Ang Iyong Site ba ng WordPress ay Nagpapakita ng mga Senyales ng Isang Hack?
Ang mga hindi inaasahang pag-redirect, mga hindi kilalang admin user, mga pahina ng spam sa Google, o biglang pagbaba ng trapiko ay mga babalang senyales — at ang bawat oras na ang impeksyon ay nananatiling live ay nagkakahalaga sa iyo ng mga ranggo at tiwala. Ang aming mga serbisyo sa seguridad ng WordPress ay sumasaklaw sa emergency na pag-aalis ng malware, pagpapatibay, at patuloy na pagsubaybay. Makipag-ugnayan sa amin para sa isang libreng pagtatasa ng seguridad — karaniwan kaming tumutugon sa loob ng ilang oras.
Mga kaugnay na serbisyo at pananaw
Ipagpatuloy ang paggalugad: kung paano i-secure ang isang website ng WordPress at Wordfence kumpara sa Cloudflare.
Ang mga ipinakitang resulta ay partikular sa pakikipag-ugnayang ito at hindi mga pagtataya. Ang mga kinalabasan ay nag-iiba sa paunang kondisyon, trapiko, merkado, pagho-host, at mga patuloy na pagbabago.
Higit pang mga kuwento ng proyekto
Tingnan ang Lahat ng Portfolio
Pag-optimize ng Bilis ng WordPress: Pag-iligtas sa isang Sub-20 Desktop Score
Iniligtas ng Premier Solutions ang isang WordPress site na nabigo sa mga pagsusulit sa bilis ng desktop (sa ilalim ng 20/100) gamit ang mga susunod na henerasyong WebP na imahe, multi-tiered caching, at JS minification upang maihatid ang nangungunang Core Web Vitals.
Tingnan ang Portfolio
Case Study ng Website ng Apex Miles
Binago ng Premier Solutions ang isang benchmark ng kakumpitensya sa isang natatangi, nag-generate ng lead na WordPress site para sa Apex Miles gamit ang Elementor — isang kumpletong UX/UI at teknikal na pagbuo mula sa isang blangkong canvas.
Tingnan ang Portfolio
Homeland Restorers: Pagtatayo ng Isang Platform na Mabilis Tumugon para sa mga Serbisyong Pang-emerhensiya
Bumuo ang Premier Solutions ng mataas ang pagganap, nauuna sa mobile na WordPress site para sa Homeland Restorers, ginagawang mga tawag sa serbisyo ang mga paghahanap sa pagpapanumbalik ng emerhensiya na may mabilis na pagganap at click-to-call na UX.
Tingnan ang PortfolioGalugarin ang aming mga serbisyo
Tingnan ang Lahat ng SerbisyoNext.js at React Apps
Mga high-performance server-rendered app para sa bilis, edge delivery, at modernong pakikipag-ugnayan ng kliyente.
Matuto PaWordPress Development
Mga custom na WordPress na tema, plugin, and editing workflow na binuo ayon sa mga kinakailangan ng proyekto.
Matuto PaTechnical SEO
Mga pagsusuri sa crawlability, naka-istrukturang data, mga panloob na link, at pag-render ng nilalaman.
Matuto Pa