ایک مضبوط پاس ورڈ اس لمحے کی حفاظت کرتا ہے جب صارف سائن ان کرتا ہے، لیکن لاگ ان کے بعد بننے والا سیشن حملہ آور کے لیے قیمتی رہ سکتا ہے۔ چوری شدہ کوکیز، بھولی ہوئی ڈیوائسز، مشترکہ کمپیوٹرز اور اکاؤنٹس جو کبھی آف بورڈ نہیں ہوئے تھے، سبھی کسی اور پاس ورڈ پرامپٹ کے بغیر رسائی کو محفوظ رکھ سکتے ہیں۔ سیشن سیکیورٹی لاگ ان سے لاگ آؤٹ تک اس رسائی کو کنٹرول کرنے کا نظم و ضبط ہے۔
ہمارے میں کنٹرول کے ساتھ شروع کریں WordPress لاگ ان سیکیورٹی گائیڈ، پھر انہیں ہر توثیق شدہ سیشن کی پوری زندگی تک بڑھا دیں۔ مقصد آسان ہے: جائز صارفین کو کام کرنے کے لیے کافی دیر تک سائن ان رکھیں، جبکہ چوری شدہ یا ترک کیے گئے سیشنز کو قلیل المدت اور منسوخ کرنا آسان ہے۔
WordPress سیشن کیسے کام کرتے ہیں۔
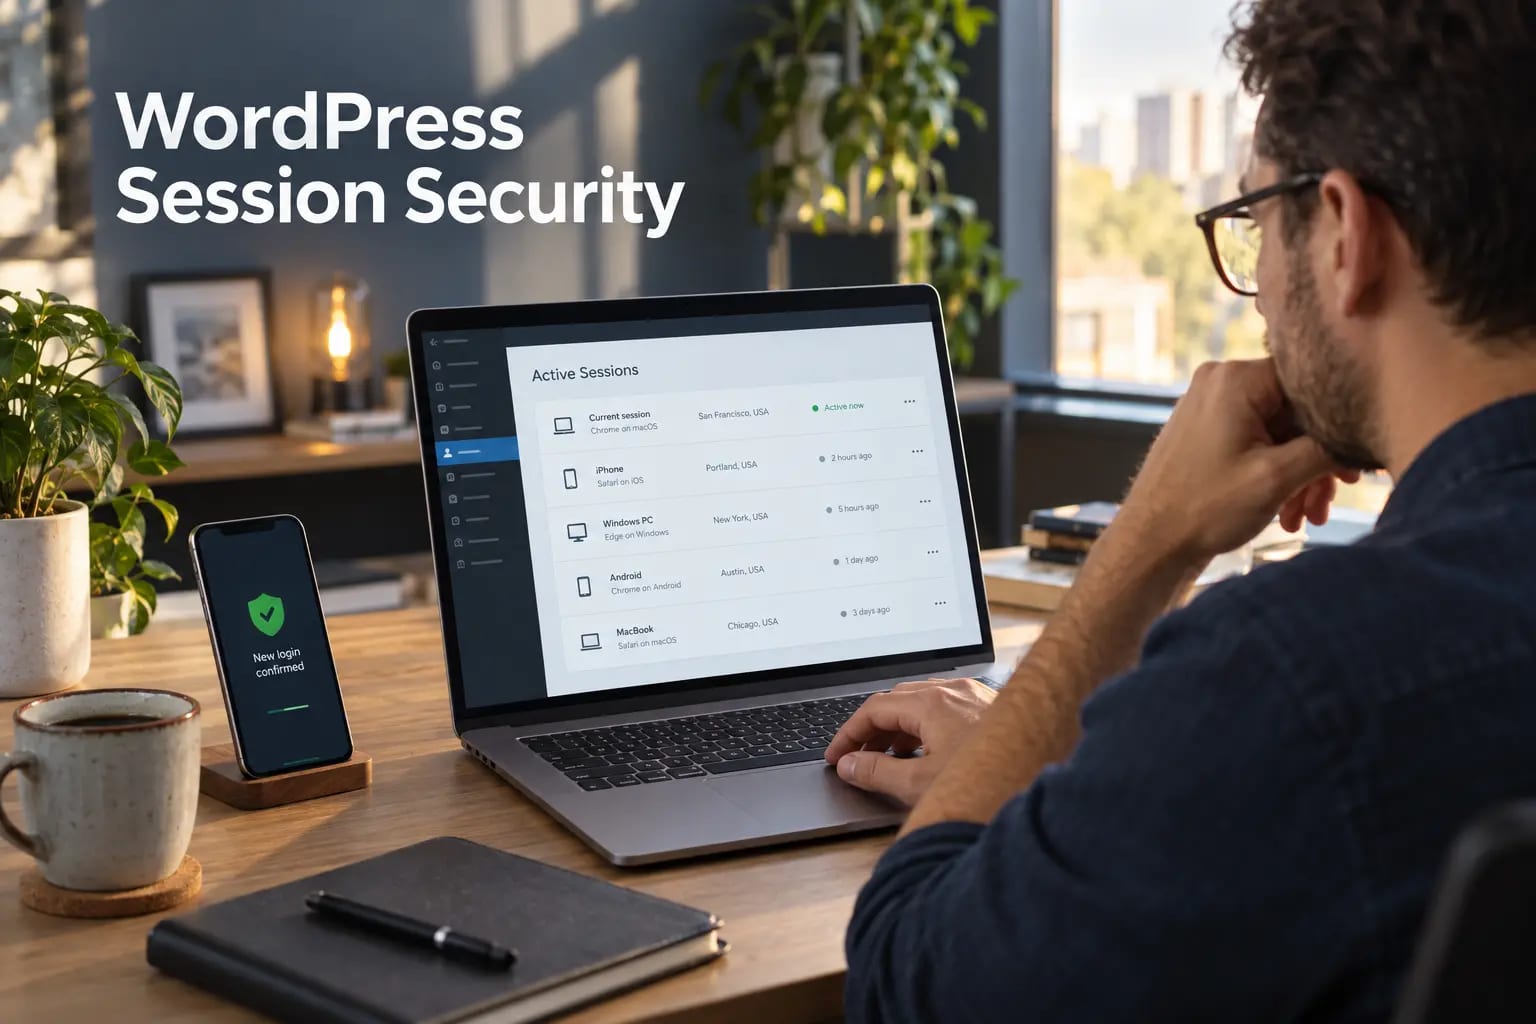
WordPress سائن ان کردہ صارفین کو پہچاننے کے لیے تصدیقی کوکیز کا استعمال کرتا ہے۔ کوکی میں وہ معلومات ہوتی ہیں جو WordPress سرور کے سائیڈ سیشن ڈیٹا کے خلاف درست کرتی ہے۔ لاگ آؤٹ کرنا موجودہ سیشن کو باطل کر دیتا ہے۔ WordPress ایک "ہر جگہ لاگ آؤٹ" ایکشن بھی فراہم کرتا ہے جو اکاؤنٹ کے لیے دیگر فعال سیشنز کو تباہ کر سکتا ہے۔
لہذا ایک سیشن براؤزر کے ٹیب سے زیادہ ہے۔ ٹیب کو بند کرنے سے ضروری نہیں کہ صارف سائن آؤٹ ہو جائے، اور پاس ورڈ تبدیل کرنے کو فعال آلات کے جائزے کے ساتھ جوڑا جانا چاہیے۔ توثیق کرنے والی کوکیز کو عارضی کلیدوں کی طرح سمجھیں: ان کی منتقلی کے طریقہ کی حفاظت کریں، ان کے کارآمد رہنے کو محدود کریں اور خطرے میں تبدیلی آنے پر انہیں منسوخ کریں۔
1 HTTPS اور محفوظ کوکی ڈیلیوری کو نافذ کریں۔
HTTPS پر پوری سائٹ، خاص طور پر wp-admin اور لاگ ان صفحات کی خدمت کریں۔ HTTP درخواستوں کو مستقل طور پر ری ڈائریکٹ کریں اور مخلوط مواد کو ہٹا دیں تاکہ غیر محفوظ درخواستوں پر تصدیقی کوکیز سامنے نہ آئیں۔ پراکسی، سی ڈی این یا لوڈ بیلنس کی تبدیلیوں کے بعد براؤزر کی سطح پر سیکیور اور ایچ ٹی پی اونلی کوکی رویے کی تصدیق کریں۔
میں ٹرانسپورٹ اور براؤزر کے تحفظات کا استعمال کریں۔ WordPress سیکیورٹی ہیڈر گائیڈ بطور ساتھی چیک۔ ہیڈر محفوظ کوکیز کو تبدیل نہیں کرتے ہیں، لیکن وہ اسکرپٹ انجیکشن، فریمنگ اور ڈاؤن گریڈ کی غلطیوں کے لیے عام مواقع کو کم کرتے ہیں۔
2 مراعات یافتہ سیشنز کو چوری کرنا مشکل بنائیں
ایڈمنسٹریٹر اور ایڈیٹر اکاؤنٹس کم خطرے والے سبسکرائبر اکاؤنٹس کے مقابلے سخت کنٹرول کے مستحق ہیں۔ منفرد نام والے اکاؤنٹس، مضبوط پاس ورڈ مینیجر کے ذریعے تیار کردہ اسناد اور ملٹی فیکٹر تصدیق کی ضرورت ہے۔ مشترکہ ایڈمن لاگ ان سے گریز کریں کیونکہ وہ سیشن کی ملکیت اور منسوخی کو آڈٹ کے لیے ناممکن بنا دیتے ہیں۔
انتہائی حساس کرداروں کے لیے، کی پیروی کریں۔ WordPress دو عنصر کی توثیق گائیڈریکوری کوڈز کو محفوظ طریقے سے اسٹور کریں اور ایمرجنسی سے پہلے بحالی کے عمل کی جانچ کریں۔
3 خطرے کے لحاظ سے سیشن کی مدت کی وضاحت کریں۔
صحیح ٹائم آؤٹ رول، ڈیوائس اور کاروباری ورک فلو پر منحصر ہے۔ منتظمین کے لیے ایک مختصر مطلق زندگی نمائش کو کم کر دیتی ہے، جب کہ ایک بیکار ٹائم آؤٹ رسائی کو محدود کر دیتا ہے جو غیر حاضر آلات پر کھلی رہ جاتی ہے۔ کسٹمر کا سامنا کرنے والی سائٹوں کو ایک طویل، صارف کے موافق ونڈو کی ضرورت ہو سکتی ہے، لیکن چیک آؤٹ، پروفائل اور ادائیگی کی تبدیلیوں کے لیے تازہ تصدیق کی ضرورت ہے۔
- منتظمین، امدادی عملے اور مالیاتی کرداروں کے لیے مختصر وقتی اور مکمل وقت کا استعمال کریں۔
- مشترکہ یا غیر منظم کمپیوٹرز پر "مجھے یاد رکھیں" سے گریز کریں۔
- پاس ورڈ، ای میل، کردار یا ادائیگی کی ترتیب میں تبدیلیوں سے پہلے دوبارہ تصدیق کریں۔
- ہر صارف کے سیشن کو خاموشی سے بڑھانے کے بجائے مستثنیات دستاویز کریں۔
ان خیالات کو عملی شکل دیں۔
ایک مخصوص اصلاح سے لے کر مکمل ویب سائٹ تک، ہم کام کا دائرہ طے کرنے اور اسے مکمل کرنے میں مدد کرتے ہیں۔
میری ویب سائٹ پر بات کریںویب ڈیزائناپنے اہداف کا اشتراک کریں۔ ہم عام طور پر سوالات اور عملی اقدامات کے ساتھ 4 گھنٹوں کے اندر جواب دیتے ہیں۔
4 اکاؤنٹ کی تبدیلیوں کے دوران سیشن منسوخ کریں۔
مشتبہ سمجھوتہ، پاس ورڈ دوبارہ ترتیب دینے، کردار میں تبدیلی یا عملے کی روانگی کے بعد زبردستی لاگ آؤٹ کریں۔ کسی صارف کو ٹیم سے ہٹانا اس وقت تک مکمل نہیں ہوتا جب تک کہ اس شخص کے تمام سیشنز، API اسناد اور ایپلیکیشن پاس ورڈز کو منسوخ نہ کر دیا جائے۔ ایڈمنسٹریٹر کے اکاؤنٹس کا ماہانہ جائزہ لیں اور ٹھیکیدار کا کام ختم ہونے کے فوراً بعد۔
اگر کوئی ناواقف مراعات یافتہ اکاؤنٹ ظاہر ہوتا ہے، تو درج ذیل مراحل کا استعمال کریں۔ بدمعاش WordPress منتظمین کو کیسے تلاش کریں اور ہٹا دیں۔ رسائی بحال کرنے سے پہلے۔ شواہد کو محفوظ رکھیں، اسناد کو گھمائیں اور اکاؤنٹ کو حذف کرنے اور آگے بڑھنے کے بجائے ثابت قدمی کی جانچ کریں۔
5 سیشن کے آس پاس کے واقعات کی نگرانی کریں۔
لاگ ان لاگ اس وقت کارآمد ہو جاتا ہے جب وہ اکاؤنٹ، وقت، آئی پی ایڈریس، ڈیوائس سیاق و سباق، نتیجہ اور فالو اپ ایکشن کو کیپچر کرتا ہے۔ بار بار ناکامیوں پر الرٹ، غیر معمولی مقامات سے کامیاب ایڈمنسٹریٹر لاگ ان، استحقاق کی تبدیلیوں اور بڑے پیمانے پر سیشن کی منسوخی۔ صرف وہی ڈیٹا رکھیں جس کی آپ کو ضرورت ہے اور برقرار رکھنے کی مدت کی وضاحت کریں۔
ان سگنلز کو فائل اور کنفیگریشن الرٹس کے ساتھ جوڑیں۔ WordPress سیکیورٹی مانیٹرنگ گائیڈ. سیشن الرٹ اس وقت زیادہ قابل عمل ہوتا ہے جب آپ دیکھ سکتے ہیں کہ آیا پلگ ان، صارفین یا اہم فائلیں فوراً بعد تبدیل ہوئیں۔
ایک عملی سیشن-سیکیورٹی چیک لسٹ
- HTTPS عوامی سائٹ، لاگ ان اور انتظامیہ کے علاقے میں نافذ ہے۔
- ہر مراعات یافتہ صارف کا انفرادی اکاؤنٹ اور MFA ہوتا ہے۔
- بیکار اور مطلق سیشن کی حدود ہر کردار کے خطرے سے مماثل ہیں۔
- صارفین اپنے دوسرے فعال سیشنز کا جائزہ لے سکتے ہیں اور منسوخ کر سکتے ہیں۔
- آف بورڈنگ سیشنز، پاس ورڈز، API کیز اور ایپلیکیشن پاس ورڈز کو منسوخ کر دیتی ہے۔
- لاگ ان اور استحقاق کے واقعات نظرثانی شدہ انتباہات تیار کرتے ہیں۔
ان چیکوں کو بار بار چلنے والے میں شامل کریں۔ WordPress سیکیورٹی آڈٹ لہذا تصدیق، ہوسٹنگ یا CDN تبدیلیوں کے بعد سیشن کنٹرولز کی جانچ کی جاتی ہے۔
آخری راستہ
سیشن سیکیورٹی کامیاب لاگ ان اور محفوظ لاگ آؤٹ کے درمیان فرق کو ختم کرتی ہے۔ HTTPS، MFA، رول پر مبنی ٹائم آؤٹ، قابل اعتماد تنسیخ اور مفید نگرانی ایک ساتھ مل کر کام کرتے ہیں۔ مراعات یافتہ اکاؤنٹس کے ساتھ شروع کریں، سٹیجنگ پر مکمل لائف سائیکل کی جانچ کریں اور سیشن کے جائزے کو روٹین مینٹیننس کا حصہ بنائیں۔
اکثر پوچھے گئے سوالات
کیا براؤزر کو بند کرنے سے صارف WordPress سے باہر ہو جاتا ہے؟
ہمیشہ نہیں۔ لاگ ان کے انتخاب اور سائٹ کی ترتیب کے لحاظ سے، براؤزر کے بند ہونے کے بعد ایک مستقل تصدیقی کوکی صارف کو سائن ان رکھ سکتی ہے۔ سیشن کو باطل کرنے کے لیے WordPress لاگ آؤٹ ایکشن استعمال کریں۔
کیا WordPress منتظمین کو مختصر سیشن استعمال کرنا چاہیے؟
عام طور پر ہاں۔ مراعات یافتہ سیشنز اگر چوری ہو جائیں تو اس کا زیادہ اثر ہوتا ہے، لہذا جب ضروری کام میں خلل نہیں پڑتا ہے تو مختصر بیکار اور مطلق ٹائم آؤٹ سمجھدار ہوتے ہیں۔
میں کب تمام صارفین کو دوبارہ لاگ ان کرنے پر مجبور کروں؟
مشتبہ خلاف ورزی، اہم تصدیقی تبدیلیوں، ہنگامی اسناد کی گردش یا کسی ایسی خامی کے بعد دوبارہ تصدیق کرنے پر مجبور کریں جس سے سیشن کوکیز سامنے آئیں۔
کیا MFA سیشن ہائی جیکنگ کو روکنے کے لیے کافی ہے؟
نہیں۔ MFA کو HTTPS، محفوظ کوکیز، ٹائم آؤٹ، منسوخی اور نگرانی کے ساتھ جوڑیں۔