您的新发布工具要求提供一个 WordPress 密码。这看起来只是一个小步骤。然而,您选择的账户可能会赋予该工具远超其所需的权限。
WordPress 应用程序密码可帮助您连接应用,而无需共享您的主登录信息。最难的部分是确定该应用代表谁的身份、其密钥存储在何处,以及以后如何停用它。本指南将带您了解这些选择。
什么是应用程序密码?
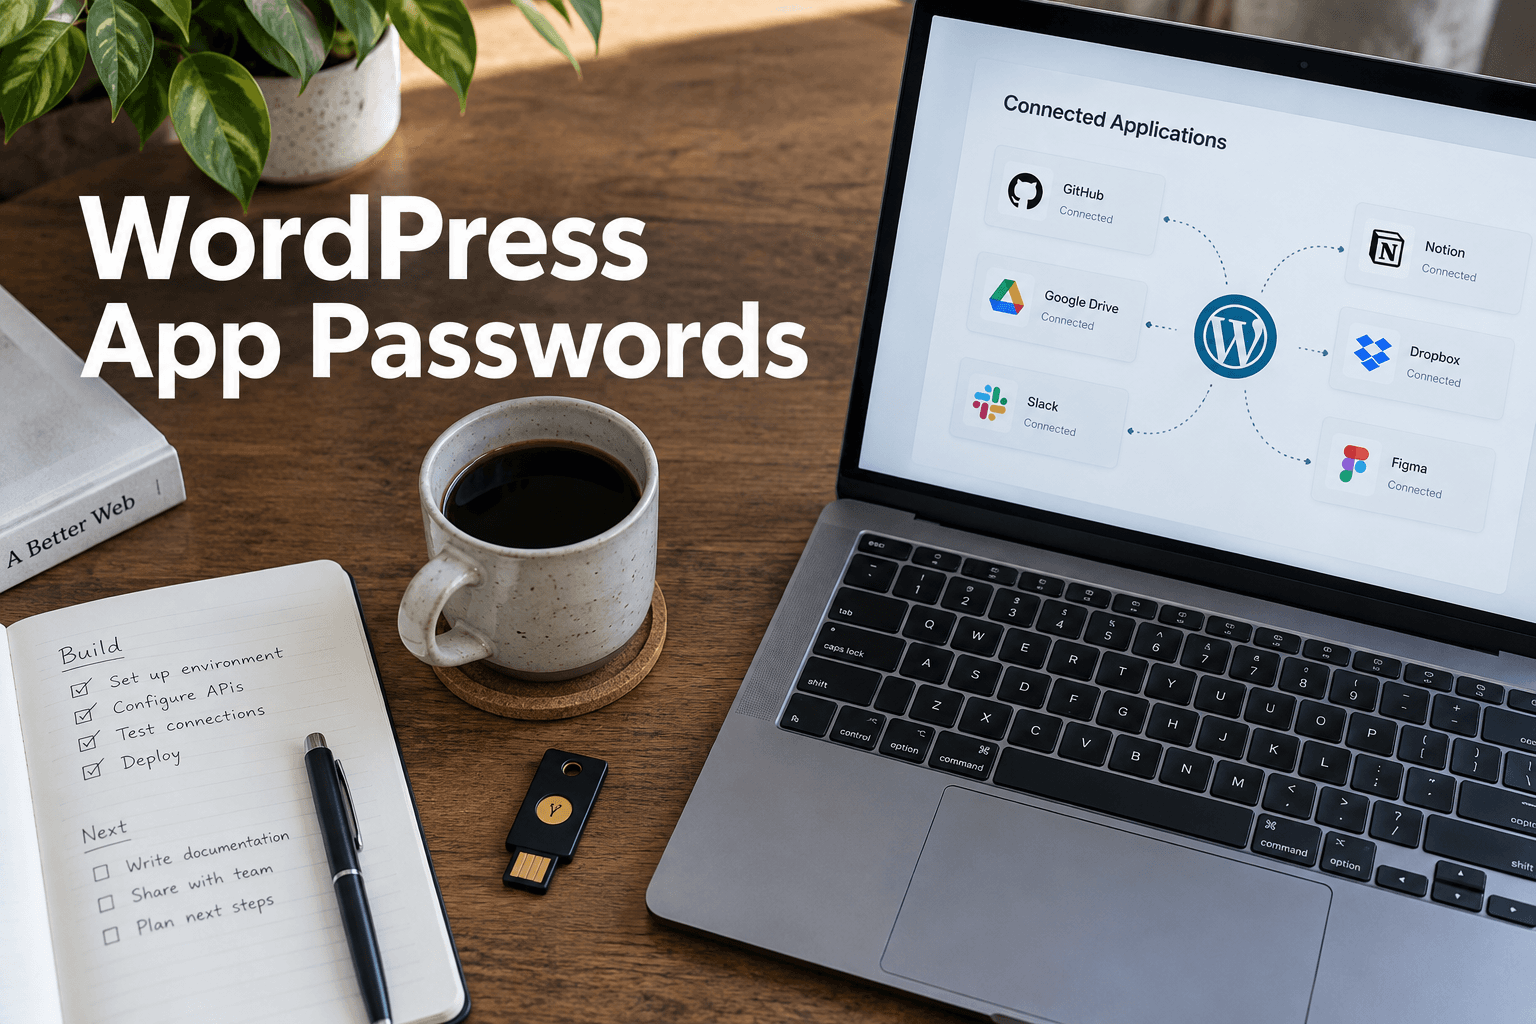
它是一个绑定到 WordPress 用户的独立密钥。应用在调用网站的 API 时使用它来证明自己的身份。您可以单独撤销该密钥。它不是用于通过常规仪表板登录屏幕登录的密码。请参阅 官方 WordPress 概览 针对核心行为。
可以把它想象成专供某个连接使用的密钥。密钥的名称会告诉你它的用途。它的权限仍然来自其背后的用户账户。将密钥命名为“只读”并不能使其真正只读。
在创建密钥之前选择账户
首先列出工作内容。该工具是会读取公开帖子、保存草稿、上传媒体,还是编辑实时页面?公开内容可能根本不需要登录。用于保存草稿的工具不应该需要安装插件。
当有助于将任务隔离时,请创建一个专用账户。为其赋予能使工作成功的最小权限集。如果标准角色过于广泛,请让开发人员设计并测试自定义角色。
例如,草稿编写工具可能需要创建文章。它可能不需要发布文章。测试这两种情况:保存草稿应该成功,而禁止的操作应该失败。
我们的 REST API 安全指南 解释了这些请求背后的访问检查。有效的密钥绝不能替代对用户可行权限的检查。
为每个应用创建一个密钥
在相关用户的个人资料中,找到“应用程序密码”。使用清晰的名称,例如“编辑同步 — 生产环境”。生成密码并立即存储它。WordPress 仅在创建时显示明文密钥。
为暂存环境和生产环境提供独立的凭据。为每个供应商提供自己的密钥。这使得以后的更改变得容易得多:您可以停止一个连接而不破坏其余部分。
将应用所有者和审查日期添加到您的团队记录中。除非是经过批准的密钥保管库,否则不要将密钥放入该记录中。我们的 密钥管理指南 涵盖如何存储这些值。
让这些想法落地。
从解决具体问题到建设完整网站,我们帮助您明确范围并完成实施。
聊聊我的网站高级 WordPress 安全解决方案告诉我们您的目标。我们通常会在一个工作日内回复问题和具体的后续步骤。
将密钥保留在服务器上
连接请使用 HTTPS。将密码放在应用受保护的服务器设置或密钥存储中。切勿将其放在公开的 JavaScript、网页、截图或共享的支持工单中。
一个常见的错误是将密钥放在浏览器应用中,因为初次测试成功了。任何能够检查请求的人都可以将其复制。添加一个持有凭据并仅暴露出浏览器所需操作的可信服务器层。
如果您使用工作流工具,请限制谁可以查看或更改其凭据。我们的 n8n 自动化服务 涵盖集成设计的这一部分。
测试整个连接
从一个无害的读取请求开始。接下来,在测试网站上尝试应用所需的精确任务。检查当密码错误、缺失或被撤销时会发生什么。
请求失败并不总是意味着密钥错误。代理可能会剥离身份验证标头。安全规则可能会阻止该路由。账户可能缺少所需的权限。在授予更多访问权限之前,请检查这些层。
使用我们的 测试环境安全检查表 以防止真实的客户数据进入测试。记录每个允许和阻止的操作的预期结果。
将权限撤销作为交接工作的一部分
对于计划内的轮换,添加新密钥、更新应用并进行测试。然后撤销旧密钥并确认其失效。如果密钥发生泄漏,请立即撤销并调查暴露情况。
在供应商离职、工作流退役或设备丢失时执行此操作。将未使用的密钥检查作为常规网站维护的一部分。更改仪表板登录名并不能替代检查应用凭据。
我们的 WordPress 维护计划 可以包含该审查。目标很简单:每个工作的密钥都应该有已知的拥有者和当前的目的。
常见问题
应用程序密码可以登录 wp-admin 吗?
不会。它适用于受支持的 API 请求,而不是常规的浏览器登录表单。
每个应用程序密码是否仅限于一个 API 路由?
不会仅凭其名称或默认设置。访问权限取决于用户账户和端点的权限检查。必要时,请使用受限的角色或额外的控制措施。
我应该给每个应用相同的密码吗?
不会。独立的凭据允许你在不破坏其他应用的情况下撤销单个应用。测试网站和正式网站也请使用不同的密钥。
仪表板双重身份验证是否能保护应用程序密码?
不要假设可以。应用程序密码是单独的访问路径。对其进行单独保护、审查和撤销,并检查您的安全插件如何处理它们。