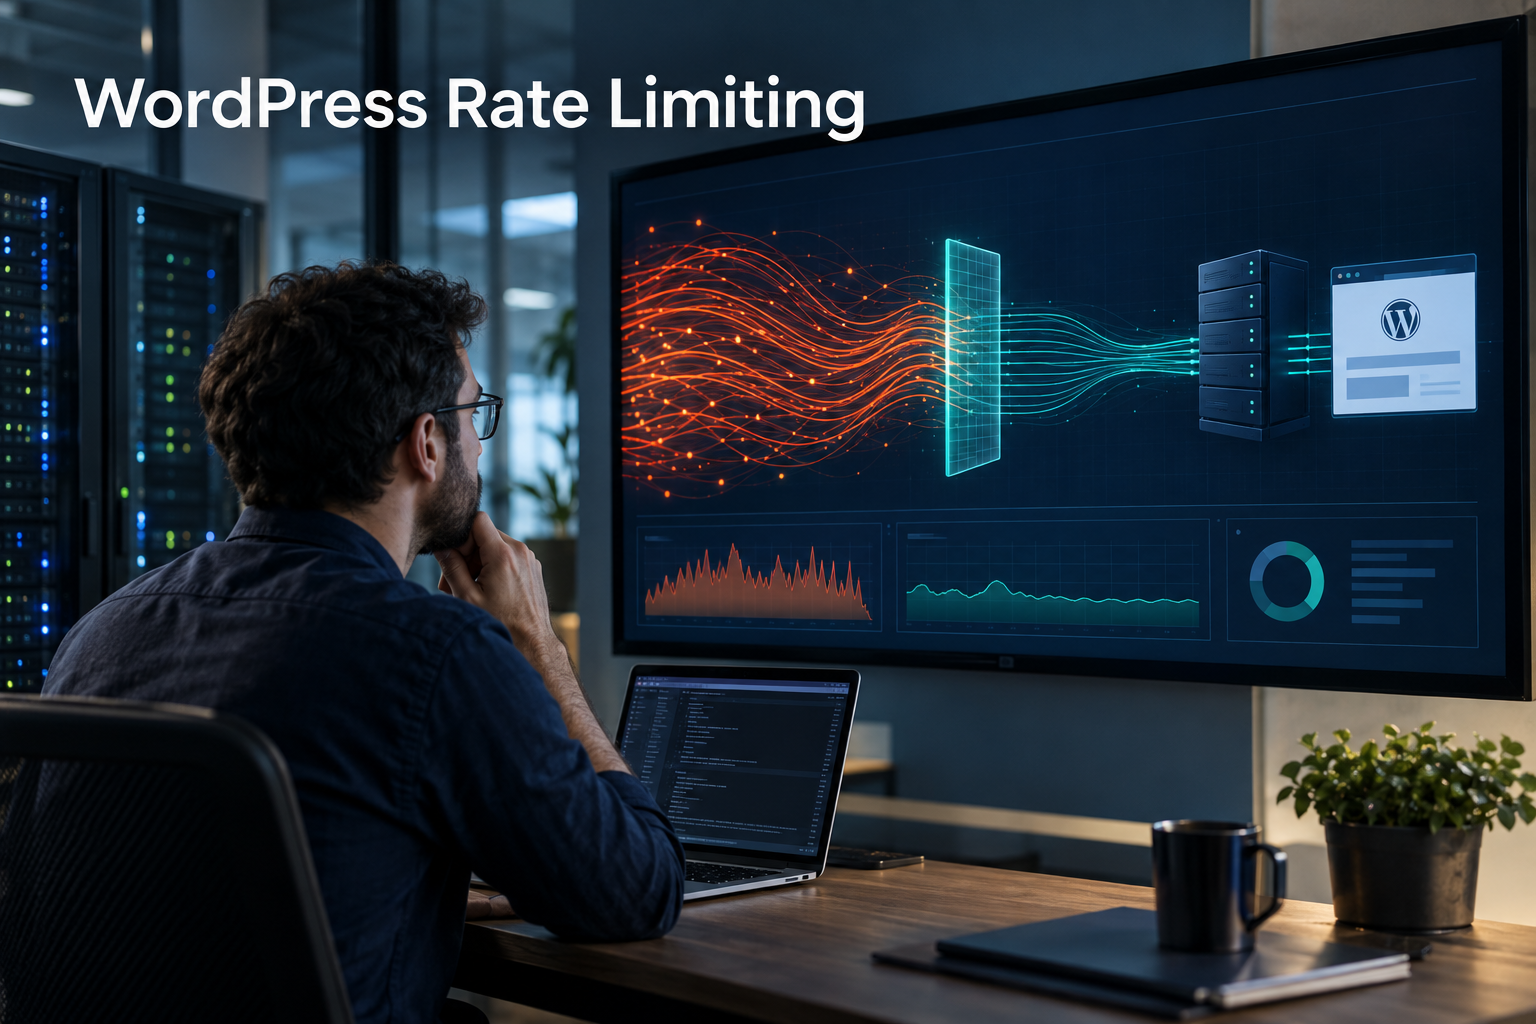
速率限制是保护 WordPress 网站免遭自动滥用的最实用方法之一。它控制客户端重复敏感操作的速度,帮助网站吸收密码猜测、API 抓取、垃圾邮件和结帐自动化,而不会将每个访问者视为敌对。
我们的目标不是在整个网站上强加一个任意数字。有用的策略反映了受保护的操作、正常流量模式和误报成本。例如,不应将十次快速产品搜索视为十次失败的管理员登录。
滥用流量达到 WordPress 的地方
从端点清单开始。常见目标包括 /wp-login.php、/xmlrpc.php、密码重置操作、公共 REST API 路由、联系人和注册表单、搜索、评论、购物车操作、优惠券检查和与支付相关的回调。自定义插件可能会添加很容易被忽略的 AJAX 或 REST 操作。
您的首要任务应该是身份验证表面。使用我们的控件 WordPress 登录安全指南- 强大的凭证、双因素身份验证和异常监控 - 然后添加限制作为补充层而不是唯一的防御。
速率限制与阻止不同
永久封禁做出的是二元决策。速率限制则是随时间管理行为。策略可以允许初始突发、减慢重复活动、发出浏览器质询并暂时拒绝仅超出阈值的请求。这种分级响应通常在对合法用户干扰更小的情况下保护可用性。
通过多个标识符来衡量请求。 IP 地址很有用,但企业网络可能会在一个地址后面放置数百个真实用户,而攻击者可能会轮流使用数千个真实用户。在隐私和架构允许的情况下,将 IP 信誉与帐户名、会话、路由、设备信号和正在尝试的操作结合起来。
将最便宜的控件放置在最靠近边缘的位置
CDN 或 Web 应用防火墙可以在 PHP、数据库或 WordPress 插件消耗资源之前拒绝明显的泛洪攻击。对消耗大且敏感的路径应用严格的规则,并为受信任的集成记录例外情况。边缘控制应正确保留真实的客户端地址,以免下游日志和限制将每个请求都当作代理。
Web 服务器和应用程序控件提供更多上下文。 Nginx、Apache 或托管主机可以强制执行请求率,而安全插件或自定义代码可以区分失败的登录和成功的登录。最强大的设计使用分层:边缘的广泛体积保护和靠近应用程序的行动感知决策。
对于 API 路由,将限制与我们中描述的身份验证和权限检查相结合 WordPress REST API 安全指南。公开的读取端点可以容纳比经过身份验证的写入端点、导出或用户枚举更高的流量。
保护登录名和密码恢复,而不启用拒绝服务
避免仅由密码错误触发的长期账户锁定。了解员工用户名的攻击者可能会故意锁定该人员。倾向于采用渐进式延迟、短期临时限制、基于风险的质询以及针对重复失败的警报。保持恢复机制可用,并与出差或使用共享网络的管理员一起测试该策略。
XML-RPC 值得深思熟虑的决定。如果没有应用程序需要它,请根据您的托管和插件设置减少暴露。如果需要,请限制您实际使用的方法和请求模式,而不是应用破坏发布工具或集成的一揽子规则。
回顾我们的权衡 WordPress XML-RPC 安全指南 在更改访问权限之前,因为合法服务可能仍依赖于端点。
速率限制表单、搜索和商务操作
联系表单、注册、评论和时事通讯注册会吸引自动提交。酌情添加服务器端验证、蜜罐或质询,同时还要按操作和会话限制重复提交。切勿依赖仅限浏览器的控制:机器人可以直接调用底层端点。
在 WooCommerce 网站上,监视登录、帐户创建、优惠券测试、购物车更改、库存检查和结帐。激进的限制可能会干扰真实的购物者、支付回调或库存同步,因此将面向客户的操作与可信的机器对机器流量分开,并对每个支付和履行提供商进行测试。
使用我们的 WooCommerce 安全检查表 将速率限制与整个商店的支付、帐户、插件和恢复控制连接起来。
让这些想法落地。
从解决具体问题到建设完整网站,我们帮助您明确范围并完成实施。
聊聊我的网站定制 WordPress 网页开发分享您的目标。我们通常会在 4 小时内回复相关问题及实用的下一步方案。
根据证据设计限制,而不是凭猜测
在实施严格阈值之前收集基线。测量每个受保护操作的正常每分钟请求数、突发大小、失败率、响应时间和流量来源。搜索引擎爬虫、监控系统、办公网络和移动用户可能会产生看起来不寻常但并非恶意的模式。
尽可能从观察模式开始。记录会被限制的请求,审查误报,然后实施保守的策略。按路由和用户状态进行调整。较低的持续速率搭配短暂的突发余量,通常比生硬的每分钟请求上限更能服务好人类用户。
使用我们中的方法集中相关事件 WordPress 安防监控指南。针对突发增长、来自单个来源的大量受攻击账户、来自多个来源的单个受攻击账户、重复的 429 响应以及保护规则的更改发出警报。
返回安全、有用的响应
对于 API,当客户端超出策略时,响应 HTTP 429 Too Many Requests。 Retry-After 值可以帮助表现良好的集成恢复,而不会造成重试风暴。保持错误消息一致并避免泄露特定用户名是否存在。
对于浏览器流量,短暂的质询或延迟可能比硬错误更合适。保留可访问性并为合法用户提供支持路径。仔细缓存规则,以便一个客户端的有限响应永远不会服务于所有人。
测试故障模式和运营所有权
从暂存环境进行测试并模拟登录、表单、API 和结账的突发情况。确认管理员、客户、Webhooks、监控和计划作业仍然有效。验证 CDN 被绕过、源地址更改或速率限制服务不可用时的行为。
在与插件和基础设施更新相同的受控流程中包括速率限制更改。我们的 WordPress更新测试指南 解释如何在更改投入生产之前对其进行验证。
为每条规则指定负责人。记录受保护的路径、标识符、阈值逻辑、例外情况、审查日期和回滚方法。及时移除过期的白名单。无人理解的控制措施会成为故障源或隐形漏洞。
一个实用的实施清单
盘点高风险终点;建立流量基线;首先应用边缘保护;为敏感操作添加应用程序感知限制;组合多个信号;使用渐进式反应;监控429s和认证异常;测试集成;记录例外情况;并在发生重大流量或架构变更后审查策略。
如果您希望根据您的托管、插件和业务流程审查控制措施,我们的 WordPress 安全服务 可以将此清单转变为经过测试的、针对具体地点的保护计划。
常见问题
什么是WordPress速率限制?
WordPress 速率限制控制客户端、帐户或会话在定义的时间段内可以向敏感操作发送的请求数量。它可以减缓、挑战或暂时拒绝过多的请求,同时允许普通访问者继续。
WordPress 是否包含全局速率限制器?
WordPress 不为每次登录、REST API 路由、表单和商务操作提供通用的全局速率限制。通常通过 CDN 或 WAF、Web 服务器、安全插件或特定端点的自定义控件来应用保护。
我应该仅通过 IP 地址进行速率限制吗?
不会。IP 限制很有用,但并不完整,因为办公室、移动网络和隐私服务可能共享地址,而僵尸网络则将攻击分布在多个地址上。强大的策略将 IP 信号与帐户、会话、路由和操作上下文相结合。
当 API 客户端超出限制时,WordPress 站点应返回什么?
对于 HTTP API,429 Too Many Requests 是标准响应。在切实可行的情况下,包含 Retry-After 值和清晰的机器可读错误,以便合法的集成能够暂停并安全地重试。