
WordPress-Sicherheitswiederherstellung: Vollständige Entfernung und Härtung von Malware
Eine WordPress-Malware-Wiederherstellungsfallstudie zu Spam-Bereinigung, Rogue-Administratoren, Wiederherstellung sauberer Dateien und Post-Cleanup-Härtung.
- Kunde
- WordPress Security Recovery Client
- Umfang
- WordPress-Website-Entwicklung
- Fallstudie veröffentlicht
Projektvorschau
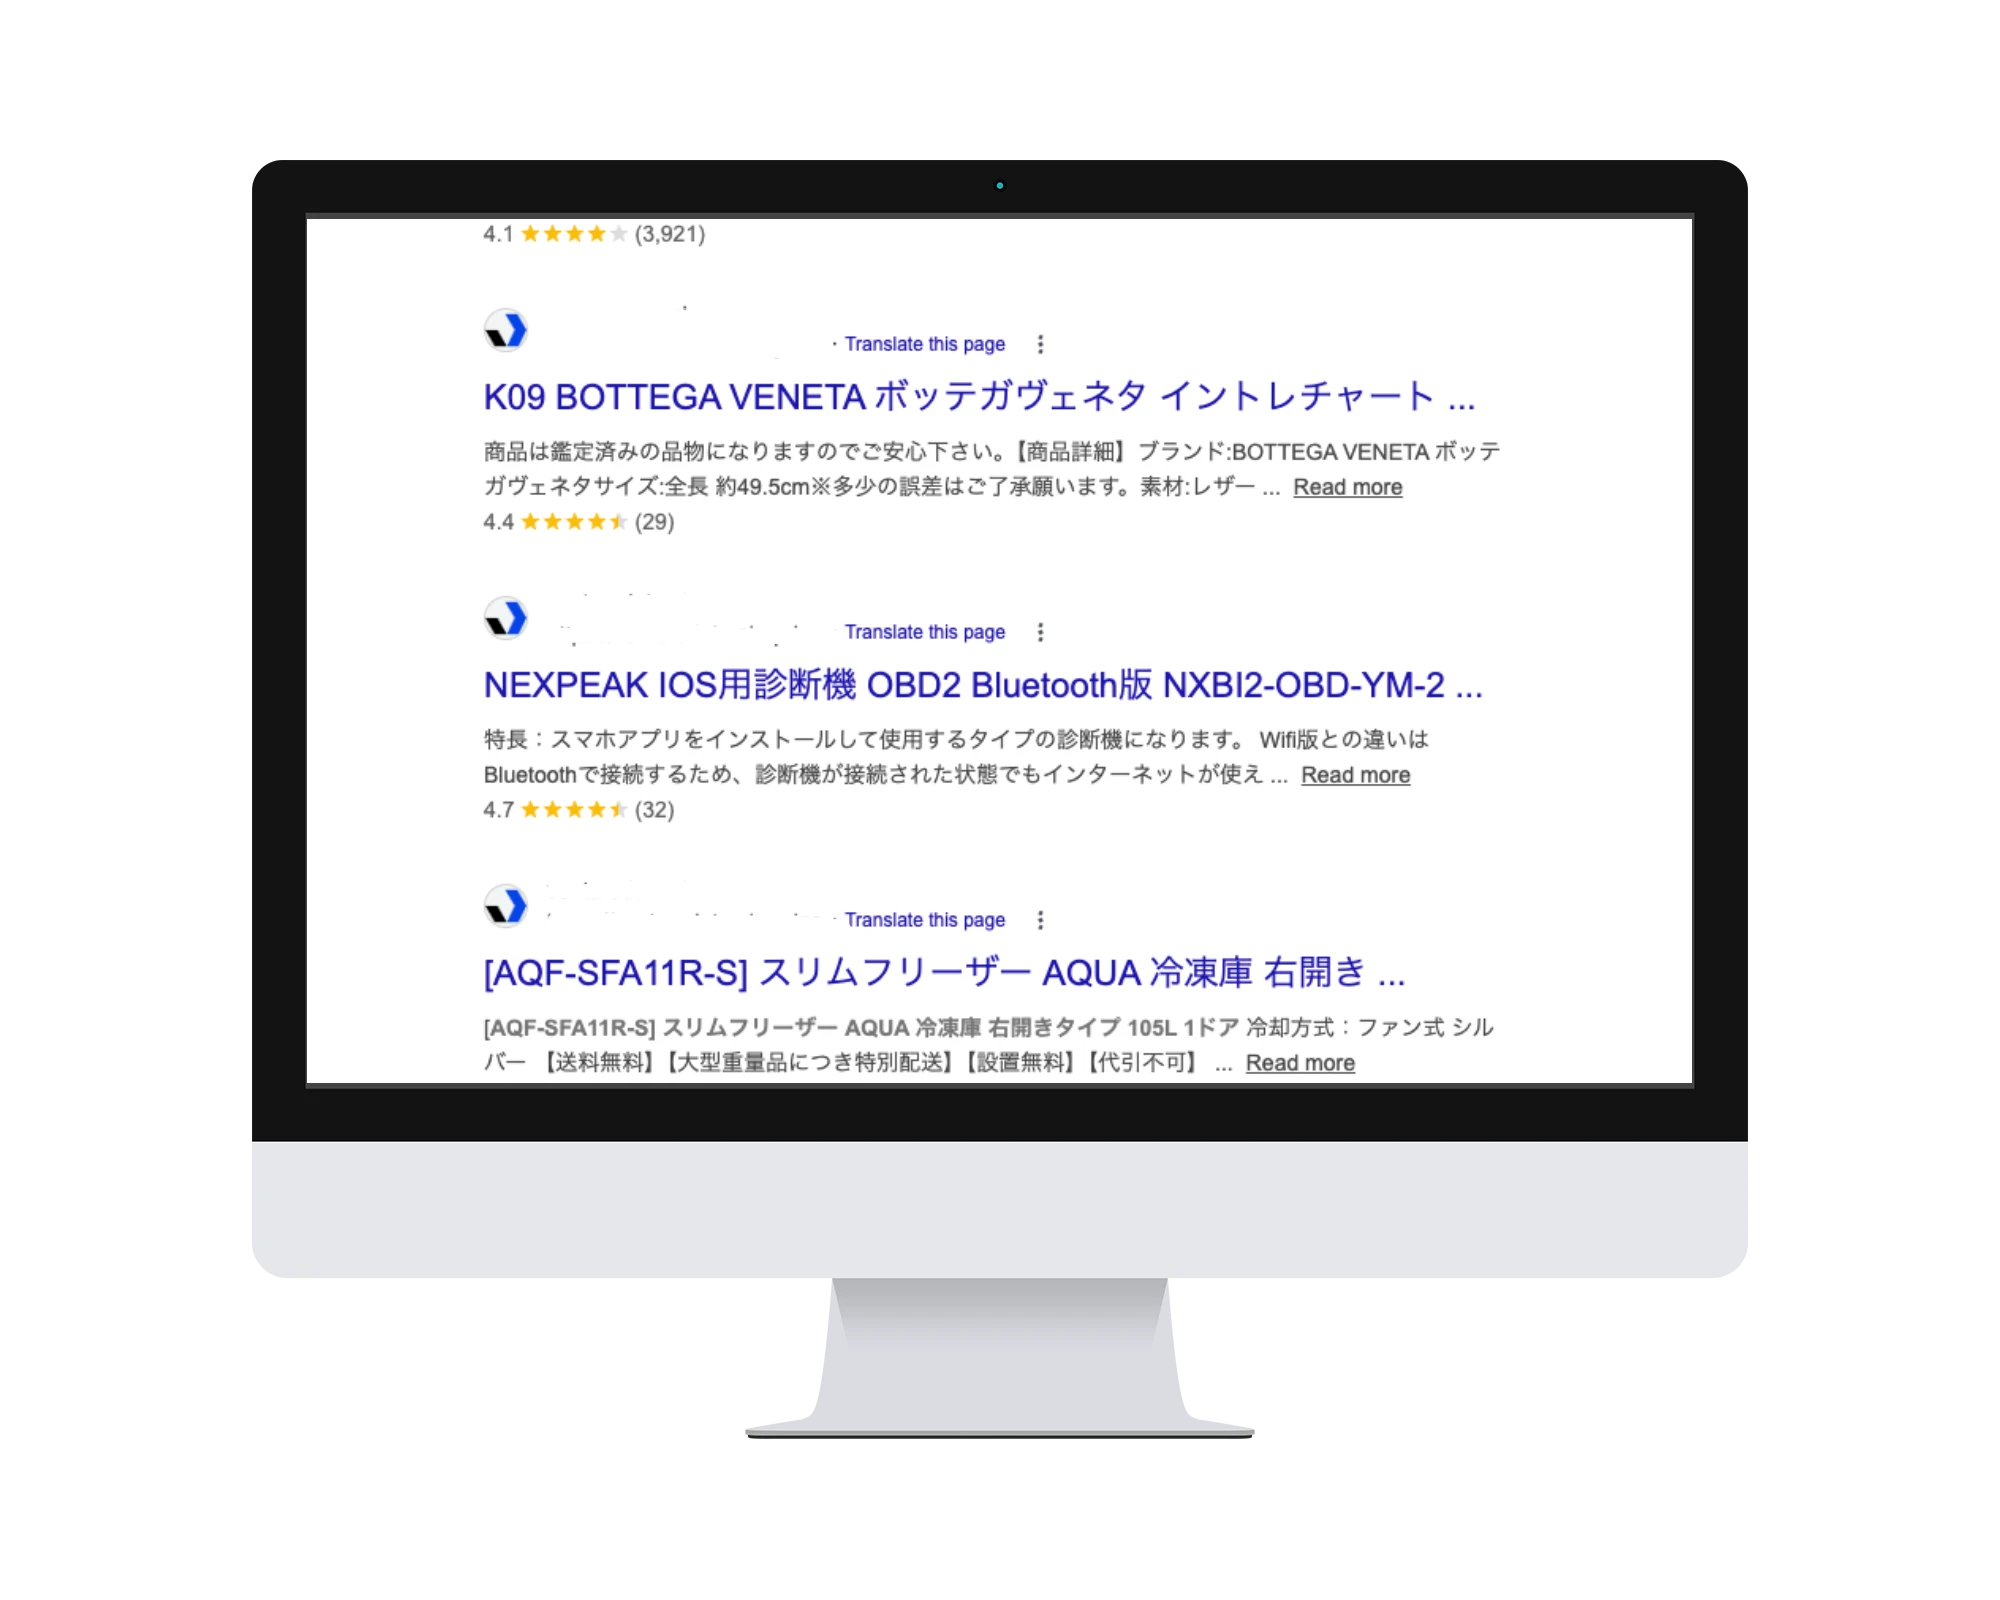
Diese Rahmen zeigen dasselbe Projektbild bei unterschiedlichen Breiten. Öffnen Sie das Bild, um es in voller Größe anzuzeigen; bei den Rahmen handelt es sich nicht um separate Desktop- und Mobil-Screenshots.
Was sich bei diesem Projekt geändert hat
Diese Ergebnisse stammen aus diesem Projektdatensatz. Sie beschreiben dieses Projekt und garantieren kein identisches Ergebnis für eine andere Website.
Entfernte Malware-Dateien
100% Clean60+ Backdoors
Jedes Webshell, jede verschleierte Injektion und jeder auf Cron basierende Re-Infector wurde identifiziert und bereinigt.
Google-Warnung aufgehoben
72h Recovery72 Hours
Die manuelle Maßnahme von Google „Diese Website wurde möglicherweise gehackt“ wurde innerhalb von 3 Tagen nach unserer Bereinigung aufgehoben.
Wiederherstellung des organischen Traffics
Full Recovery+340%
Der Traffic kehrte innerhalb von 4 Wochen auf das Niveau vor dem Hack zurück und übertraf es innerhalb von 8 Wochen.
Die Herausforderung des Kunden
Die WordPress-Website des Kunden wurde durch einen japanischen Keyword-Hack kompromittiert – dabei wurden Tausende von Spam-Seiten in den Index von Google injiziert, organische Besucher auf Phishing-Sites umgeleitet und die Google-Warnung „Diese Website wurde möglicherweise gehackt“ ausgelöst. Der organische Traffic brach innerhalb weniger Tage um 90% ein.
Der Ansatz und die Umsetzung
Wir haben eine Notfall-Malware-Entfernung durchgeführt (60+ Backdoor-Dateien), die Datenbank von injizierten Spam-Inhalten bereinigt, Löschanträge für Spam-indexierte URLs eingereicht und WAF-Regeln auf Serverebene mit Dateiintegritätsüberwachung implementiert, um eine erneute Infektion zu verhindern. Die manuelle Maßnahme von Google wurde innerhalb von 72 Stunden nach unserem Antrag auf Überprüfung aufgehoben.
Die Herausforderung
Eine kompromittierte Website ist ein digitaler Notfall, der den Ruf einer Marke, ihre SEO-Rankings und die Sicherheit ihrer Benutzer bedroht. Diese WordPress-Site kam im Rahmen eines schweren, zielgerichteten Brute-Force-Angriffs zu uns. Die Angreifer hatten standardmäßige Registrierungsfilter umgangen, um automatisch mehrere bösartige Administrator-Konten über automatisierte Bot-E-Mails zu erstellen. Die Folgen waren weitreichend: Die Datenbank war mit über 6,000 injizierten Spam-Beiträgen überlastet, und bösartiger Code war tief in der Architektur der Site eingebettet. Das unmittelbare Ziel bestand nicht nur darin, die aktive Blutung zu stoppen, sondern auch die Sicherheit der Website komplett zu überarbeiten, damit dies nie wieder passieren kann.
Die Lösung
Unser Team führte ein systematisches, mehrschichtiges Triage- und Wiederherstellungsprotokoll aus. Zuerst haben wir die Umgebung unter Quarantäne gestellt und ein granulares Audit des WordPress-Cores, der Themes und der Plugins durchgeführt, um jede Spur von bösartigem Code und Hintertüren zu isolieren und dauerhaft zu entfernen. Nachdem das Dateisystem sauber war, widmeten wir uns der kompromittierten Datenbank: ein rigoroser Optimierungslauf, der die 6,000+ Spam-Beiträge chirurgisch entfernte, die bösartigen Benutzerkonten löschte und verwaiste Metadaten bereinigte, die die Leistung bremsten.

Nachdem die Infektion beseitigt war, haben wir den Perimeter gehärtet. Da standardmäßige Registrierungsfilter bereits einmal versagt hatten, maskierten und schützten wir die standardmäßige WordPress-Login-URL, um automatisierte Brute-Force-Skripte sofort zu neutralisieren. Schließlich implementierten wir strenge HTTP-Sicherheits-Header zum Schutz vor Cross-Site Scripting (XSS) und Clickjacking, um sicherzustellen, dass der Server bösartige Nutzlasten ablehnt, bevor sie jemals die Anwendungsschicht erreichen.
Ergebnisse auf einen Blick
- 6,000+ injizierte Spam-Beiträge aus der Datenbank bereinigt
- Alle bösartigen Admin-Konten und Hintertüren identifiziert und entfernt
- Kein Datenverlust – alle legitimen Inhalte und Einstellungen erhalten
- Dramatisch schnellere Ladezeiten nach Datenbankoptimierung
- Keine Neuinfektion seit der Härtung – Brute-Force-Traffic vollständig neutralisiert
Das Ergebnis
Die Website wurde in einen sauberen, hochsicheren Zustand ohne Datenverlust für legitime Inhalte wiederhergestellt. Die aggressive Beseitigung des Spams und die Optimierung der Datenbank verbesserten die Ladegeschwindigkeit dramatisch, während die geschützte Login-Architektur und strenge Sicherheits-Header den laufenden Bot-Traffic vollständig neutralisierten. Der Website-Besitzer ging mit langfristiger Stabilität, Seelenfrieden und einer gestärkten Verteidigung gegen zukünftige Angriffe hervor.
Zeigt Ihre WordPress-Site Anzeichen eines Hacks?
Unerwartete Weiterleitungen, unbekannte Admin-Benutzer, Spam-Seiten bei Google oder ein plötzlicher Einbruch des Traffics sind Warnzeichen – und jede Stunde, in der eine Infektion aktiv bleibt, kostet Sie Rankings und Vertrauen. Unsere WordPress Sicherheitsdienste decken die Notfall-Malware-Entfernung, Härtung und laufende Überwachung ab. Kontaktieren Sie uns für eine kostenlose Sicherheitsbewertung – wir antworten typischerweise innerhalb von Stunden.
Verwandte Dienste und Einblicke
Weiterlesen: So sichern Sie eine WordPress-Website Und Wordfence im Vergleich zu Cloudflare.
Die gezeigten Ergebnisse beziehen sich spezifisch auf diesen Auftrag und sind keine Prognosen. Die Ergebnisse variieren je nach Ausgangszustand, Traffic, Markt, Hosting und laufenden Änderungen.
Weitere Projektberichte
Alle Portfolios ansehen
WordPress-Geschwindigkeitsoptimierung: Rettung eines Desktop-Scores unter 20
Premier Solutions rettete eine WordPress-Site, die bei Desktop-Geschwindigkeitstests durchfiel (unter 20/100), unter Verwendung von WebP-Bildern der nächsten Generation, mehrstufigem Caching und JS-Minifizierung, um erstklassige Core Web Vitals zu liefern.
Portfolio ansehen
Fallstudie zur Apex Miles-Website
Premier Solutions hat einen Mitbewerber-Benchmark mit Elementor in eine einzigartige, Lead-generierende WordPress-Site für Apex Miles verwandelt – ein kompletter UX/UI- und technischer Aufbau auf der grünen Wiese.
Portfolio ansehen
Homeland Restorers: Entwicklung einer Schnellreaktionsplattform für Rettungsdienste
Premier Solutions hat eine hochperformante, auf Mobilgeräte ausgerichtete WordPress-Site für Homeland Restorers erstellt und wandelt Notfall-Sanierungssuchen durch schnelle Leistung und Click-to-Call-UX in Serviceanrufe um.
Portfolio ansehenEntdecken Sie unsere Services
Alle Leistungen ansehenNext.js & React.js Apps
Leistungsstarke, serverseitig gerenderte Apps, entwickelt für maximale Geschwindigkeit, Edge-Delivery und moderne Interaktionen.
Mehr erfahrenWordPress-Entwicklung
Maßgeschneiderte WordPress-Themes, Plugins und Bearbeitungs-Workflows, die auf die Projektanforderungen abgestimmt sind.
Mehr erfahrenTechnisches SEO
Überprüfungen von Crawlbarkeit, strukturierten Daten, internen Links und Content-Rendering.
Mehr erfahren