Una agencia finaliza un proyecto. Un autónomo sigue adelante. Un miembro del personal cambia de trabajo. Su acceso WordPress a menudo permanece exactamente donde estaba.
Con el tiempo, un sitio puede recopilar cuentas más poderosas de las que necesita. Una auditoría del rol de usuario le ayuda a encontrar esa desviación. También le brinda a su equipo una manera clara de solicitar acceso sin convertir a todos en administradores.
Comience con el trabajo que hace la gente
Pídale a cada propietario de cuenta que nombre las tareas que aún realiza. Escriba la respuesta en términos sencillos: redactar publicaciones, publicar páginas, administrar pedidos, actualizar complementos o cambiar configuraciones.
Luego compare esas tareas con el acceso que tiene la cuenta. Si un escritor sólo envía borradores, es difícil justificar el control total del sitio. Si un gerente de tienda maneja los pedidos, es posible que los roles estándar del blog no encajen.
Esta es una revisión de acceso planificada. Si una cuenta es desconocida o parece hostil, utilice nuestro guía de administrador fraudulento y preservar la evidencia antes de realizar cambios amplios.
Sepa lo que realmente significa un rol
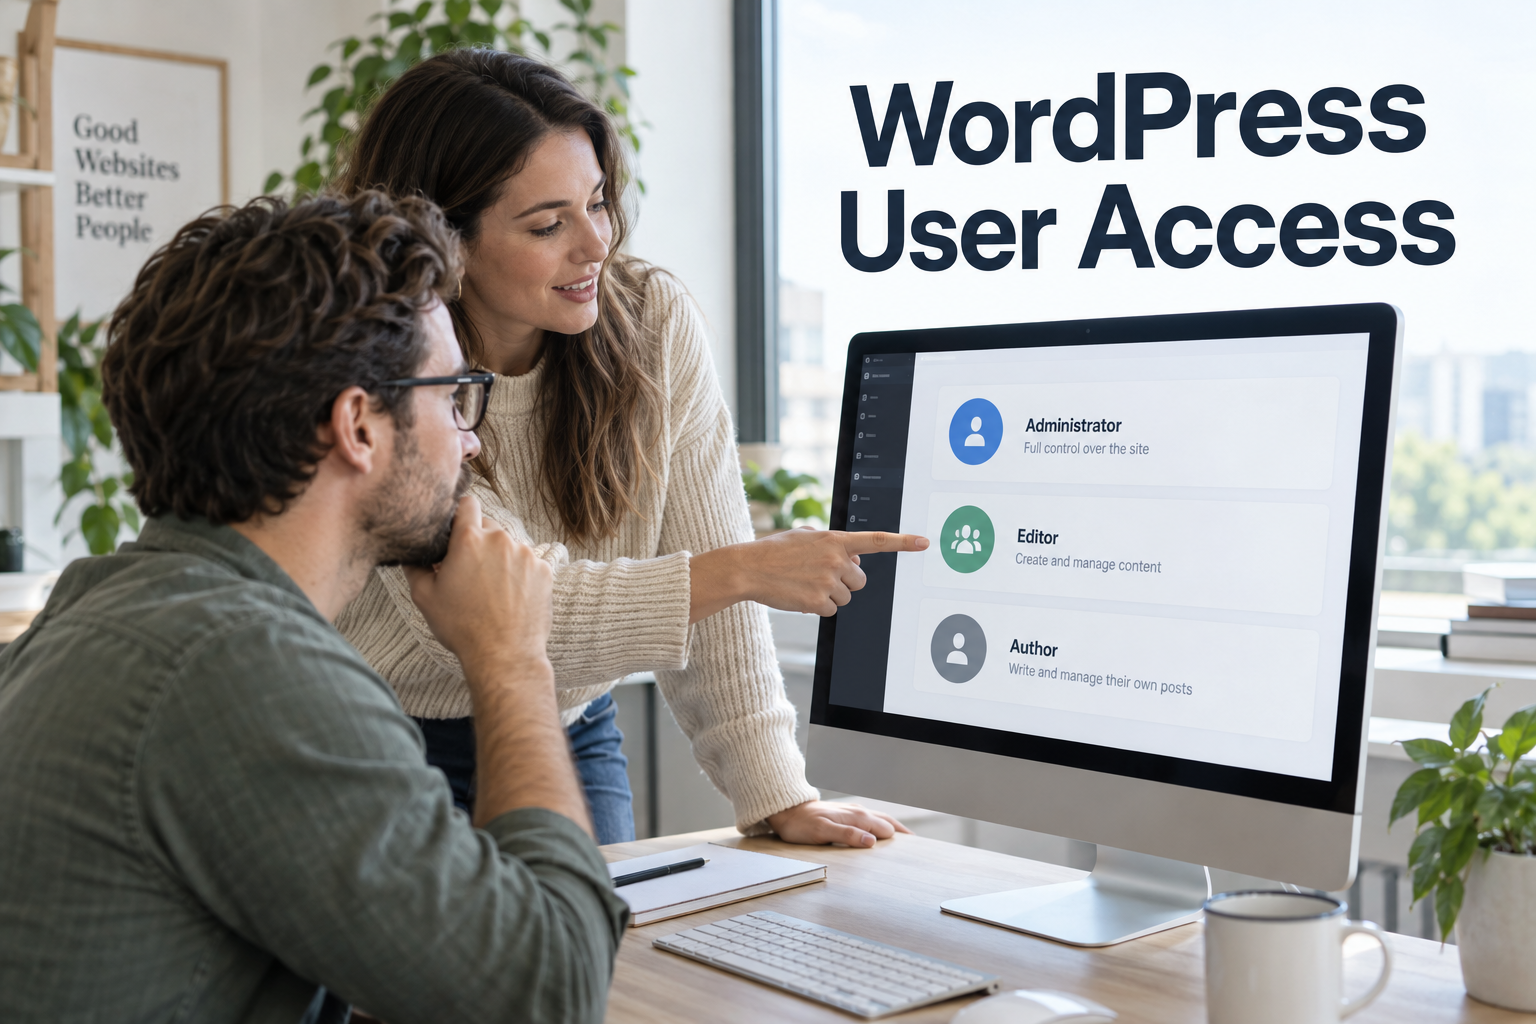
Un rol es un conjunto de capacidades, que son derechos para realizar acciones. WordPress incluye roles como Administrador, Editor, Autor, Colaborador y Suscriptor. Multisite también tiene administración a nivel de red. Los complementos pueden agregar o cambiar roles.
Eso significa que la etiqueta de rol es sólo un punto de partida. Es posible que un complemento antiguo haya cambiado lo que puede hacer el "Editor". El WordPress documentación de rol explica esta distinción.
Para el código personalizado, los desarrolladores deben verificar la capacidad correcta en el momento de la acción. Ocultar un elemento del menú no impide una solicitud directa a su punto final.
Construir un pequeño registro de acceso
No necesitas un sistema complejo para comenzar. Un registro de equipo protegido puede contener el nombre de la cuenta, el propietario, el propósito, la función actual, las tareas necesarias y la fecha de revisión.
Agregue filas separadas para las cuentas de servicio utilizadas por las aplicaciones. Marcar el acceso temporal con una fecha de finalización. Mantenga el registro libre de contraseñas.
- Confirma que cada cuenta tenga un propietario real.
- Marque cuentas compartidas y cuentas de contratistas antiguas.
- Enumere todos los administradores y explique por qué cada uno necesita ese rol.
- Verifique roles personalizados y acceso específico a complementos.
- Registre quién puede aprobar un cambio.
Utilice el más ancho lista de verificación de auditoría de seguridad para cubrir hosting, copias de seguridad y cuentas de servidor también. Un cambio de rol WordPress no eliminará el acceso a través de un panel de hosting.
Pon estas ideas en práctica.
Desde una mejora puntual hasta una web completa, te ayudamos a definir el alcance y llevarlo a cabo.
Hablemos de mi webDesarrollo web personalizado de WordPressCuéntanos tus objetivos. Solemos responder en menos de 4 horas con preguntas y próximos pasos prácticos.
Pruebe un papel más pequeño antes de implementarlo
Cree una cuenta de prueba con el rol propuesto en la puesta en escena. Pídale al propietario de la tarea que ejecute su flujo de trabajo normal. ¿Pueden guardar un borrador, cargar una imagen y enviarla para su revisión? ¿Pueden alcanzar un escenario que no deberían cambiar?
Incluya una prueba negativa. Un rol sólo es útil si la tarea permitida funciona y la tarea prohibida falla. Pruebe el formulario o la acción API en sí cuando la función utilice código personalizado.
Nuestro actualizar la guía de prueba ofrece un patrón útil para registrar estos controles. Guarde la configuración de funciones anterior para poder revertir un cambio fallido.
Maneje los permisos de complementos y tiendas con cuidado
Un editor de funciones puede ayudar, pero también puede crear derechos amplios que son difíciles de rastrear. Evite otorgar una capacidad poderosa solo para arreglar un botón faltante.
Por ejemplo, es posible que un agente de soporte necesite leer un pedido pero no emitir un reembolso. Es posible que un usuario de marketing necesite editar una página de destino, pero no cambiar la configuración de pago. Esas son decisiones comerciales separadas.
Pregúntele al proveedor del complemento qué permite cada permiso. Si el complemento no puede dividir dos tareas, registre ese límite y elija una solución alternativa controlada. Nuestro Servicio de desarrollo de temas y complementos. puede evaluar un flujo de trabajo personalizado más limitado.
Cerrar acceso cuando finalice la obra
Cuando alguien se vaya, revise su cuenta WordPress, sesiones, contraseñas de aplicaciones y herramientas vinculadas. Revocar lo que ya no es necesario. Transfiera la propiedad del contenido con cuidado; Eliminar una cuenta no debería borrar artículos por accidente.
Para credenciales compartidas, identifique todos los sistemas que las usaron antes de rotarlas. Dale acceso individual al siguiente equipo desde el principio. Revisa el resultado después de la entrega, no solo el día en que se realiza el cambio.
Emparejar reseñas de acceso con autenticación de dos factores para personas y controles secretos separados para aplicaciones.
Mantenga la reseña pequeña y repetible
Establezca un intervalo de revisión que se adapte a su equipo. Vuelva a verificar el acceso después de un cambio de personal, un nuevo proveedor o la instalación de un complemento importante. Pida a los propietarios que confirmen el acceso en lugar de copiar la lista del último trimestre.
Nuestro WordPress planes de mantenimiento Puede incluir esta rutina. Una auditoría útil termina con menos derechos inexplicables y un propietario claro para cada cuenta.
Preguntas frecuentes
¿Todos los desarrolladores deberían tener una cuenta de administrador permanente?
No. Da acceso a una tarea definida y revísala cuando finalice ese trabajo. Algunos trabajos necesitan derechos de administrador, pero eso no hace necesario el acceso permanente.
¿Puede un editor instalar complementos de forma predeterminada?
En una configuración normal de un solo sitio, la función de Editor predeterminada no puede instalar complementos. El código personalizado y los complementos pueden cambiar las capacidades, así que inspeccione el sitio real.
¿Ocultar el menú del panel es un control de seguridad?
Puede simplificar la interfaz, pero no reemplaza las comprobaciones de permisos en la acción subyacente o el punto final de la API.
¿Eliminar a un usuario también eliminará sus publicaciones?
El flujo de trabajo de eliminación puede afectar la propiedad del contenido. Revise las opciones y reasigne el contenido cuando sea necesario antes de confirmar la eliminación.