Ihr neues Veröffentlichungstool fragt nach einem WordPress-Passwort. Es scheint ein kleiner Schritt zu sein. Doch das von Ihnen gewählte Konto kann diesem Tool weit mehr Leistung verleihen, als es benötigt.
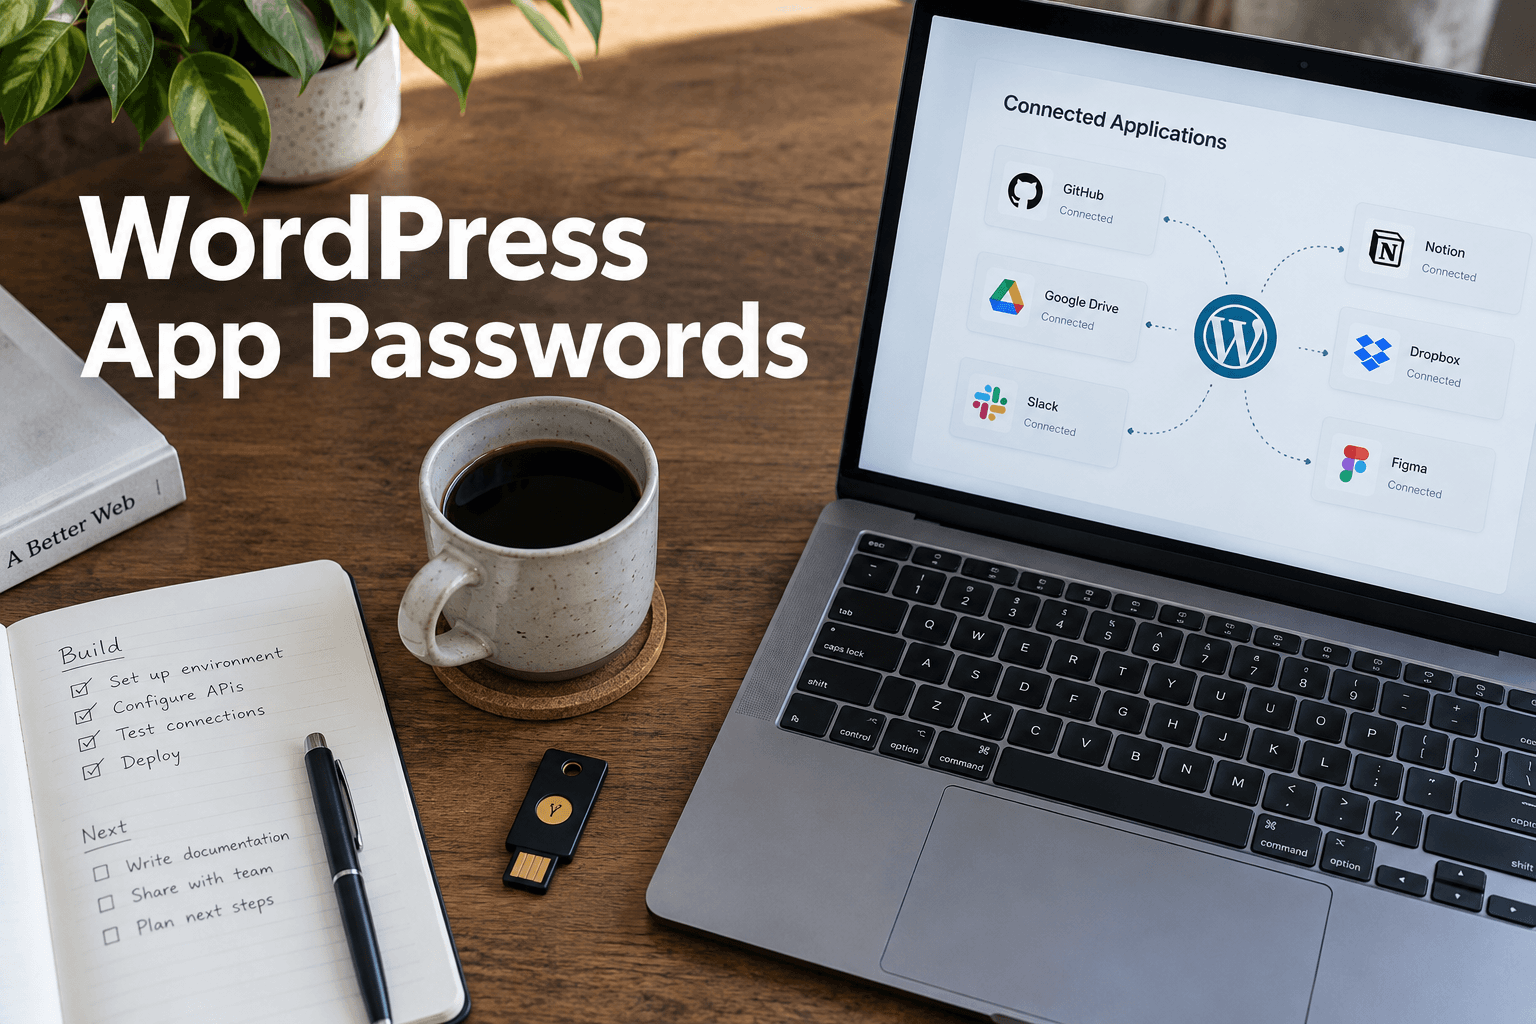
WordPress Anwendungskennwörter helfen Ihnen, Apps zu verbinden, ohne Ihr Haupt-Login weiterzugeben. Der schwierige Teil besteht darin, zu entscheiden, als wen die App fungiert, wo ihr Geheimnis lauert und wie man sie später stoppen kann. Dieser Leitfaden geht durch diese Auswahlmöglichkeiten.
Was ist ein Bewerbungspasswort?
Es ist ein separates Geheimnis, das an einen WordPress Benutzer gebunden ist. Eine App verwendet es, um ihre Identität nachzuweisen, wenn sie die API der Website aufruft. Sie können dieses Geheimnis eigenständig widerrufen. Es ist kein Passwort für die Anmeldung über den normalen Dashboard-Anmeldebildschirm. Siehe die offizielle WordPress Übersicht für das Kernverhalten.
Betrachten Sie es als einen Schlüssel für eine Verbindung. Der Name des Schlüssels verrät Ihnen, wozu er dient. Seine Leistung kommt immer noch vom Benutzerkonto dahinter. Die Benennung eines Schlüssels als „schreibgeschützt“ bedeutet nicht, dass er schreibgeschützt ist.
Wählen Sie das Konto aus, bevor Sie den Schlüssel erstellen
Listen Sie zuerst den Job auf. Liest das Tool öffentliche Beiträge, speichert Entwürfe, lädt Medien hoch oder bearbeitet es Live-Seiten? Für öffentliche Inhalte ist möglicherweise überhaupt kein Login erforderlich. Ein Tool, das Entwürfe speichert, sollte keine Plugins installieren müssen.
Erstellen Sie ein dediziertes Konto, wenn dies dabei hilft, die Aufgabe getrennt zu halten. Vergeben Sie die geringste Menge an Rechten, mit der die Arbeit erfolgreich ausgeführt werden kann. Wenn Standardrollen zu weit gefasst sind, bitten Sie einen Entwickler, eine benutzerdefinierte Rolle zu entwerfen und zu testen.
Ein Tool zum Verfassen von Entwürfen muss beispielsweise möglicherweise Beiträge erstellen. Es muss sie jedoch nicht unbedingt veröffentlichen. Testen Sie beide Fälle: Das Speichern eines Entwurfs sollte funktionieren, während die verbotene Aktion fehlschlagen muss.
Unser REST-API-Sicherheitsleitfaden erklärt die Zugriffsprüfungen hinter diesen Anfragen. Ein gültiges Geheimnis sollte niemals eine Überprüfung dessen ersetzen, was der Benutzer tun darf.
Erstellen Sie ein Geheimnis für jede App
Suchen Sie im Profil des relevanten Benutzers nach Anwendungspasswörtern. Verwenden Sie einen eindeutigen Namen, wie zum Beispiel „Redaktionelle Synchronisierung — Produktion“. Generieren Sie das Passwort und speichern Sie es sofort. WordPress zeigt das Klartextgeheimnis nur bei seiner Erstellung an.
Geben Sie Staging- und Produktionsumgebungen separate Anmeldedaten. Geben Sie jedem Dienstleister seinen eigenen Schlüssel. Dies macht eine spätere Änderung wesentlich einfacher: Sie können eine Verbindung stoppen, ohne den Rest zu unterbrechen.
Tragen Sie den App-Besitzer und das Überprüfungsdatum in Ihre Teamunterlagen ein. Legen Sie das Geheimnis nicht in diesen Unterlagen ab, es sei denn, es handelt sich um einen zugelassenen Tresor für Geheimnisse. Unsere Leitfaden zum Geheimnismanagement behandelt, wie diese Werte gespeichert werden.
Setzen Sie diese Ideen um.
Von einer gezielten Verbesserung bis zur kompletten Website: Wir helfen Ihnen, den Umfang zu klären und das Vorhaben umzusetzen.
Meine Website besprechenErweiterte WordPress-SicherheitslösungenTeilen Sie uns Ihre Ziele mit. Wir antworten normalerweise innerhalb eines Werktags mit Fragen und konkreten nächsten Schritten.
Bewahren Sie das Geheimnis auf dem Server auf
Verwenden Sie HTTPS für die Verbindung. Geben Sie das Passwort in die geschützten Servereinstellungen oder den geheimen Speicher der App ein. Platzieren Sie es niemals öffentlich JavaScript, auf einer Webseite, in einem Screenshot oder in einem geteilten Support-Ticket.
Ein häufiger Fehler besteht darin, das Geheimnis in eine Browser-App zu legen, weil der erste Test funktioniert. Jeder, der die Anfrage untersuchen kann, kann sie dann kopieren. Fügen Sie eine vertrauenswürdige Serverschicht hinzu, die die Anmeldedaten verwaltet und nur die Aktionen bereitstellt, die der Browser benötigt.
Wenn Sie ein Workflow-Tool verwenden, schränken Sie ein, wer dessen Anmeldedaten anzeigen oder ändern kann. Unsere n8n Automatisierungsdienste decken diesen Teil des Integrationsdesigns ab.
Testen Sie die gesamte Verbindung
Beginnen Sie mit einer harmlosen Leseanfrage. Probieren Sie als Nächstes auf einer Testseite die genaue Aufgabe aus, die die App benötigt. Prüfen Sie, was passiert, wenn das Passwort falsch ist, fehlt oder widerrufen wird.
Eine fehlgeschlagene Anfrage bedeutet nicht immer, dass das Geheimnis falsch ist. Ein Proxy entfernt möglicherweise den Authentifizierungs-Header. Eine Sicherheitsregel blockiert eventuell die Route. Dem Konto fehlt möglicherweise ein erforderliches Recht. Überprüfen Sie diese Ebenen, bevor Sie weiteren Zugriff gewähren.
Nutzen Sie unsere Checkliste für die Staging-Sicherheit um echte Kundendaten aus dem Test herauszuhalten. Notieren Sie das erwartete Ergebnis für jede erlaubte und blockierte Aktion.
Machen Sie den Widerruf zum Bestandteil der Übergabe
Fügen Sie für eine geplante Rotation das neue Geheimnis hinzu, aktualisieren Sie die App und testen Sie sie. Widerrufen Sie dann das alte und bestätigen Sie, dass es fehlschlägt. Wenn ein Geheimnis durchgesickert ist, widerrufen Sie es umgehend und untersuchen Sie die Offenlegung.
Tun Sie dies, wenn ein Dienstleister das Unternehmen verlässt, ein Arbeitsablauf eingestellt wird oder ein Gerät verloren geht. Überprüfen Sie nicht verwendete Schlüssel im Rahmen der routinemäßigen Website-Pflege. Eine Änderung des Dashboard-Logins ist kein Ersatz für die Überprüfung von App-Anmeldedaten.
Unser WordPress Wartungsverträgen kann diese Rezension einschließen. Das Ziel ist einfach: Jeder funktionierende Schlüssel sollte einen bekannten Besitzer und einen aktuellen Zweck haben.
Häufig gestellte Fragen
Kann ein Anwendunspasswort sich bei wp-admin anmelden?
Nein. Es ist für unterstützte API-Anfragen gedacht, nicht für das normale Browser-Anmeldeformular.
Ist jedes Anwendungspasswort auf eine API-Route beschränkt?
Nicht anhand seines Namens oder standardmäßig. Der Zugriff hängt vom Benutzerkonto und den Berechtigungsprüfungen des Endpunkts ab. Verwenden Sie bei Bedarf eine eingeschränkte Rolle oder zusätzliche Steuerelemente.
Soll ich jeder App das gleiche Passwort geben?
Nein. Mit separaten Anmeldeinformationen können Sie eine App widerrufen, ohne die anderen zu beschädigen. Verwenden Sie auch unterschiedliche Geheimnisse für Test- und Live-Sites.
Schützt die Zwei-Faktor-Authentifizierung des Dashboards ein Anwendungspasswort?
Gehen Sie nicht davon aus, dass dies der Fall ist. Anwendungspasswörter sind ein separater Zugriffspfad. Schützen, überprüfen und widerrufen Sie sie separat und prüfen Sie, wie Ihr Sicherheits-Plugin damit umgeht.