Una contraseña segura protege el momento en que un usuario inicia sesión, pero la sesión creada después de iniciar sesión puede seguir siendo valiosa para un atacante. Las cookies robadas, los dispositivos olvidados, las computadoras compartidas y las cuentas que nunca fueron eliminadas pueden preservar el acceso sin que se solicite otra contraseña. La seguridad de la sesión es la disciplina de controlar ese acceso desde el inicio de sesión hasta el cierre de sesión.
Comience con los controles en nuestro WordPress guía de seguridad de inicio de sesióny luego extiéndalos durante toda la vida útil de cada sesión autenticada. El objetivo es simple: mantener a los usuarios legítimos conectados el tiempo suficiente para trabajar, mientras que las sesiones robadas o abandonadas duran poco y son fáciles de revocar.
Cómo funcionan las sesiones WordPress
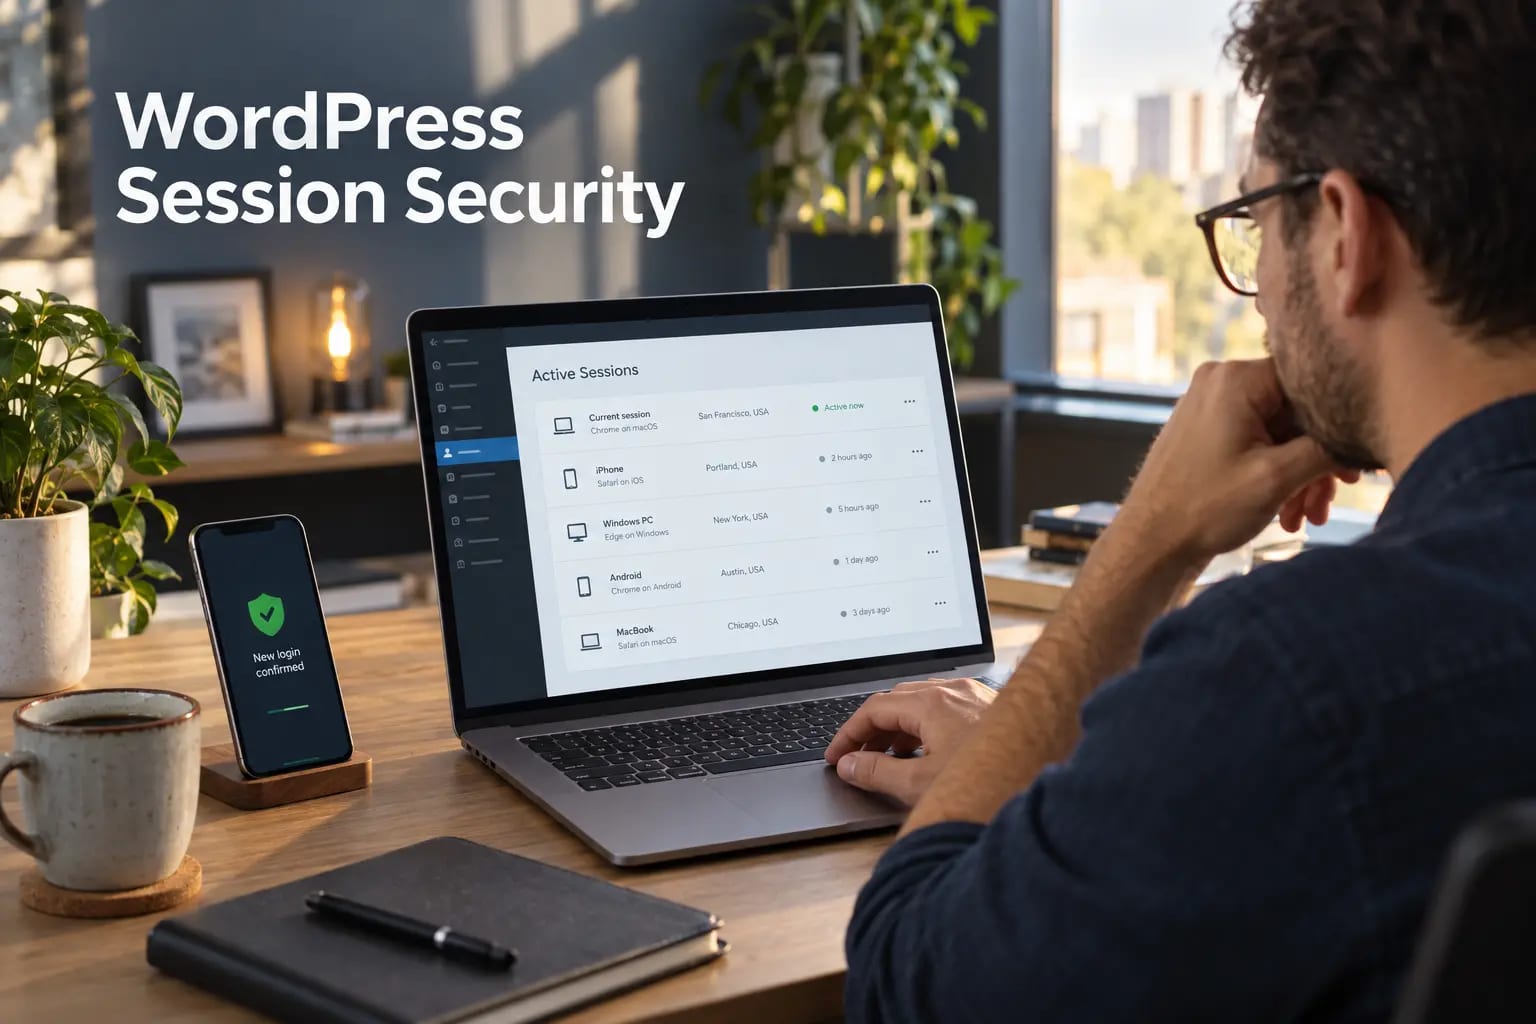
WordPress utiliza cookies de autenticación para reconocer a los usuarios que han iniciado sesión. La cookie contiene información que WordPress se valida con los datos de la sesión del lado del servidor. Cerrar sesión invalida la sesión actual; WordPress también proporciona una acción de "cerrar sesión en cualquier otro lugar" que puede destruir otras sesiones activas de la cuenta.
Por tanto, una sesión es más que una pestaña del navegador. Cerrar una pestaña no necesariamente cierra la sesión del usuario, y el cambio de contraseña debe ir acompañado de una revisión de los dispositivos activos. Trate las cookies de autenticación como claves temporales: proteja cómo se transmiten, limite el tiempo que siguen siendo útiles y revoquelas cuando cambie el riesgo.
1. Haga cumplir HTTPS y una entrega de cookies más segura
Sirve todo el sitio, especialmente wp-admin y las páginas de inicio de sesión, a través de HTTPS. Redirija las solicitudes HTTP de manera consistente y elimine el contenido mixto para que las cookies de autenticación no queden expuestas en solicitudes inseguras. Verifique el comportamiento de las cookies seguras y HttpOnly a nivel del navegador después de cambios de proxy, CDN o balanceador de carga.
Utilice las protecciones de transporte y navegador en el WordPress guía de encabezados de seguridad como cheque complementario. Los encabezados no reemplazan las cookies seguras, pero reducen las oportunidades comunes de inyección de scripts, errores de encuadre y degradación.
2. Haga que las sesiones privilegiadas sean más difíciles de robar
Las cuentas de administrador y editor merecen controles más estrictos que las cuentas de suscriptores de bajo riesgo. Exija cuentas con nombres únicos, credenciales seguras generadas por un administrador de contraseñas y autenticación multifactor. Evite los inicios de sesión de administrador compartidos porque hacen que la propiedad y la revocación de la sesión sean imposibles de auditar.
Para los roles más sensibles, siga las WordPress guía de autenticación de dos factores, almacene códigos de recuperación de forma segura y pruebe el proceso de recuperación antes de una emergencia.
3. Definir la duración de la sesión por riesgo
El tiempo de espera adecuado depende de la función, el dispositivo y el flujo de trabajo empresarial. Una vida útil absoluta corta para los administradores reduce la exposición, mientras que un tiempo de inactividad limita el acceso que se deja abierto en dispositivos desatendidos. Los sitios orientados al cliente pueden necesitar una ventana más larga y fácil de usar, pero los cambios en el proceso de pago, perfil y pago deberían requerir una nueva confirmación.
- Utilice tiempos de inactividad más cortos y absolutos para administradores, personal de soporte y roles financieros.
- Evite "recordarme" en computadoras compartidas o no administradas.
- Vuelva a autenticarse antes de cambiar la contraseña, el correo electrónico, la función o la configuración de pago.
- Documente las excepciones en lugar de extender silenciosamente la sesión de cada usuario.
Pon estas ideas en práctica.
Desde una mejora puntual hasta una web completa, te ayudamos a definir el alcance y llevarlo a cabo.
Hablemos de mi webDiseño webCuéntanos tus objetivos. Solemos responder en menos de 4 horas con preguntas y próximos pasos prácticos.
4. Revocar sesiones durante cambios de cuenta
Fuerce el cierre de sesión después de una sospecha de compromiso, restablecimiento de contraseña, cambio de rol o salida del personal. La eliminación de un usuario de un equipo no está completa hasta que se revoquen todas las sesiones, credenciales de API y contraseñas de aplicaciones de esa persona. Revisar las cuentas de administrador mensualmente e inmediatamente después de finalizar el trabajo del contratista.
Si aparece una cuenta privilegiada desconocida, siga los pasos que se indican en cómo encontrar y eliminar administradores WordPress corruptos antes de restablecer el acceso. Preserve la evidencia, rote las credenciales y verifique la persistencia en lugar de eliminar la cuenta y seguir adelante.
5. Monitorear los eventos alrededor de las sesiones.
Un registro de inicio de sesión resulta útil cuando captura la cuenta, la hora, la dirección IP, el contexto del dispositivo, el resultado y la acción de seguimiento. Alerta sobre fallas repetidas, inicios de sesión exitosos de administrador desde ubicaciones inusuales, cambios de privilegios y revocaciones masivas de sesiones. Conserve solo los datos que necesita y defina un período de retención.
Combine esas señales con el archivo y las alertas de configuración en nuestro WordPress guía de monitoreo de seguridad. Una alerta de sesión es mucho más procesable cuando puedes ver si los complementos, los usuarios o los archivos críticos cambiaron inmediatamente después.
Una lista práctica de verificación de seguridad de la sesión
- HTTPS se aplica en todo el sitio público, el inicio de sesión y el área de administración.
- Cada usuario privilegiado tiene una cuenta individual y MFA.
- Los límites de sesión inactiva y absoluta coinciden con el riesgo de cada rol.
- Los usuarios pueden revisar y revocar sus otras sesiones activas.
- La baja revoca sesiones, contraseñas, claves API y contraseñas de aplicaciones.
- Los eventos de inicio de sesión y privilegios generan alertas revisadas.
Agregue estos cheques a un recurrente WordPress auditoría de seguridad por lo que los controles de sesión se prueban después de los cambios de autenticación, alojamiento o CDN.
Comida final para llevar
La seguridad de la sesión cierra la brecha entre un inicio de sesión exitoso y un cierre de sesión seguro. HTTPS, MFA, tiempos de espera basados en roles, revocación confiable y monitoreo útil trabajan juntos. Comience con cuentas privilegiadas, pruebe el ciclo de vida completo en la etapa de preparación y haga que la revisión de la sesión forme parte del mantenimiento de rutina.
Preguntas frecuentes
¿Cerrar el navegador cierra la sesión de un usuario en WordPress?
No siempre. Una cookie de autenticación persistente puede mantener al usuario conectado después de que se cierra el navegador, según la elección de inicio de sesión y la configuración del sitio. Utilice la acción de cerrar sesión WordPress para invalidar la sesión.
¿Deberían los administradores de WordPress utilizar sesiones más cortas?
Generalmente sí. Las sesiones privilegiadas tienen un mayor impacto si son robadas, por lo que los tiempos de inactividad más cortos y absolutos son sensatos cuando no interrumpen el trabajo esencial.
¿Cuándo debo obligar a todos los usuarios a iniciar sesión nuevamente?
Fuerce la reautenticación después de una sospecha de infracción, cambios de autenticación importantes, rotación de credenciales de emergencia o una falla que pueda haber expuesto las cookies de sesión.
¿Es suficiente MFA para detener el secuestro de sesiones?
No. MFA protege el paso de inicio de sesión, pero una cookie autenticada robada puede evitar un nuevo desafío de inicio de sesión. Combine MFA con HTTPS, cookies seguras, tiempos de espera, revocación y monitoreo.