
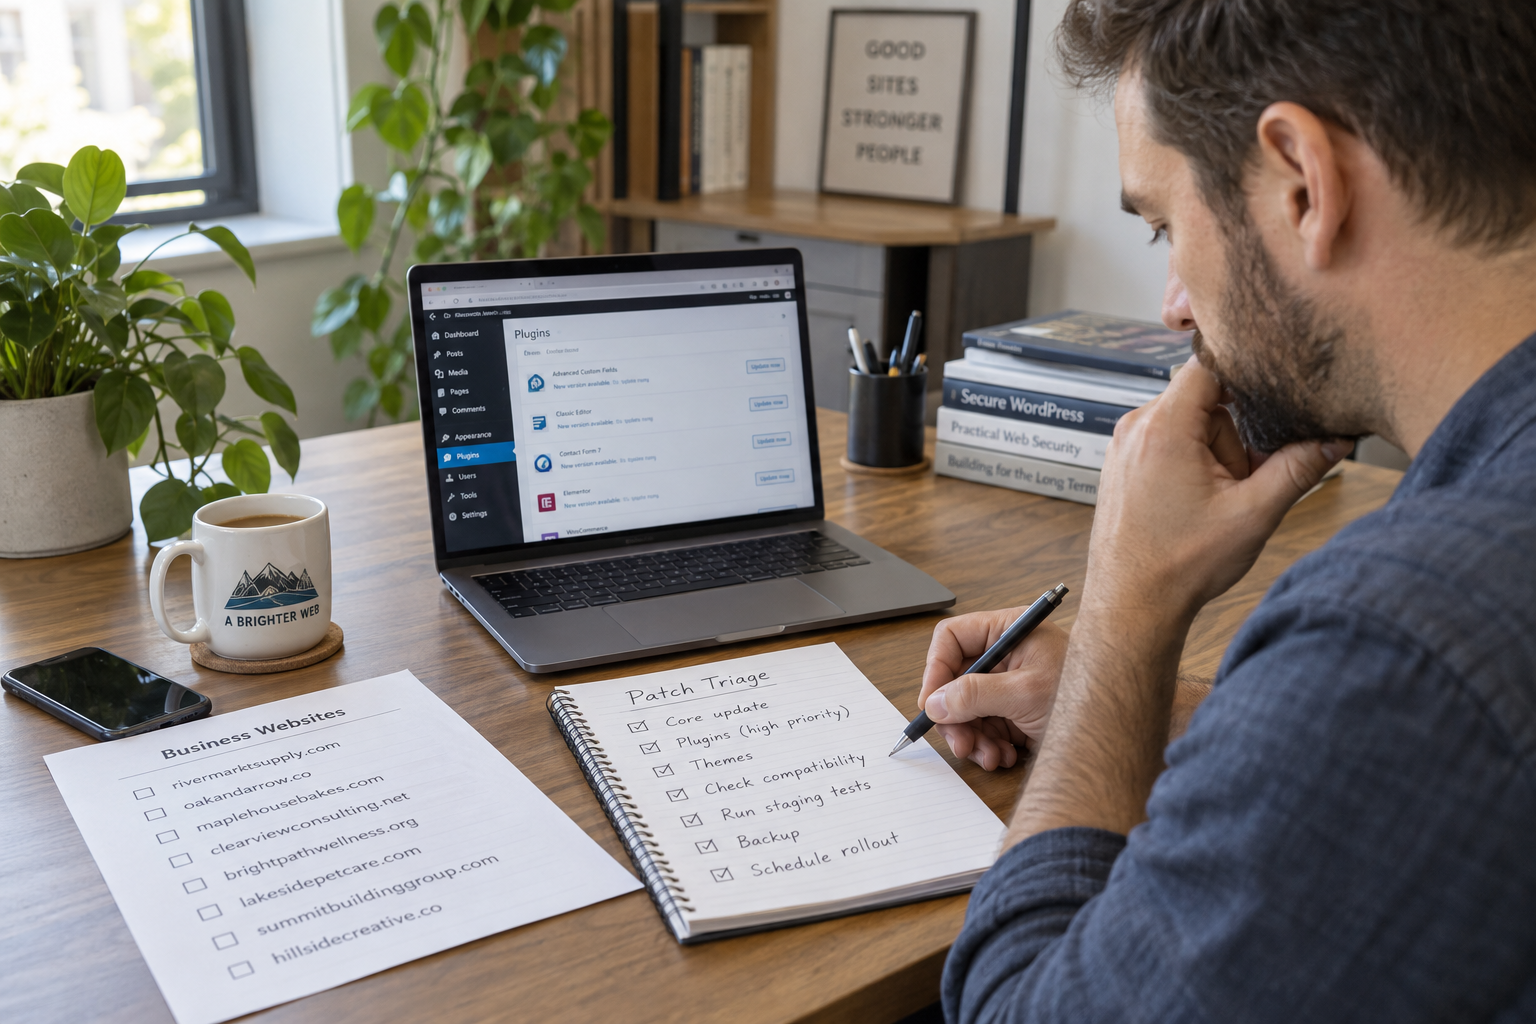
O notificare de patch aterizează în timp ce echipa ta pregătește o lansare. O persoană dorește să actualizeze fiecare site deodată. Un altul vrea să aștepte până săptămâna viitoare. Niciunul dintre răspunsurile nu vă spune de ce are nevoie de fapt afacerea.
WordPress triajul patch-urilor de securitate este procesul de decizie scurt între citirea unui aviz și atribuirea lucrării. Scopul este de a acționa prompt cu un proprietar clar, nu de a transforma o soluție urgentă într-o întâlnire lungă.
Începeți cu instalarea afectată
Înregistrați avizul, versiunea instalată și adresa site-ului. Verificați producția separat de montaj. Dacă un furnizor gestionează actualizări, cereți versiunea pe care a verificat-o, mai degrabă decât o declarație generală că întreținerea este acoperită.
The Septembrie 22 WordPress lansare de securitate este un memento oportun pentru a citi notificările oficiale. Verificați din nou versiunea curentă înainte de a acționa; acest articol este un proces, nu o recomandare de versiune permanentă.
Decideți mai întâi ce trebuie să se întâmple
Numiți o persoană care să aplice modificarea și una pentru a verifica călătoria clientului. Identificați copia de recuperare și cine o poate restaura. Pentru un magazin, rețineți dacă comenzile vor continua să sosească în timpul lucrului.
Utilizați trei întrebări pentru a stabili ordinea:
- Este instalația afectată conform avizului?
- Ce client sau funcție comercială ar întrerupe o întrerupere?
- Există o modalitate testată de a recupera fără a pierde modificările recente?
Aceste întrebări ajută la succesiunea lucrării. Nu sunt motive pentru a lăsa o problemă critică nesupravegheată. Dacă compatibilitatea este neclară, cereți gazdei sau dezvoltatorului un plan imediat.
Pune aceste idei în practică.
De la o îmbunătățire punctuală la un website complet, te ajutăm să definești scopul și să îl realizezi.
Discută despre website-ul meuSoluții avansate de securitate WordPressÎmpărtășește-ne obiectivele tale. Răspundem de obicei în 4 ore cu întrebări și pași practici următori.
Păstrați fereastra de actualizare îngustă
Evitați să combinați patch-ul cu un design nou, înlocuirea pluginului sau curățarea bazei de date. O mică modificare este mai ușor de verificat. Folosește-ți rutina de testare post-actualizare pentru a verifica cele mai valoroase căi.
Înregistrați versiunea rezultată și rezultatele testului. Numai un e-mail de actualizare nu este o verificare finalizată.
Închide decizia, nu doar biletul
O înregistrare utilă spune ce s-a schimbat, cine a verificat și ce rămâne nerezolvat. Dacă patch-ul a eșuat, acordați următoarei acțiuni un proprietar numit și un timp pentru revizuire.
Pentru o evaluare mai largă, utilizați lista de verificare a auditului de securitate. lui Premier Sol WordPress serviciu de securitate poate ajuta la transformarea notificărilor de patch incerte într-un răspuns definit.
Întrebări frecvente
Ar trebui să fie actualizat fiecare site în aceeași ordine?
Nu. Confirmați care instalații sunt afectate, apoi luați în considerare impactul asupra afacerii și pregătirea pentru recuperare. Păstrați în vedere expunerea urgentă pe tot parcursul.
Este întotdeauna necesar un test de stadializare?
Folosiți o verificare scurtă de punere în pas atunci când este disponibilă. Dacă devine o întârziere mare, convineți o alternativă urgentă cu întreținătorul.
Ce demonstrează că sarcina de corecție este completă?
O versiune instalată verificată, verificări funcționale înregistrate și un proprietar clar pentru orice problemă rămasă.




