پڑھیں
WordPress فائل کی اجازتیں: محفوظ ترتیبات اور اصلاحات
محفوظ WordPress فائل کی اجازتوں کو سمجھیں، 777 کیوں خطرناک ہے، ملکیت اپ ڈیٹس کو کیسے متاثر کرتی ہے، اور اپنی سائٹ کو توڑے بغیر رسائی کو کیسے درست کیا جائے۔

لوڈ ہو رہا ہے…
ویب سائٹ ڈویلپمنٹ، تکنیکی SEO، سیکیورٹی، اور آٹومیشن پر گائیڈز، وضاحتیں، اور اپ ڈیٹس۔
WordPress اور Next.js ڈویلپمنٹ، ویب سائٹ کی کارکردگی، تکنیکی SEO، AI سرچ، Shopify، اور ورک فلو آٹومیشن پر مضامین۔ موضوع کے لحاظ سے براؤز کریں، مصنف اور اشاعت کی تاریخ دیکھیں، اور لنک کیے گئے ذرائع اور مثالوں کو دریافت کریں۔ یہ دیکھنے کے لیے کہ ہم ان حکمت عملیوں کو کیسے عملی جامہ پہناتے ہیں۔
اپنی ویب سائٹ کا یو آر ایل (URL)، مقاصد، پلیٹ فارم، اور کوئی بھی آخری تاریخ یا بجٹ کی پابندیاں شیئر کریں۔ ہم عام طور پر ایک کاروباری دن کے اندر سوالات یا تجویز کردہ اگلے اقدامات کے ساتھ جواب دیتے ہیں۔ براہ کرم پاس ورڈز یا گاہکوں کے ریکارڈز نہ بھیجیں۔
محفوظ WordPress فائل کی اجازتوں کو سمجھیں، 777 کیوں خطرناک ہے، ملکیت اپ ڈیٹس کو کیسے متاثر کرتی ہے، اور اپنی سائٹ کو توڑے بغیر رسائی کو کیسے درست کیا جائے۔
مناسب فریکوئنسی، الگ تھلگ اسٹوریج، ریٹینشن، ریستور ٹیسٹس، اور ایک واضح انسیڈنٹ رَن بُک کے ساتھ ایک قابل اعتماد WordPress بیک اپ اور ریکوری پلان تیار کریں۔
پہلے سے موجود بقایا خطرات کو ختم کرنے، اسناد کو تبدیل کرنے، انٹری پوائنٹ کو بند کرنے، اور دوبارہ پیدا ہونے کے لیے WordPress کی نگرانی کرنے کے لیے ایک عملی پوسٹ کلین اپ ہارڈنگ چیک لسٹ پر عمل کریں۔

Gemini 3.8 فلیش اور فلیش سائبر کا موازنہ کریں: رسائی، استعمال کے کیسز، تعارفی قیمتیں اور یہ کس طرح GPT-6 Astra، Claude اور Grok سے مختلف ہیں۔
GPT-6 Astra کے لیے ایک عملی گائیڈ: تصدیق شدہ وضاحتیں، رول آؤٹ، API اخراجات اور کاروباری ورک فلو کے لیے ایک پیمائش شدہ جانچ پڑتال کا منصوبہ۔
API قیمتوں، سیاق و سباق اور عملی کاروباری تشخیص کے معیار پر GPT-6 Astra، Claude Fable 5.1، Opus 5 اور Grok 4.6 کا موازنہ کریں۔
ہیک شدہ WordPress سائٹ کو صاف کریں، گوگل محفوظ براؤزنگ کی وارننگز کو ٹھیک کریں اور تلاش کنسول سیکیورٹی کا مکمل جائزہ جمع کریں۔
دریافت کریں کہ صفائی کے بعد WordPress مالویئر کیوں واپس آتا ہے اور پوشیدہ پرسسٹینس، ظاہر شدہ رسائی اور کمزور سافٹ ویئر کو کیسے ختم کیا جائے۔
سیکھیں کہ چھپا ہوا WordPress بیک ڈور کیسے تلاش کیا جائے، استقامت کو محفوظ طریقے سے ہٹایا جائے، داخلے کے نقطہ کو بند کیا جائے اور حملہ آوروں کو واپس آنے سے روکا جائے۔
بدنیتی پر مبنی WordPress ری ڈائریکٹس کا ماخذ تلاش کریں، ہر استقامت کے طریقہ کار کو ہٹائیں اور ری ڈائریکٹ ہیک کو واپس آنے سے روکیں۔
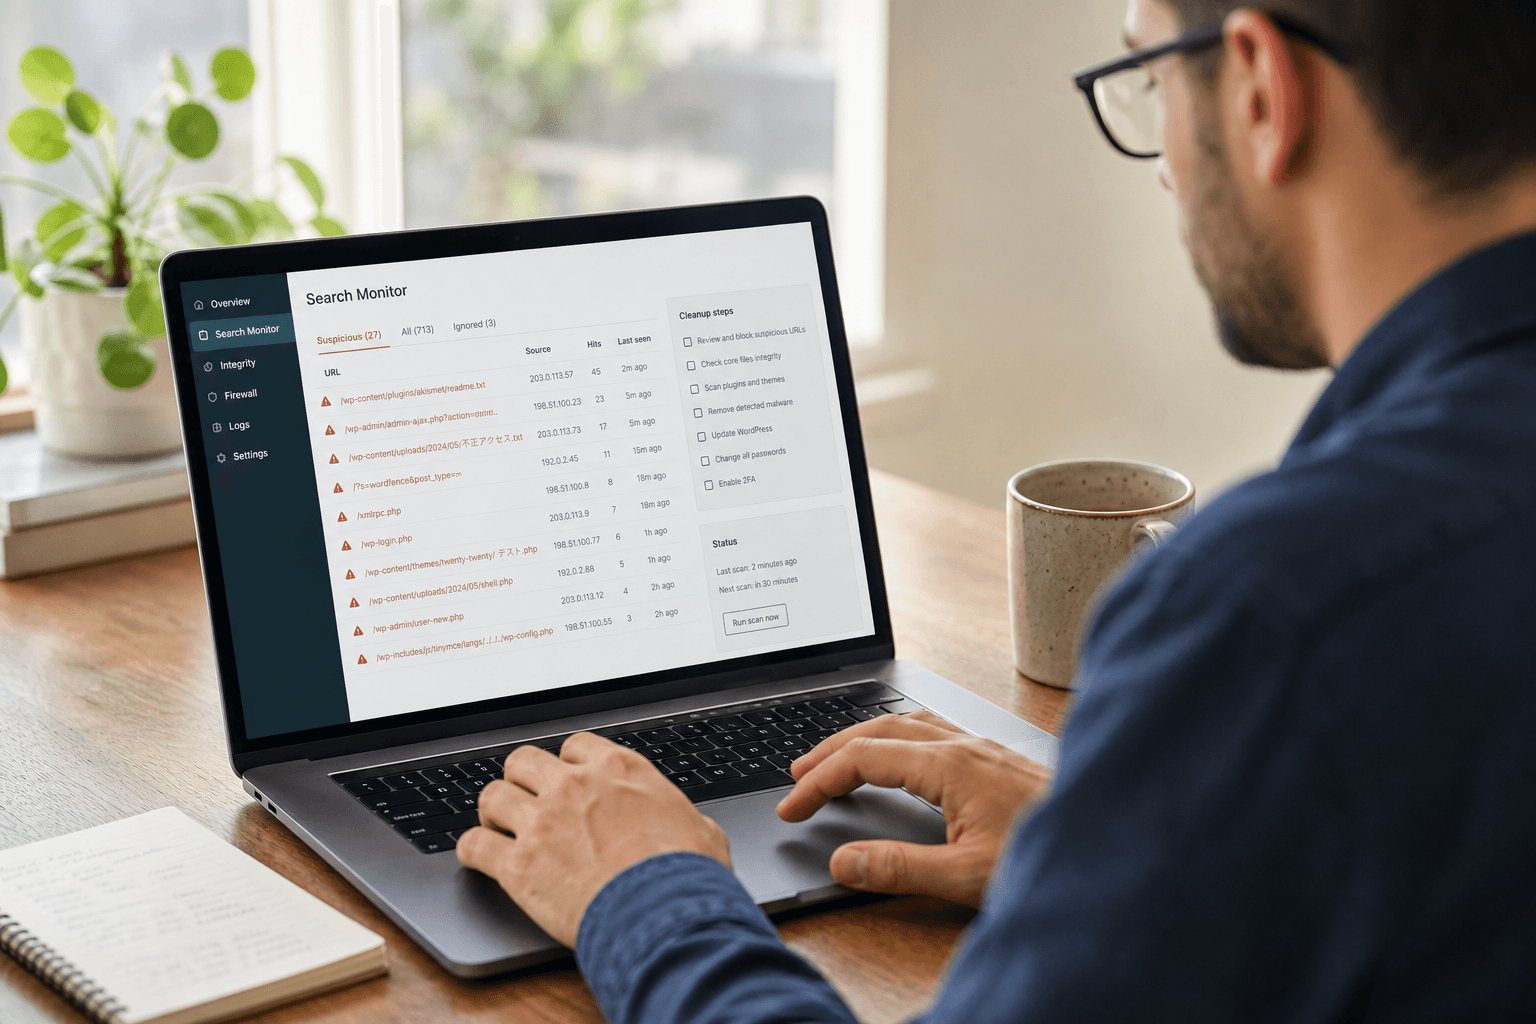
اس عملی بازیابی گائیڈ کے ساتھ WordPress سے جاپانی اسپام یو آر ایل ہٹائیں، حملہ آور کے داخلے کے راستے کو بند کریں اور صاف سرچ مرئیت کو بحال کریں۔
روگ WordPress ایڈمنسٹریٹرز کو تلاش کریں، شواہد محفوظ کریں، بدنیتی پر مبنی رسائی کو ہٹائیں اور حملہ آور کو واپس آنے سے روکیں۔