
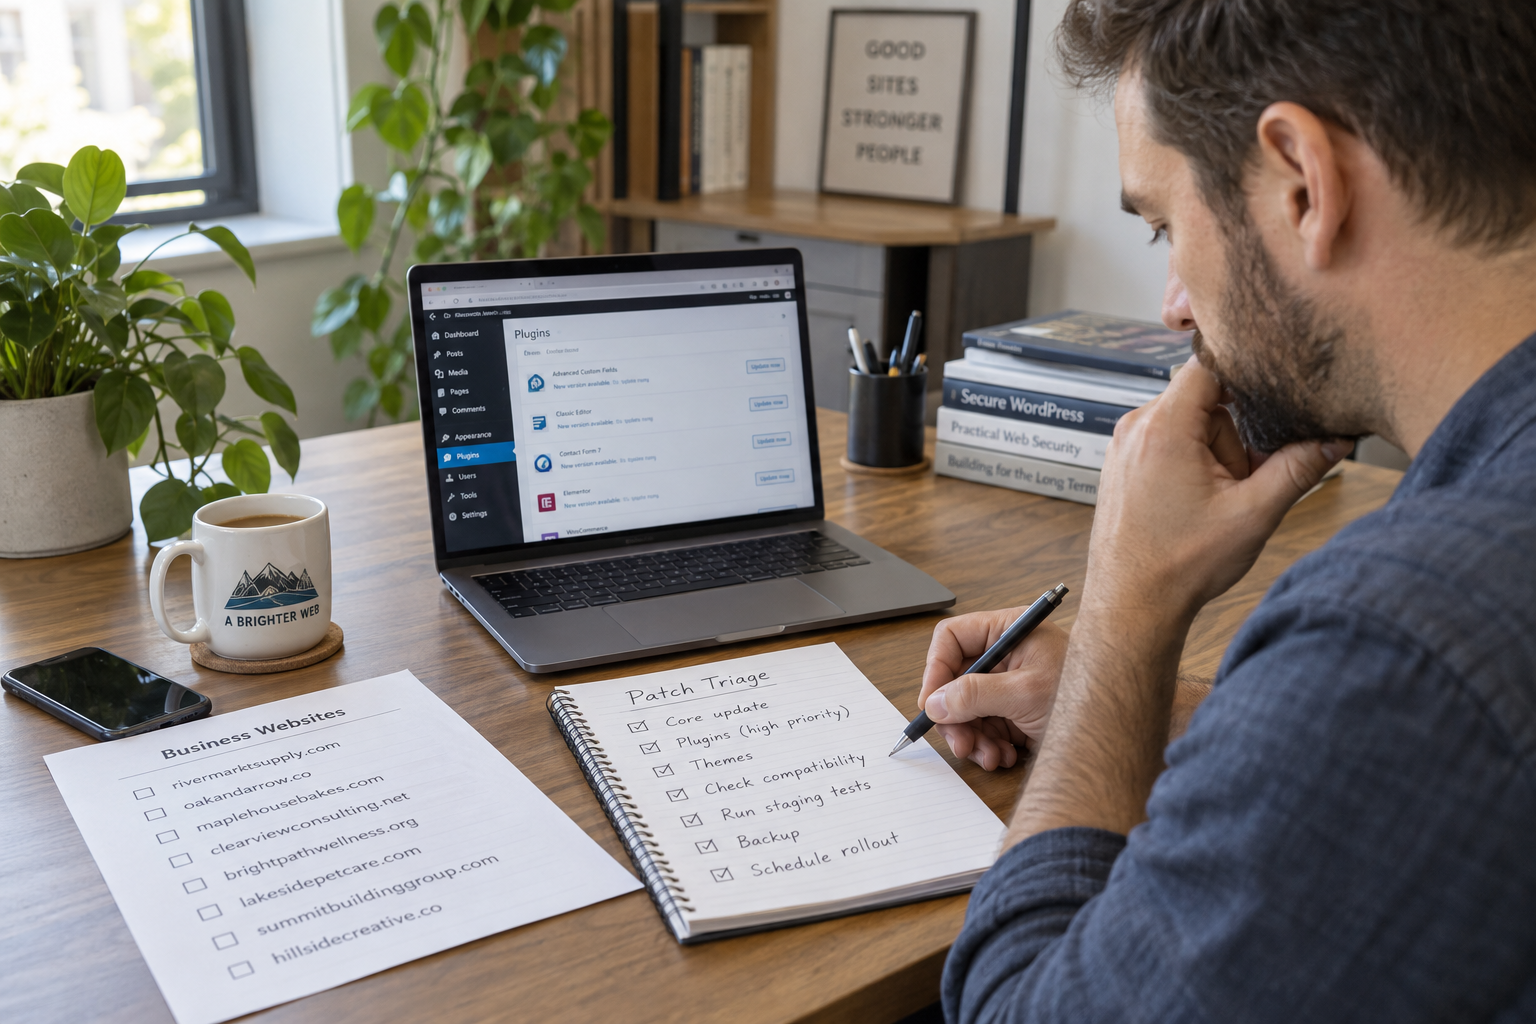
Dumating ang isang patch notice habang naghahanda ang iyong team ng paglulunsad. Gusto ng isang tao na i-update ang bawat site nang sabay-sabay. May isa pang gustong maghintay hanggang sa susunod na linggo. Wala sa alinmang tugon ang nagsasabi sa iyo kung ano talaga ang kailangan ng negosyo.
Ang WordPress security patch triage ay ang maikling proseso ng pagpapasya sa pagitan ng pagbabasa ng isang advisory at pagtatalaga ng trabaho. Ang layunin ay kumilos kaagad kasama ang isang malinaw na may-ari, hindi upang gawing isang mahabang pulong ang isang kagyat na pag-aayos.
Magsimula sa apektadong pag-install
Itala ang advisory, ang naka-install na bersyon at ang address ng site. Suriin ang produksyon nang hiwalay mula sa pagtatanghal. Kung namamahala ng mga update ang isang supplier, hilingin ang bersyon na na-verify nila sa halip na isang pangkalahatang pahayag na saklaw ang pagpapanatili.
Ang Setyembre 22 WordPress paglabas ng seguridad ay isang napapanahong paalala na basahin ang mga opisyal na paunawa. Suriin muli ang kasalukuyang release bago kumilos; ang artikulong ito ay isang proseso, hindi isang permanenteng rekomendasyon sa bersyon.
Magpasya kung ano ang dapat mangyari muna
Pangalanan ang isang tao upang ilapat ang pagbabago at isa upang suriin ang paglalakbay ng customer. Tukuyin ang kopya ng pagbawi at kung sino ang makakapag-restore nito. Para sa isang tindahan, tandaan kung ang mga order ay patuloy na darating sa panahon ng trabaho.
Gumamit ng tatlong tanong para itakda ang pagkakasunud-sunod:
- Naaapektuhan ba ang pag-install ayon sa advisory?
- Anong function ng customer o negosyo ang maaantala ng outage?
- Mayroon bang nasubok na paraan upang mabawi nang hindi nawawala ang mga kamakailang pagbabago?
Ang mga tanong na ito ay nakakatulong sa pagkakasunud-sunod ng gawain. Ang mga ito ay hindi mga dahilan upang iwanan ang isang kritikal na isyu nang walang pansin. Kung hindi malinaw ang compatibility, magtanong sa host o developer para sa isang agarang plano.
Isakatuparan ang mga ideyang ito.
Mula sa isang partikular na pag-aayos hanggang sa buong website, tutulungan ka naming linawin ang saklaw at maisagawa ito.
Pag-usapan ang website koAdvanced na Mga Solusyon sa Seguridad ng WordPressIbahagi ang iyong mga layunin. Karaniwan kaming tumutugon sa loob ng 4 na oras na may mga tanong at praktikal na susunod na hakbang.
Panatilihing makitid ang window ng pag-update
Iwasang i-bundle ang patch na may bagong disenyo, pagpapalit ng plugin o paglilinis ng database. Ang isang maliit na pagbabago ay mas madaling i-verify. Gamitin ang iyong post-update testing routine upang suriin ang pinakamahalagang mga landas.
Itala ang resultang bersyon at mga resulta ng pagsubok. Ang isang update na email lamang ay hindi isang kumpletong pag-verify.
Isara ang desisyon, hindi lamang ang tiket
Sinasabi ng isang kapaki-pakinabang na tala kung ano ang nagbago, sino ang nagsuri nito at kung ano ang nananatiling hindi nalutas. Kung nabigo ang patch, bigyan ang susunod na aksyon ng pinangalanang may-ari at isang oras para sa pagsusuri.
Para sa mas malawak na pagtatasa, gamitin ang checklist ng pag-audit ng seguridad. Premier Sol ni WordPress serbisyong panseguridad ay maaaring makatulong na gawing saklaw na tugon ang hindi tiyak na mga patch notice.
Mga madalas itanong
Dapat bang i-update ang bawat site sa parehong pagkakasunud-sunod?
Hindi. Kumpirmahin kung aling mga pag-install ang apektado, pagkatapos ay isaalang-alang ang epekto sa negosyo at kahandaan sa pagbawi. Panatilihing nakikita ang agarang pagkakalantad sa kabuuan.
Lagi bang kailangan ang pagsusulit sa pagtatanghal?
Gumamit ng maikling tseke sa pagtatanghal ng dula kapag available. Kung ito ay magiging isang mahabang pagkaantala, sumang-ayon sa isang kagyat na alternatibo sa maintainer.
Ano ang nagpapatunay na kumpleto na ang patch task?
Isang na-verify na naka-install na bersyon, mga naitalang functional na pagsusuri at isang malinaw na may-ari para sa anumang natitirang isyu.




