Ein Patch-Hinweis trifft ein, während Ihr Team einen Launch vorbereitet. Die eine Person möchte jede Website sofort aktualisieren. Eine andere möchte bis nächste Woche warten. Keine dieser Reaktionen verrät Ihnen, was das Unternehmen tatsächlich braucht.
WordPress Die Sicherheitspatch-Triage ist der kurze Entscheidungsprozess zwischen dem Lesen einer Empfehlung und der Zuweisung der Arbeit. Das Ziel besteht darin, schnell mit einem klaren Eigentümer zu handeln und nicht, eine dringende Lösung in eine lange Besprechung zu verwandeln.
Beginnen Sie mit der betroffenen Installation
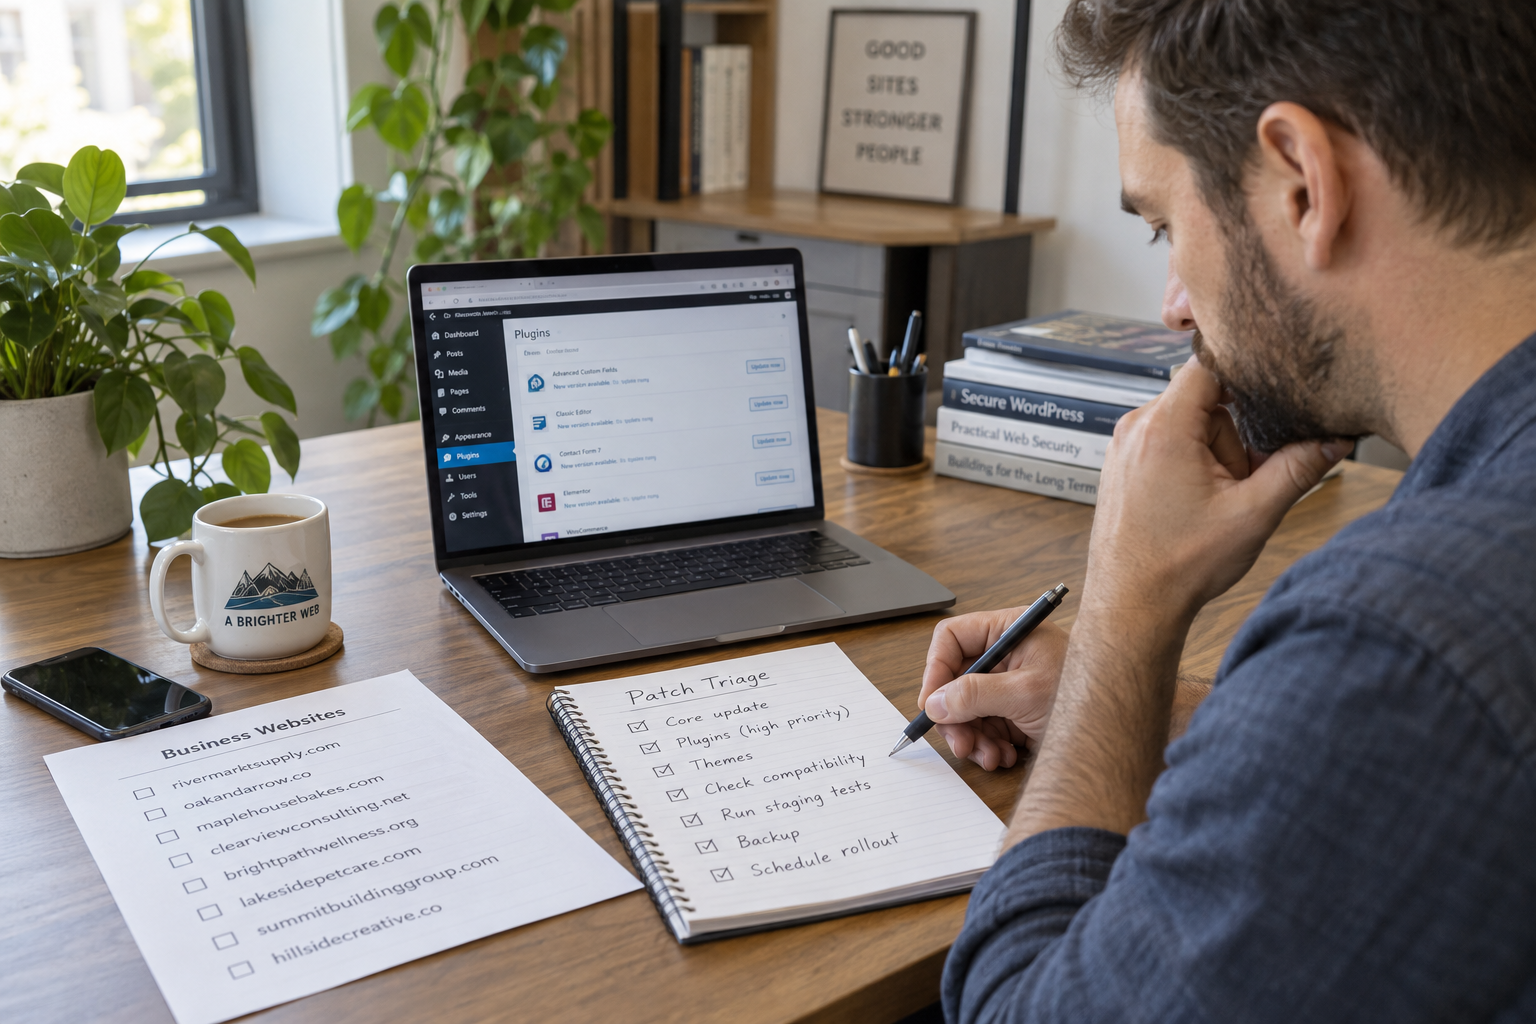
Notieren Sie das Advisory, die installierte Version und die Site-Adresse. Überprüfen Sie die Produktion getrennt vom Staging. Wenn ein Lieferant Updates verwaltet, fragen Sie nach der von ihm überprüften Version und nicht nach einer allgemeinen Aussage, dass die Wartung abgedeckt ist.
Der September 22 WordPress Sicherheitsveröffentlichung ist eine rechtzeitige Erinnerung daran, offizielle Bekanntmachungen zu lesen. Überprüfen Sie die aktuelle Version noch einmal, bevor Sie handeln. Bei diesem Artikel handelt es sich um einen Prozess, nicht um eine dauerhafte Versionsempfehlung.
Entscheiden Sie, was zuerst geschehen muss
Benennen Sie eine Person für das Einspielen der Änderung und eine für die Überprüfung der Customer Journey. Identifizieren Sie die Wiederherstellungskopie und die Person, die sie einspielen kann. Notieren Sie für einen Shop, ob während der Arbeiten weiterhin Bestellungen eingehen werden.
Verwenden Sie drei Fragen, um die Reihenfolge festzulegen:
- Ist die Installation laut dem Sicherheitshinweis betroffen?
- Welche Kunden- oder Geschäftsfunktion würde ein Ausfall unterbrechen?
- Gibt es einen getesteten Weg zur Wiederherstellung ohne Verlust kürzlicher Änderungen?
Diese Fragen helfen dabei, die Arbeit zu ordnen. Sie sind kein Grund, ein kritisches Thema unbeachtet zu lassen. Wenn die Kompatibilität unklar ist, bitten Sie den Host oder Entwickler um einen sofortigen Plan.
Setzen Sie diese Ideen um.
Von einer gezielten Verbesserung bis zur kompletten Website: Wir helfen Ihnen, den Umfang zu klären und das Vorhaben umzusetzen.
Meine Website besprechenErweiterte WordPress-SicherheitslösungenTeilen Sie uns Ihre Ziele mit. Wir antworten in der Regel innerhalb von 4 Stunden mit Fragen und praktischen nächsten Schritten.
Halten Sie das Aktualisierungsfenster knapp
Vermeiden Sie es, den Patch mit einem neuen Design, einem Plugin-Austausch oder einer Datenbankbereinigung zu bündeln. Eine kleine Änderung lässt sich leichter verifizieren. Nutzen Sie Ihre Testroutine nach dem Update um die wertvollsten Pfade zu überprüfen.
Notieren Sie die resultierende Version und die Testergebnisse. Eine Update-E-Mail allein ist noch keine abgeschlossene Verifizierung.
Schließen Sie die Entscheidung, nicht nur das Ticket
Ein nützlicher Datensatz hält fest, was sich geändert hat, wer es überprüft hat und was ungelöst bleibt. Wenn der Patch fehlgeschlagen ist, weisen Sie der nächsten Maßnahme einen namentlich genannten Verantwortlichen und eine Prüfungszeit zu.
Für eine umfassendere Einschätzung nutzen Sie das Checkliste für Sicherheitsaudits. Premier Sols WordPress Sicherheitsdienst kann dazu beitragen, unsichere Patch-Mitteilungen in eine gezielte Reaktion umzuwandeln.
Häufig gestellte Fragen
Sollte jede Site in der gleichen Reihenfolge aktualisiert werden?
Nein. Bestätigen Sie, welche Installationen betroffen sind, und wägen Sie dann die geschäftlichen Auswirkungen und die Wiederherstellungsbereitschaft ab. Behalten Sie die dringende Gefährdung dabei durchgehend im Blick.
Ist ein Staging-Test immer erforderlich?
Führen Sie, sofern verfügbar, einen kurzen Staging-Check durch. Sollte es zu einer längeren Verzögerung kommen, vereinbaren Sie mit dem Betreuer eine dringende Alternative.
Was beweist, dass die Patch-Aufgabe abgeschlossen ist?
Eine verifizierte installierte Version, dokumentierte Funktionsprüfungen und ein klarer Verantwortlicher für verbleibende Probleme.